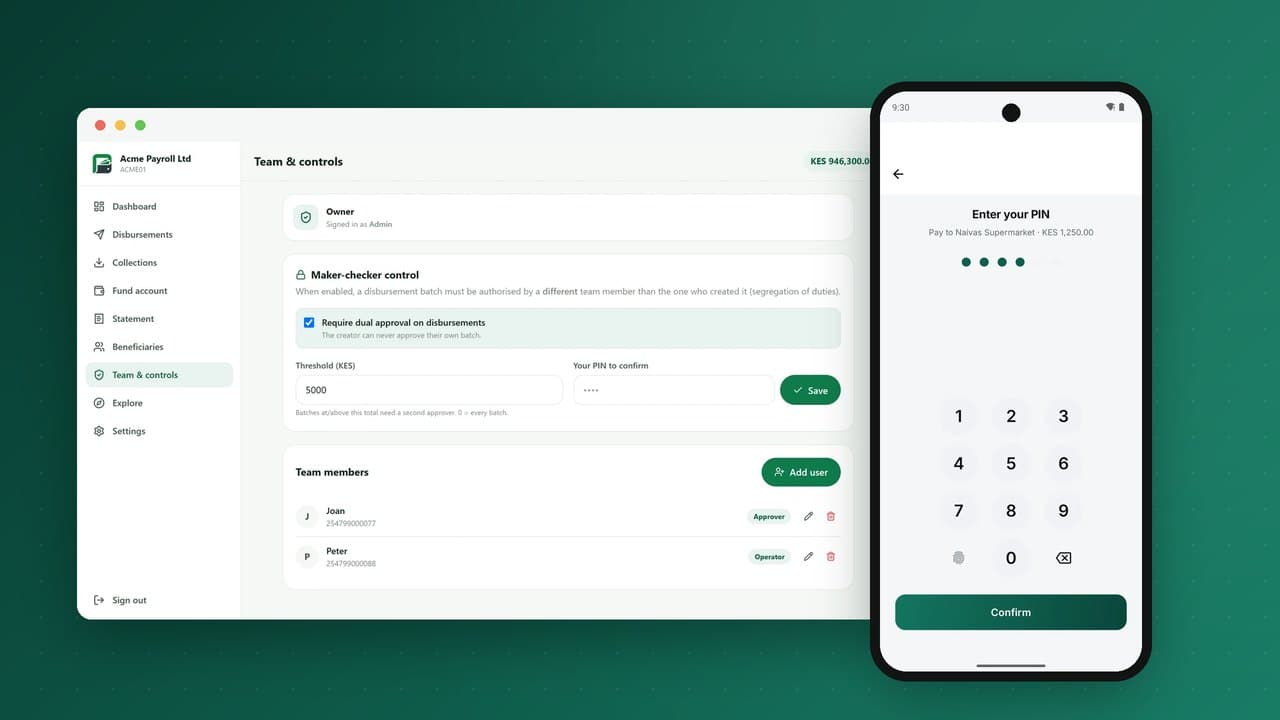
يصل الاحتيال إلى أي خدمة جديدة للنقود عبر الهاتف المحمول خلال أسابيع من إطلاقها، ونادرًا ما يبدو كاختراق تقني. يبدو كمكالمة ودية، أو رسالة تزعم أن مالًا أُرسل بالخطأ، أو شريحة اتصال استُبدلت بين ليلة وضحاها، أو وكيل يلتف على القواعد بهدوء. ولأن النقود عبر الهاتف المحمول فورية ونهائية، فإن المنع أهم بكثير من الاسترداد. يستعرض هذا الدليل مخططات الاحتيال التي يجب على كل مشغّل أن يصمم ضدها، والضوابط التي توقفها، وكيفية بناء برنامج لمكافحة الاحتيال يحمي العملاء دون أن يجعل الخدمة مرهقة الاستخدام.
لماذا تُستهدف النقود عبر الهاتف المحمول
- السرعة والنهائية: ينتقل المال في ثوانٍ ويمكن سحبه نقدًا في دقائق.
- مستخدمون جدد: كثير من العملاء جدد على التمويل الرقمي ولا يعرفون أساليب الاحتيال.
- رقم الهاتف كهوية: السيطرة على الشريحة قد تعني السيطرة على المحفظة.
- وكلاء موزعون: آلاف الأعمال المستقلة تتعامل مع النقد وبيانات العملاء.
- الحجم: ملايين المعاملات الصغيرة تجعل إخفاء الشذوذ سهلًا دون رقابة جيدة.
المخططات التسعة التي يجب التصميم ضدها
1. الهندسة الاجتماعية وانتحال الشخصية
الاحتيال الأكثر شيوعًا بفارق كبير. يتصل شخص منتحلًا صفة خدمة العملاء أو "فريق الأمن" لدى مقدم الخدمة أو بنك أو حتى أحد الأقارب، ويقنع الضحية بمشاركة رقمها السري أو رمز لمرة واحدة، أو بـ"عكس" معاملة عبر إرسال المال.
الضوابط: توعية متكررة بأن مقدم الخدمة لا يطلب الرقم السري أبدًا؛ معرّفات مرسل رسمية للرسائل النصية؛ رسائل داخل التطبيق لا يمكن تزويرها؛ فترات تهدئة وفحوص إضافية بعد إعادة تعيين الرقم السري؛ قواعد سرعة على المستفيدين الجدد.
2. "مال أُرسل بالخطأ"
تتلقى الضحية رسالة نصية مزيفة تزعم وصول مال، تليها مكالمة تطلب إعادته. لم يصل أي مال على الإطلاق.
الضوابط: تعليم العملاء التحقق من الرصيد في التطبيق أو القائمة لا في الرسالة النصية؛ جعل الإيصالات الحقيقية سهلة التمييز؛ توفير مسار رسمي للعكس حتى لا يضطر العملاء أبدًا إلى "إعادة" المال بأنفسهم.
3. تبديل الشريحة
يحصل محتال على شريحة بديلة لرقم الضحية، غالبًا بهوية مزورة أو بمساعدة شخص من الداخل في منفذ بيع، ثم يعيد تعيين الرقم السري ويفرغ المحفظة.
الضوابط: دمج إشارات تبديل الشريحة من شبكة الهاتف المحمول حيثما توفرت؛ حظر المعاملات أو تقييدها لفترة بعد تغيير الشريحة؛ اشتراط تحقق إضافي لإعادة تعيين الرقم السري؛ تنبيه العميل عبر قناة أخرى؛ تقييد السحب مباشرة بعد إعادة التعيين.
4. سرقة الرقم السري والنظر من فوق الكتف
أرقام سرية تُرصد لدى الوكلاء أو على هواتف مشتركة، أو يجمعها وكلاء مزيفون.
الضوابط: إخفاء الرقم السري في كل القنوات؛ قفل المحفظة بعد محاولات فاشلة متكررة؛ الدخول بالبصمة والقفل التلقائي في التطبيقات؛ حدود لكل معاملة وحدود يومية.
5. الاستيلاء على الحساب عبر التطبيق
بيانات دخول مسروقة أو هاتف مسروق غير مقفل يُستخدم للوصول إلى التطبيق.
الضوابط: الرقم السري عند كل عملية مالية لا عند تسجيل الدخول فقط؛ القفل التلقائي عند انتقال التطبيق إلى الخلفية؛ تسجيل الأجهزة مع التحقق من الأجهزة الجديدة؛ تنبيهات عند تسجيل الدخول من جهاز جديد.
6. احتيال الوكلاء
قد يقسّم الوكلاء المعاملات لكسب عمولة أكبر، أو يفرضون رسومًا غير رسمية، أو يجرون إيداعات مباشرة تتجاوز "اعرف عميلك"، أو يجمعون الأرقام السرية للعملاء. كما يستهدف المحتالون الوكلاء بانتحال صفة المكتب الرئيسي.
الضوابط: تحليلات للمعاملات المقسّمة والأنماط غير المعتادة؛ تعرفة معلنة وإيصالات نصية تُظهر الرسوم الرسمية؛ تدريب الوكلاء؛ قواعد واضحة بأن المكتب الرئيسي لا يطلب تحويلات أبدًا؛ حدود ورقابة لكل وكيل. المزيد في شرح شبكات الوكلاء.
7. احتيال التجار
تأكيدات دفع مزيفة تُعرض على التجار، أو مبالغ مستردة يسيء الموظفون استخدامها، أو تجار يكونون واجهة لجمع أموال الاحتيال.
الضوابط: اعتماد التجار على التأكيدات داخل التطبيق أو الرصيد؛ طلب الدفع ورمز QR الديناميكي ليحدد التاجر المبلغ؛ الاسترداد فقط مقابل دفعات أصلية وبموافقة؛ العناية الواجبة بالتجار ومراقبتهم. انظر مدفوعات التجار.
8. حسابات الوسطاء (البغال)
حسابات تُسجّل، غالبًا بهويات مستعارة أو مسروقة، لاستقبال الأموال المسروقة ونقلها بسرعة.
الضوابط: "اعرف عميلك" بمستويات وحدود منخفضة للحسابات قليلة التحقق؛ مراقبة الحسابات التي تستقبل من مرسلين كثيرين لا علاقة بينهم وتسحب فورًا؛ حدود للتسجيلات لكل وكيل ولكل هوية؛ تحليل الروابط بين الحسابات والأجهزة والوكلاء.
9. الاحتيال الداخلي
موظفون لديهم صلاحية على المكتب الخلفي يغيّرون الحدود أو يعكسون المعاملات أو ينشئون حسابات بشكل غير سليم.
الضوابط: صلاحيات حسب الدور؛ مبدأ المنشئ والمراجع في الإجراءات الحساسة مثل العكس وتغيير الحدود والتسويات اليدوية؛ سجلات تدقيق غير قابلة للتغيير؛ مراجعات دورية للصلاحيات.
ضوابط مكانها المنصة لا السياسة
سياسة مكافحة الاحتيال لا تساوي أكثر من النظام الذي يفرضها. يجب أن يكون ما يلي مبنيًا في المنصة:
| الضابط | ما يوقفه |
|---|---|
| الرقم السري عند كل عملية مالية، وقفل المحفظة بعد المحاولات الفاشلة | الهواتف المسروقة، والأرقام السرية المخمّنة |
| حدود لكل معاملة وحدود يومية مرتبطة بمستوى "اعرف عميلك" | حسابات الوسطاء، والخسائر الكبيرة من أي اختراق منفرد |
| قواعد السرعة والعتبات | الإفراغ السريع، والتجزئة، وسلوك الوسطاء |
| عرض اسم المستلم قبل التأكيد | التحويلات الخاطئة وبعض التحويلات الاحتيالية |
| الدخول بالبصمة والقفل التلقائي في التطبيقات | الاستيلاء العابر على الحساب |
| مبدأ المنشئ والمراجع في المكتب الخلفي وحسابات الشركات | الاحتيال الداخلي واحتيال الشركات |
| محرك عكس واحد خاضع للتدقيق | التسويات اليدوية بلا أثر |
| إشعارات Webhook موقّعة للشركاء | إشعارات الدفع المزيفة للتجار المتكاملين |
| نقاط ربط لفحص مكافحة غسل الأموال وإدارة الحالات | الأطراف الخاضعة للعقوبات، وأنماط غسل الأموال |
مراقبة معاملات تنجح فعلًا
القواعد هي نقطة الانطلاق لأي برنامج مراقبة. من القواعد المفيدة في النقود عبر الهاتف المحمول:
- تحويلات واردة كثيرة من مرسلين لا علاقة بينهم يليها سحب نقدي فوري؛
- معاملات تحت الحدود مباشرة تتكرر في فترات قصيرة؛
- حساب خامل يبدأ فجأة في استقبال مبالغ كبيرة وتحريكها؛
- نشاط مباشرة بعد إعادة تعيين الرقم السري أو تغيير الشريحة؛
- وكلاء بنسب غير معتادة بين التسجيلات والعملاء النشطين؛
- حسابات كثيرة مسجلة بالهوية أو الجهاز أو الوكيل نفسه في فترة قصيرة.
كل تنبيه يحتاج إلى مسؤول وقرار موثق، وعند الاقتضاء بلاغ إلى وحدة المعلومات المالية. مع الوقت، يمكن لنتائج التنبيهات التي رُوجعت أن تدرّب نظام تقييم أفضل، لكن القواعد وإدارة الحالات الجيدة هي التي تقدم معظم القيمة في البداية.
الوقت الفعلي مقابل ما بعد الحدث
بعض الضوابط يجب أن تعمل قبل أن يتحرك المال: الحدود، وفحص الرقم السري، والحظر بعد تبديل الشريحة، وسقوف السرعة. وأخرى تعمل بعد الحدث: مراجعة التنبيهات، والتحقيقات، وتقييد الحسابات. صمّم الاثنين. ضوابط الوقت الفعلي توقف الضرر؛ والمراجعة اللاحقة تكشف الأنماط التي يجب أن تلتقطها قاعدة الوقت الفعلي التالية.
توعية العملاء: أرخص ضابط
ينجح معظم الاحتيال لأن العميل يُقنَع بالتصرف. التوعية تقلله بشكل ملموس عندما تكون:
- متكررة في اللحظات الرئيسية: التسجيل، وإعادة تعيين الرقم السري، وأول تحويل كبير.
- محددة: "لن نتصل بك أبدًا لنطلب رقمك السري" أفضل من "ابقَ آمنًا".
- باللغات المحلية وعبر الوكلاء، لا في التطبيق فقط.
- مدعومة بالمنتج: تحذيرات داخل التطبيق عند الإرسال لأول مرة إلى مستلم جديد، أو مباشرة بعد تغيير الرقم السري.
التعامل الجيد مع الضحايا
طريقة تعاملك مع ضحايا الاحتيال تشكّل الثقة في علامتك التجارية. وفّر قناة بلاغ سريعة، وجمّد حسابات المستلمين بسرعة عند الإبلاغ عن الاحتيال والأموال لا تزال فيها، وحقق فورًا، وأبقِ العميل على اطلاع، واستخدم عملية العكس المضبوطة بدل الحلول غير الرسمية. يجب أن يترك كل عكس أثرًا كاملًا مرتبطًا بالمعاملة الأصلية.
تشريح هجوم تبديل الشريحة، وأين يمكن إيقافه
تتبّع هجوم واحد يوضح لماذا تهم الضوابط المتعددة الطبقات. كل خطوة فرصة لإيقافه:
| خطوة المهاجم | الضابط الذي يمكن أن يوقفها |
|---|---|
| يجمع اسم الضحية ورقم هويتها ورقم هاتفها من وسائل التواصل الاجتماعي أو من تسريب بيانات | توعية العملاء بشأن مشاركة بيانات الهوية؛ حماية البيانات لدى الوكلاء |
| يحصل على شريحة بديلة من منفذ بيع بهوية مزورة | تحقق شبكة الهاتف المحمول من تبديل الشريحة؛ تدريب موظفي المنافذ |
| يفقد هاتف الضحية الإشارة؛ ويستقبل هاتف المهاجم الآن رسائلها النصية | تنبيه من شبكة الهاتف المحمول أو المحفظة إلى الضحية عبر قناة أخرى |
| يطلب المهاجم إعادة تعيين الرقم السري للمحفظة | إشارة تغيير الشريحة تحظر إعادة التعيين أو تؤخرها؛ أسئلة هوية إضافية أو تحقق لدى وكيل |
| يسجّل المهاجم الدخول إلى التطبيق من جهاز جديد | التحقق من الأجهزة الجديدة؛ تنبيه إلى البريد المسجّل أو جهة الاتصال الموثوقة |
| يرسل المهاجم الرصيد إلى عدة حسابات وسطاء | تعليق التحويلات بعد تغيير الشريحة أو إعادة تعيين الرقم السري؛ حدود السرعة؛ حدود المستفيدين الجدد |
| يسحب الوسطاء المال نقدًا لدى الوكلاء | مراقبة السحب السريع بعد الاستلام؛ تنبيهات للوكلاء؛ تجميد المستلم عند الإبلاغ عن الاحتيال |
لا يوجد ضابط واحد مثالي، لكن على المهاجم أن يتجاوزها جميعًا. هذا هو مبدأ الدفاع المتعمق، ولهذا يجب تصميم منع الاحتيال في المنصة، وفي العلاقة مع مشغل الشبكة، وفي شبكة الوكلاء، وفي توعية العملاء في الوقت نفسه.
الموازنة بين الاحتكاك والحماية
كل ضابط يضيف بعض الاحتكاك. القليل جدًا منه ينمي الاحتيال؛ والكثير جدًا يدفع العملاء الحقيقيين إلى ترك المعاملات أو الخدمة. مبادئ مفيدة:
- احتكاك قائم على المخاطر: أضف الفحوص حيث تكون المخاطر عالية، مثل أول تحويل إلى مستفيد جديد، أو النشاط بعد إعادة تعيين الرقم السري، أو المبالغ الكبيرة على غير العادة، وأبقِ المعاملات الروتينية سريعة.
- حدود بدل الحظر: حد أدنى مؤقت بعد حدث خطر يحمي العميل دون منعه من دفع الضروريات.
- اشرح الفحص: "لحمايتك، تُقيَّد التحويلات لمدة 24 ساعة بعد تغيير الرقم السري" يُقبل أكثر بكثير من فشل غير مفسَّر.
- قِس الإيجابيات الكاذبة: تتبّع العملاء الحقيقيين المتأثرين بكل قاعدة، وعدّل القواعد التي تسبب إزعاجًا أكثر من الحماية.
خطة لمكافحة الاحتيال على 30 و60 و90 يومًا لمحفظة جديدة
قبل الإطلاق
- ضبط مستويات "اعرف عميلك" وحدود متحفظة للحسابات الجديدة.
- تفعيل قفل المحفظة بعد محاولات الرقم السري الفاشلة والرقم السري عند كل عملية مالية.
- الاتفاق مع مشغلي شبكات الهاتف المحمول على مشاركة إشارات تبديل الشريحة حيثما أمكن.
- كتابة رسائل توعية للعملاء والوكلاء بكل لغة إطلاق.
- تحديد قناة الإبلاغ عن الاحتيال وإجراء التجميد.
أول 30 يومًا
- مراجعة كل حالة احتيال مبلَّغ عنها شخصيًا؛ وربط كل منها بمخطط.
- تفعيل قواعد المراقبة الأساسية: السحب السريع بعد الاستلام، ومرسلون كثيرون إلى مستلم واحد، والنشاط بعد إعادة تعيين الرقم السري.
- إطلاع الوكلاء على المخططات التي رُصدت.
الأيام 31 إلى 60
- ضبط القواعد بناءً على نتائج التنبيهات؛ وإيقاف التي لا تنتج إلا الضجيج.
- إضافة حدود للمستفيدين الجدد وأول التحويلات الكبيرة إذا كانت الهندسة الاجتماعية في ازدياد.
- بدء تحليل الروابط بين الحسابات والأجهزة والوكلاء المتورطين في الحالات المؤكدة.
الأيام 61 إلى 90
- نشر لوحة شهرية للاحتيال للإدارة.
- إجراء جولة "متسوق خفي" على الوكلاء.
- مراجعة الحدود حسب مستوى "اعرف عميلك" مقابل الاحتياجات الفعلية للعملاء وأنماط الاحتيال.
النموذج التشغيلي لمكافحة الاحتيال
حتى المشغلون الصغار يحتاجون إلى مسؤوليات واضحة. نموذج نمطي:
- محللو الاحتيال يراقبون التنبيهات ويحققون في الحالات يوميًا.
- مسؤول الاحتيال يتولى القواعد والمؤشرات والتنسيق مع مشغلي شبكات الهاتف المحمول وجهات إنفاذ القانون.
- خدمة العملاء مدربة على التعرف على بلاغات الاحتيال وتفعيل التجميد فورًا، ليلًا ونهارًا.
- الامتثال يتولى بلاغات المعاملات المشبوهة والتواصل مع المنظّم.
- مديرو شبكة الوكلاء يتولون الحالات المتعلقة بالوكلاء وتدريبهم.
أهم التزام تشغيلي هو السرعة: بلاغ احتيال في العاشرة مساءً يجب أن يؤدي إلى تجميد خلال دقائق، لا في صباح اليوم التالي، لأن الأموال المسروقة غالبًا ما تُسحب خلال ساعة.
مؤشرات برنامج مكافحة الاحتيال
- خسائر الاحتيال كنسبة من قيمة المعاملات؛
- عدد حالات الاحتيال المبلَّغ عنها لكل مليون معاملة، حسب النوع؛
- الوقت من البلاغ إلى تجميد الحساب؛
- نسبة الخسائر المستردة؛
- أحجام التنبيهات ومعدلات الإيجابيات الحقيقية لكل قاعدة؛
- شكاوى العملاء من الحظر الخاطئ، التي تُظهر أين تكون الضوابط مشددة أكثر من اللازم.
إشارات تستحق الجمع من اليوم الأول
قرارات مكافحة الاحتيال الجيدة تعتمد على بيانات لا يمكنك استخدامها إلا إذا جمعتها. منذ الإطلاق، تأكد أن المنصة تسجّل:
- معرّفات الأجهزة وتاريخ ظهور كل جهاز لأول مرة على الحساب؛
- أحداث تغيير الشريحة حيث تشاركها شبكة الهاتف المحمول؛
- عمليات إعادة تعيين الرقم السري والمحاولات الفاشلة، مع الوقت والقناة؛
- سجل المستفيدين: متى دفع كل عميل لكل مستلم لأول مرة؛
- سياق القناة والموقع: USSD أو التطبيق أو الوكيل، والوكيل المعني؛
- سياق التسجيل: أي وكيل سجّل الحساب، وبأي هوية، وبأي سرعة أصبح نشطًا.
بهذه البيانات تصبح قواعد مثل "تحويل كبير إلى مستفيد جديد خلال 24 ساعة من إعادة تعيين الرقم السري على جهاز جديد" سهلة الكتابة وفعالة للغاية. ومن دونها، يُترك المحققون لإعادة بناء الأحداث من سجلات المكالمات.
أخطاء شائعة في برامج مكافحة الاحتيال
- الحظر المفرط. القواعد التي توقف كثيرًا من العملاء الحقيقيين تعيدهم إلى النقد وتولّد تكاليف دعم. قِس الإيجابيات الكاذبة بالعناية نفسها التي تقيس بها الخسائر.
- قواعد بلا مسؤول. كل قاعدة تحتاج إلى شخص يراجع نتائجها ويضبطها.
- بطء الاستجابة للبلاغات. المال المسروق يتحرك في دقائق. بلاغ الضحية يجب أن يؤدي إلى إجراء خلال دقائق، لا أيام.
- تجاهل الداخل. احتيال الموظفين والوكلاء غالبًا أكبر من احتيال العملاء. الفصل بين المهام وسجلات التدقيق ينطبقان داخل الشركة أيضًا.
مصطلحات رئيسية في احتيال النقود عبر الهاتف المحمول
| المصطلح | المعنى |
|---|---|
| تبديل الشريحة | نقل رقم هاتف العميل إلى شريحة جديدة، أحيانًا بطريقة احتيالية، للاستيلاء على حسابه. |
| الهندسة الاجتماعية | خداع شخص ليكشف رقمه السري أو رمزًا، أو ليرسل مالًا. |
| الاستيلاء على الحساب | سيطرة مجرم على محفظة عميل حقيقي. |
| حساب وسيط | محفظة تُستخدم لاستقبال الأموال المسروقة ونقلها، وغالبًا ما تُسجّل بهويات مستعارة أو مشتراة. |
| قاعدة السرعة | قاعدة تحد من عدد المعاملات أو قيمتها في فترة قصيرة أو تنبّه إليها. |
| إيجابي كاذب | معاملة حقيقية تُعلَّم أو تُحظر خطأً على أنها مشبوهة. |
| فحص إضافي | تحقق إضافي، مثل مكالمة تأكيد أو رمز ثانٍ، يُشترط للإجراءات الخطرة. |
| الفصل بين المهام | ضمان ألا يستطيع شخص واحد أن يبدأ إجراءً حساسًا ويوافق عليه معًا. |
أسئلة شائعة
ما أكثر أنواع احتيال النقود عبر الهاتف المحمول شيوعًا؟
الهندسة الاجتماعية: إقناع العملاء بمشاركة رقمهم السري أو إرسال المال، غالبًا بانتحال صفة خدمة العملاء أو الادعاء بأن مالًا أُرسل بالخطأ.
كيف يعمل احتيال تبديل الشريحة؟
يحصل محتال على شريحة بديلة لرقم الضحية، ثم يستخدمها لإعادة تعيين الرقم السري للمحفظة ونقل الأموال. يواجه المشغلون ذلك بإشارات تغيير الشريحة، وتعليق المعاملات بعد التغيير، وفحوص أقوى عند إعادة تعيين الرقم السري.
هل يمكن عكس تحويل احتيالي؟
إذا كانت الأموال لا تزال في حساب المستلم، يستطيع مقدم الخدمة غالبًا تجميدها وعكسها عبر عملية مضبوطة. بعد سحبها نقدًا يصبح الاسترداد أصعب بكثير، ولهذا يهم المنع.
هل تقلل مستويات "اعرف عميلك" من الاحتيال؟
نعم. الحدود المنخفضة على الحسابات قليلة التحقق تقلل قيمة حسابات الوسطاء وتحدّ من الخسائر الناتجة عن أي اختراق منفرد.
تضع PesaBridge هذه الضوابط في النظام الأساسي: الرقم السري عند كل عملية مالية، وقفل المحفظة بعد المحاولات الفاشلة، وسقوف لكل معاملة ويومية حسب مستوى "اعرف عميلك"، والدخول بالبصمة والقفل التلقائي في التطبيقات، ونقاط ربط لفحص مكافحة غسل الأموال مع قواعد السرعة والعتبات، ومبدأ المنشئ والمراجع في المكتب الخلفي، ومحرك عكس واحد خاضع للتدقيق. اطلع على الأمان والامتثال أو تحدث إلى فريقنا.