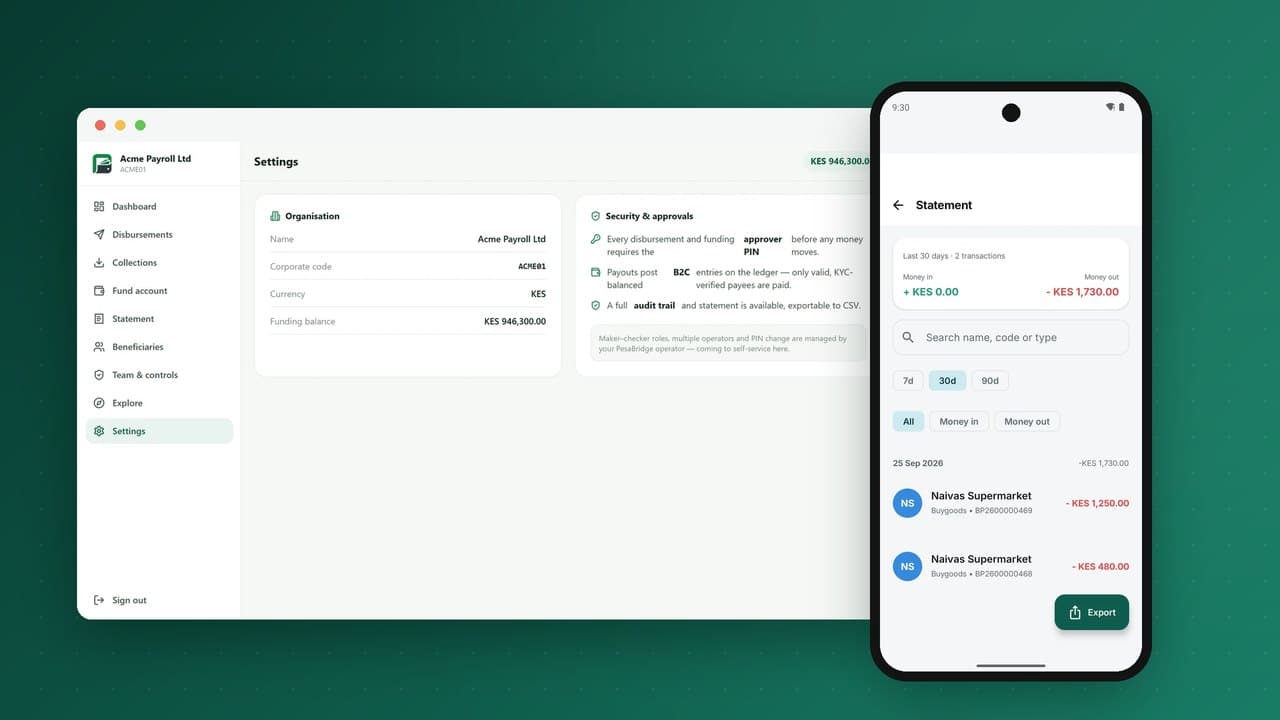
इससे पहले कि एक भी ग्राहक आपके वॉलेट में ई-मनी रख सके, किसी केंद्रीय बैंक को यह मानना होगा कि आप पर इसका भरोसा किया जा सकता है। लाइसेंस आम तौर पर मोबाइल मनी सेवा शुरू करने का सबसे लंबा चरण होता है, और वही चरण जहाँ तैयारी सबसे ज़्यादा फल देती है। यह गाइड बताती है कि अफ़्रीका में ई-मनी विनियमन कैसे काम करता है, नियामक कौन-से लाइसेंस मॉडल अपनाते हैं, समीक्षक वास्तव में क्या जाँचते हैं, और अपनी तकनीक को कैसे तैयार करें ताकि वह खुले सवालों की सूची के बजाय आपके पक्ष में सबूत बने।
यह लेख एक व्यावहारिक अवलोकन है, कानूनी सलाह नहीं। नियम बदलते हैं और हर नियामक की अपनी आवश्यकताएँ होती हैं; हमेशा केंद्रीय बैंक और योग्य स्थानीय वकील से वर्तमान स्थिति की पुष्टि करें।
ई-मनी का विनियमन क्यों होता है
जब कोई ग्राहक वॉलेट में नकद डालता है, तो वह भरोसा करता है कि प्रदाता माँगने पर उसे लौटा देगा। ई-मनी विनियमन इसी भरोसे को सुरक्षित बनाने के लिए है। नियामक सबसे ज़्यादा पाँच चीज़ों की परवाह करते हैं:
- सुरक्षा (सेफ़गार्डिंग): ग्राहकों के धन को ट्रस्ट में रखे गए पैसे से एक-के-बदले-एक समर्थित होना चाहिए, जो प्रदाता के अपने पैसे से अलग हो।
- प्रणाली की अखंडता: लेनदेन सटीक, अंतिम और ऑडिट-योग्य होने चाहिए, और प्रणाली लचीली होनी चाहिए।
- वित्तीय अपराध: KYC, धन शोधन निरोध और आतंकवाद वित्तपोषण निरोध नियंत्रण बड़े पैमाने पर काम करने चाहिए।
- उपभोक्ता संरक्षण: पारदर्शी शुल्क, विवाद समाधान, डेटा संरक्षण और निष्पक्ष व्यवहार।
- प्रतिस्पर्धा और अंतर-संचालनीयता: नियामक बढ़ते रूप से चाहते हैं कि वॉलेट आपस में और बैंकों से जुड़ें।
लाइसेंस आवेदन की हर चीज़ इनमें से किसी एक से जुड़ती है।
तीन विनियामक मॉडल
पूरे महाद्वीप में नियामकों ने ई-मनी कौन जारी कर सकता है, इस पर तीन व्यापक दृष्टिकोण अपनाए हैं:
| मॉडल | ई-मनी कौन जारी करता है | कहाँ दिखता है |
|---|---|---|
| गैर-बैंक नेतृत्व वाला | टेलीकॉम और फ़िनटेक सहित लाइसेंसशुदा गैर-बैंक, भुगतान या ई-मनी लाइसेंस के तहत सीधे ई-मनी जारी करते हैं | पूर्वी अफ़्रीका का बड़ा हिस्सा, घाना और कई अन्य बाज़ार |
| बैंक नेतृत्व वाला | केवल बैंक ई-मनी जारी करते हैं; टेलीकॉम और फ़िनटेक किसी बैंक के साथ साझेदारी करते हैं | ऐतिहासिक रूप से दक्षिण अफ़्रीका और मिस्र, अन्य के साथ |
| मिश्रित / विशेष लाइसेंस | सीमित गतिविधियों वाले विशेष-उद्देश्य संस्थान, जैसे पेमेंट सर्विस बैंक | उदाहरण के लिए नाइजीरिया के पेमेंट सर्विस बैंक |
मॉडल आपका रास्ता तय करता है। गैर-बैंक नेतृत्व वाले बाज़ार में फ़िनटेक या टेलीकॉम सीधे आवेदन कर सकता है। बैंक नेतृत्व वाले बाज़ार में आपकी रणनीति सही बैंक साझेदार खोजने से शुरू होती है।
चुनिंदा अफ़्रीकी ढाँचों की झलक
विवरण देश-दर-देश अलग हैं, पर कुछ उदाहरण दायरा दिखाते हैं:
- केन्या: सेंट्रल बैंक ऑफ़ केन्या, नेशनल पेमेंट सिस्टम एक्ट (2011) और नेशनल पेमेंट सिस्टम रेगुलेशंस (2014) के तहत ई-मनी जारीकर्ताओं सहित भुगतान सेवा प्रदाताओं को अधिकृत करता है। ग्राहकों का धन बैंकों में ट्रस्ट खातों में रखा जाता है।
- नाइजीरिया: सेंट्रल बैंक ऑफ़ नाइजीरिया मोबाइल मनी ऑपरेटरों और अन्य भुगतान सेवा श्रेणियों को लाइसेंस देता है, और 2018 में उसने पेमेंट सर्विस बैंक शुरू किए, जो वित्तीय समावेशन के लिए एक सीमित बैंकिंग लाइसेंस है। CBN खातों के लिए तीन-स्तरीय KYC ढाँचा भी परिभाषित करता है।
- घाना: बैंक ऑफ़ घाना गैर-बैंकों को इलेक्ट्रॉनिक मनी जारीकर्ता लाइसेंस देता है और पेमेंट सिस्टम्स एंड सर्विसेज़ एक्ट, 2019 (एक्ट 987) के तहत भुगतान सेवाओं का विनियमन करता है। घाना ने प्रदाताओं से ट्रस्ट शेष पर अर्जित ब्याज ग्राहकों के साथ साझा करने की भी अपेक्षा की है।
- युगांडा: बैंक ऑफ़ युगांडा नेशनल पेमेंट सिस्टम्स एक्ट, 2020 के तहत भुगतान सेवा प्रदाताओं और ई-मनी जारीकर्ताओं को लाइसेंस देता है।
- तंज़ानिया: बैंक ऑफ़ तंज़ानिया नेशनल पेमेंट सिस्टम्स एक्ट (2015) और उसके ई-मनी विनियमों के तहत ई-मनी जारीकर्ताओं को लाइसेंस देता है। तंज़ानिया वॉलेट-से-वॉलेट अंतर-संचालनीयता में भी शुरुआती देश था।
- UEMOA (पश्चिम अफ़्रीकी आर्थिक और मौद्रिक संघ): BCEAO अपने आठ सदस्य देशों में इलेक्ट्रॉनिक मनी संस्थानों का विनियमन करता है, और बैंकों के साथ लाइसेंसशुदा गैर-बैंक जारीकर्ताओं की अनुमति देता है।
- इथियोपिया: नेशनल बैंक ऑफ़ इथियोपिया के 2020 के एक निर्देश ने भुगतान साधन जारी करना गैर-बैंक कंपनियों के लिए खोल दिया, और एक टेलीकॉम-संचालित वॉलेट 2021 में शुरू हुआ।
- मिस्र: मोबाइल वॉलेट बैंक नेतृत्व वाले हैं; टेलीकॉम ऑपरेटर लाइसेंसशुदा बैंकों के साथ साझेदारी में वॉलेट देते हैं।
दिशा एक जैसी है: अधिक नियामक ई-मनी को गैर-बैंकों के लिए खोल रहे हैं, स्तरीय KYC को औपचारिक बना रहे हैं, अंतर-संचालनीयता को बढ़ावा दे रहे हैं और उपभोक्ता परिणामों व परिचालन लचीलेपन पर अधिक ध्यान दे रहे हैं।
लाइसेंस आवेदन में आम तौर पर क्या होता है
आवश्यकताएँ अलग होती हैं, पर अधिकांश आवेदन एक जैसे विषयों को कवर करते हैं:
- कंपनी की जानकारी: निगमन दस्तावेज़, शेयरधारिता, लाभकारी स्वामी, ऑडिट किए गए वित्तीय विवरण।
- उपयुक्तता और योग्यता आकलन निदेशकों, शेयरधारकों और वरिष्ठ प्रबंधकों का।
- पूँजी: न्यूनतम चुकता पूँजी और अक्सर निरंतर पूँजी आवश्यकताएँ।
- व्यावसायिक योजना: उत्पाद, लक्षित ग्राहक, अनुमान, शुल्क संरचना और वितरण रणनीति।
- सुरक्षा व्यवस्थाएँ: ट्रस्ट डीड, ट्रस्टी, संरक्षक बैंक और धन का दैनिक मिलान कैसे होगा।
- जोखिम प्रबंधन ढाँचा: परिचालन, तरलता, क्रेडिट (यदि हो), धोखाधड़ी और तकनीकी जोखिम।
- AML/CFT नीतियाँ: KYC स्तर, ग्राहक जोखिम रेटिंग, निगरानी नियम, प्रतिबंध स्क्रीनिंग, वित्तीय खुफ़िया इकाई को रिपोर्टिंग।
- एजेंट प्रबंधन: चयन, उचित जाँच, प्रशिक्षण, निगरानी और समाप्ति।
- उपभोक्ता संरक्षण: शुल्क प्रकटीकरण, शिकायत निवारण, विवाद समाधान और डेटा संरक्षण।
- तकनीक: सिस्टम आर्किटेक्चर, सुरक्षा नियंत्रण, होस्टिंग और डेटा का स्थान, व्यवसाय निरंतरता और आपदा पुनर्प्राप्ति, तृतीय-पक्ष निर्भरताएँ, और अक्सर एक स्वतंत्र सिस्टम ऑडिट।
- आउटसोर्सिंग: तकनीकी प्रदाताओं के साथ अनुबंध, नियामक के ऑडिट अधिकारों सहित।
समीक्षक आपकी तकनीक में क्या देखते हैं
तकनीक वाले खंड वहीं हैं जहाँ कई आवेदन अटक जाते हैं, क्योंकि समीक्षक सटीक प्रश्न पूछते हैं और अस्पष्ट उत्तर कई दौर की पूछताछ पैदा करते हैं। इनमें से हर एक के लिए ठोस सबूत तैयार करें:
लेजर अखंडता
क्या आप किसी भी क्षण साबित कर सकते हैं कि सभी ग्राहक वॉलेट का योग ट्रस्ट में रखे धन के बराबर है? एक डबल-एंट्री लेजर, जिसमें हर लेनदेन संतुलित डेबिट और क्रेडिट दर्ज करता है, और बैंक विवरणों के साथ दैनिक मिलान, इसका सीधा उत्तर देते हैं। केवल नीति नहीं, मिलान रिपोर्ट दिखाएँ।
लेनदेन की अंतिमता और रिवर्सल
विफल और गलत लेनदेन कैसे संभाले जाते हैं? समीक्षक देखना चाहते हैं कि कुछ भी कभी हटाया नहीं जाता, रिवर्सल नियंत्रित और स्वीकृत होते हैं, और ऑडिट ट्रेल हर रिवर्सल को उसके मूल लेनदेन से जोड़ता है।
KYC स्तर और सीमाएँ
हर स्तर पर ग्राहक कैसे जोड़े जाते हैं, कौन-सी सीमाएँ लागू होती हैं, और सीमाएँ रीयल टाइम में कैसे लागू होती हैं? नियामक द्वारा स्वीकार्य KYC स्तर में बताया गया कॉन्फ़िगर करने योग्य स्तर मॉडल, जिसमें सीमाएँ ऐप नहीं बल्कि लेजर लागू करता है, मज़बूत सबूत है।
निगरानी और रिपोर्टिंग
कौन-से नियम चलते हैं, अलर्ट की समीक्षा कौन करता है, और कितनी जल्दी? क्या आप नियामक के आवधिक रिटर्न सीधे सिस्टम से बना सकते हैं?
सुरक्षा
PIN, ट्रांज़िट और भंडारण में एन्क्रिप्शन, बैक ऑफ़िस में एक्सेस नियंत्रण, संवेदनशील कार्यों पर मेकर-चेकर, डिवाइस बाइंडिंग, पेनिट्रेशन टेस्टिंग, और साझेदार एकीकरण के लिए हस्ताक्षरित वेबहुक।
लचीलापन
अपटाइम लक्ष्य, बैकअप, परखी हुई आपदा पुनर्प्राप्ति योजना, और यदि तकनीकी प्रदाता विफल हो जाए तो ग्राहकों के धन और डेटा का क्या होगा।
डेटा का स्थान और स्वामित्व
ग्राहक डेटा कहाँ होस्ट होता है, कौन उस तक पहुँच सकता है, और क्या आप उसके मालिक हैं। कई नियामक मुख्य वित्तीय डेटा की देश में होस्टिंग पसंद करते हैं या अनिवार्य करते हैं, और चाहते हैं कि उसका नियंत्रण विक्रेता के पास नहीं, लाइसेंसधारी के पास हो।
चालू प्लेटफ़ॉर्म स्वीकृति को तेज़ क्यों करता है
नियामक जो देख सकते हैं उसे स्वीकृत करने में अधिक सहज होते हैं। जो आवेदक एक लाइव सैंडबॉक्स दिखा सके, समीक्षक को हर KYC स्तर पर ग्राहक जोड़ने की प्रक्रिया से गुज़ार सके, एक ट्रांसफ़र और एक रिवर्सल कर सके, और मिलान रिपोर्ट प्रिंट कर सके, वह एक साथ दर्जन भर प्रश्नों का उत्तर दे देता है। इससे परिचालन तत्परता भी साबित होती है: कि आप सेवा को पहले दिन से चला सकते हैं, सिर्फ़ उसका वर्णन नहीं कर सकते।
यही एक व्यावहारिक कारण है कि कई नए लाइसेंसधारी एक परखा हुआ व्हाइट-लेबल प्लेटफ़ॉर्म इस्तेमाल करते हैं। नियामक जिन नियंत्रणों के बारे में पूछते हैं, वे पहले से मौजूद, प्रलेखित और आवेदक के अपने ब्रांड व इंस्टेंस के तहत वास्तविक प्रणाली में प्रदर्शित किए जा सकते हैं। पूरी तुलना के लिए व्हाइट-लेबल बनाम खुद बनाना देखें।
लाइसेंस के बाद का जीवन: निरंतर दायित्व
स्वीकृति पर्यवेक्षण की शुरुआत है, अंत नहीं। अपेक्षा करें:
- ग्राहकों, एजेंटों, लेनदेन की संख्या और मूल्य, ट्रस्ट शेष और शिकायतों पर आवधिक रिटर्न।
- दैनिक सुरक्षा मिलान, किसी भी अंतर के लिए एस्केलेशन नियमों के साथ।
- संदिग्ध लेनदेन रिपोर्ट और वित्तीय खुफ़िया इकाई के सूचना अनुरोधों के उत्तर।
- नए उत्पादों, टैरिफ़, महत्वपूर्ण सिस्टम परिवर्तनों और आउटसोर्सिंग व्यवस्थाओं के लिए परिवर्तन सूचनाएँ या स्वीकृतियाँ।
- अनुपालन, तकनीक और एजेंट प्रबंधन को कवर करने वाले ऑनसाइट निरीक्षण।
- आउटेज, डेटा उल्लंघन और बड़ी धोखाधड़ी घटनाओं की घटना रिपोर्टिंग।
इन्हें पहले दिन से प्लेटफ़ॉर्म और परिचालन कैलेंडर में शामिल करें। हर महीने अपने-आप बनने वाली रिपोर्ट हर तिमाही की भागदौड़ से कहीं सस्ती है।
आवेदनों में देरी के आम कारण
- ट्रस्टी और संरक्षक बैंकों के साथ सुरक्षा व्यवस्थाएँ अंतिम नहीं हुईं।
- तकनीकी दस्तावेज़ जो मौजूदा प्रणाली के बजाय इरादों का वर्णन करते हैं।
- जब विक्रेता प्लेटफ़ॉर्म होस्ट करता है तो ग्राहक डेटा का स्पष्ट स्वामित्व या नियंत्रण न होना।
- एजेंट प्रबंधन नीतियाँ, पर उन्हें लागू करने के साधन नहीं।
- मोबाइल मनी के अपराध पैटर्न के अनुरूप नहीं, बल्कि सामान्य AML निगरानी नियम।
- व्यवसाय निरंतरता योजनाएँ जिनका कभी परीक्षण नहीं हुआ।
तकनीकी सबूत पैक तैयार करना
समीक्षक ठोस सबूतों पर सबसे अच्छी प्रतिक्रिया देते हैं। जमा करने से पहले एक पैक तैयार करें और पूरी समीक्षा के दौरान उसे अद्यतन रखें:
| सबूत | यह क्या दिखाता है |
|---|---|
| डेटा प्रवाह और होस्टिंग स्थानों के साथ आर्किटेक्चर आरेख | पैसा और डेटा कहाँ हैं, और कौन उन तक पहुँच सकता है |
| नमूना ट्रायल बैलेंस के साथ लेजर डिज़ाइन नोट | कि हर गतिविधि संतुलित और अनुरेखणीय है |
| दैनिक सुरक्षा मिलान रिपोर्ट का नमूना | कि ई-मनी हर दिन ट्रस्ट शेष के बराबर है |
| प्रति स्तर सीमाओं के साथ KYC स्तर मैट्रिक्स | आनुपातिक ऑनबोर्डिंग और लागू सीमाएँ |
| AML निगरानी नियमों की सूची और केस वर्कफ़्लो के स्क्रीनशॉट | कि संदिग्ध गतिविधि पकड़ी और संभाली जाती है |
| ऑडिट ट्रेल के उदाहरण के साथ रिवर्सल नीति | कि सुधार कभी इतिहास नहीं मिटाते |
| एक्सेस नियंत्रण मैट्रिक्स और मेकर-चेकर कॉन्फ़िगरेशन | बैक ऑफ़िस में कर्तव्यों का पृथक्करण |
| पेनिट्रेशन टेस्ट सारांश और सुधार की स्थिति | सुरक्षा का स्वतंत्र परीक्षण हुआ है |
| परीक्षण परिणामों के साथ व्यवसाय निरंतरता और आपदा पुनर्प्राप्ति योजना | सेवा विफलताओं में टिकी रहती है |
| ऑडिट और डेटा-एक्सेस अधिकारों वाले विक्रेता अनुबंध | लाइसेंसधारी आउटसोर्स तकनीक पर नियंत्रण बनाए रखता है |
| सिस्टम से बने नियामक रिटर्न के नमूने | रिपोर्टिंग स्वचालित और भरोसेमंद है |
आवेदन की सामान्य समयरेखा
हर नियामक अलग है, पर आवेदन आम तौर पर इन्हीं चरणों से गुज़रते हैं:
- आवेदन-पूर्व संवाद: व्यवसाय प्रस्तुत करने और अपेक्षाएँ समझने के लिए केंद्रीय बैंक के साथ परिचयात्मक बैठक।
- सहायक दस्तावेज़ों और शुल्क के साथ पूर्ण आवेदन का जमा करना।
- पूर्णता समीक्षा: नियामक जाँचता है कि सब कुछ मौजूद है और जो कमी है वह माँगता है।
- मूल समीक्षा: शासन, जोखिम, AML, तकनीक और व्यावसायिक योजना पर विस्तृत प्रश्न, अक्सर कई दौर में।
- ऑनसाइट या सिस्टम प्रदर्शन: समीक्षक प्लेटफ़ॉर्म और संचालन देखते हैं।
- सैद्धांतिक स्वीकृति, अक्सर पूँजी निवेश, अंतिम नियुक्तियों या सिस्टम ऑडिट जैसी शर्तों के साथ।
- शर्तें पूरी होने पर अंतिम लाइसेंस, कभी-कभी उसके बाद एक सीमित पायलट अवधि।
सबसे तेज़ आवेदन वे होते हैं जिनके उत्तर पहले से मौजूद हों: एक चालू प्रणाली, प्रलेखित नियंत्रण, और दोनों को समझा सकने वाली टीम।
समीक्षा के दौरान अपने तकनीकी प्रदाता के साथ काम करना
यदि आप किसी प्लेटफ़ॉर्म प्रदाता का उपयोग करते हैं, तो उसे जल्दी शामिल करें। एक अच्छा प्रदाता:
- आर्किटेक्चर, सुरक्षा, लेजर डिज़ाइन और नियंत्रणों पर मानक दस्तावेज़ देता है;
- ज़रूरत पड़ने पर नियामक के साथ तकनीकी सत्रों में शामिल होता है;
- आपकी तैनाती पर स्वतंत्र ऑडिट और पेनिट्रेशन टेस्ट में सहयोग करता है;
- आपके नाम से एक समर्पित वातावरण तैनात करता है, ताकि नियामक साझा डेमो नहीं बल्कि आपकी सेवा देखे;
- लिखित रूप में सहमत होता है कि डेटा के मालिक आप हैं और नियामक आपकी प्रणालियों तक पहुँच सकता है।
इसके बजाय बैंक के साथ साझेदारी
यदि आपका अपना लाइसेंस सही पहला कदम नहीं है, तो किसी लाइसेंसशुदा बैंक के साथ साझेदारी आपको तेज़ी से बाज़ार में ला सकती है। बैंक लाइसेंस और विनियामक जवाबदेही रखता है; आप वितरण, उत्पाद और ग्राहक-केंद्रितता लाते हैं। अपेक्षा करें कि बैंक वही नियंत्रण माँगेगा जो नियामक माँगता: लेजर अखंडता, KYC, AML निगरानी, सुरक्षा और रिपोर्टिंग। जो प्लेटफ़ॉर्म पहले से इन मानकों पर खरा है, वह बैंक की जाँच को भी उतना ही छोटा करता है जितना नियामक की समीक्षा को।
उपभोक्ता संरक्षण विस्तार से
उपभोक्ता संरक्षण आवेदन के एक अनुच्छेद से बढ़कर पर्यवेक्षण की प्राथमिकता बन गया है। नियामक बढ़ते रूप से अपेक्षा करते हैं:
- शुल्क पारदर्शिता: पूरी टैरिफ़ प्रकाशित, और हर लेनदेन की पुष्टि से पहले शुल्क दिखाया जाए।
- सरल भाषा और स्थानीय भाषाओं में स्पष्ट शर्तें।
- तय प्रतिक्रिया समय, नियामक तक एस्केलेशन और हर शिकायत के रिकॉर्ड के साथ शिकायत निवारण।
- गलत ट्रांसफ़र: गलत प्राप्तकर्ता को भेजे गए धन की वसूली की प्रलेखित प्रक्रिया।
- निष्क्रिय खाते: ग्राहकों को सूचित करने और बिना दावे वाले शेष को संभालने के नियम।
- डेटा संरक्षण: डेटा उपयोग के लिए सहमति, व्यक्तिगत डेटा की सुरक्षा, और ग्राहकों का अपनी जानकारी देखने और सुधारने का अधिकार।
- सुलभता: साधारण फ़ोन और सीमित साक्षरता वाले ग्राहकों के लिए उपयोग योग्य सेवाएँ।
- जहाँ वॉलेट ऋण देता है वहाँ क्रेडिट में निष्पक्ष व्यवहार, क्रेडिट की कुल लागत के प्रकटीकरण सहित।
इन्हें मैनुअल में नहीं, उत्पाद में बनाएँ: पुष्टि से पहले शुल्क दिखाना, हर लेनदेन की रसीद, टाइमस्टैम्प के साथ शिकायत लॉग, और बैक ऑफ़िस में डेटा-एक्सेस नियंत्रण। जब नियामक पूछे कि आप ग्राहकों के साथ कैसा व्यवहार करते हैं, तो जवाब प्रणाली को देना चाहिए।
समीक्षकों द्वारा बताई जाने वाली और कमियाँ
- सामान्य नीतियाँ। किसी और बाज़ार से नकल किए गए, गलत कानूनों और सीमाओं वाले दस्तावेज़ बताते हैं कि आवेदक स्थानीय नियम नहीं समझता।
- बिना धन की योजनाएँ। तेज़ वृद्धि मानने वाली पर उसे सहारा देने लायक पूँजी के बिना व्यावसायिक योजनाएँ व्यवहार्यता पर संदेह पैदा करती हैं।
- कमज़ोर शासन। स्वतंत्र सदस्यों या प्रासंगिक अनुभव के बिना बोर्ड देरी का एक आम कारण हैं।
- नियंत्रण प्रदर्शित न कर सकने वाला प्लेटफ़ॉर्म। नियामक बढ़ते रूप से सीमाओं, ऑडिट ट्रेल और रिपोर्टों को केवल वर्णित नहीं, काम करते हुए देखना चाहते हैं।
ई-मनी विनियमन के प्रमुख शब्द
| शब्द | अर्थ |
|---|---|
| ई-मनी | प्राप्त धन के बदले जारी संग्रहीत मौद्रिक मूल्य, जो सममूल्य पर भुनाया जा सकता है और भुगतानों के लिए उपयोग होता है। |
| EMI | इलेक्ट्रॉनिक मनी जारीकर्ता: ई-मनी जारी करने के लिए लाइसेंसशुदा गैर-बैंक। |
| ट्रस्ट खाता | बैंक खाता जो सभी बकाया ई-मनी के बराबर धन रखता है, जारीकर्ता के अपने धन से अलग। |
| स्तरीय KYC | ग्राहक सत्यापन के स्तर, जिनमें अधिक पूर्ण सत्यापित ग्राहकों के लिए ऊँची सीमाएँ। |
| सैंडबॉक्स | नियामक का कार्यक्रम जो पर्यवेक्षण में नए उत्पादों के सीमित लाइव परीक्षण की अनुमति देता है। |
| उपयुक्त और योग्य | मालिकों, निदेशकों और प्रबंधकों की ईमानदारी और क्षमता का नियामक द्वारा आकलन। |
| AML/CFT | धन शोधन निरोध और आतंकवाद वित्तपोषण निरोध: दोनों को रोकने के नियम और नियंत्रण। |
अक्सर पूछे जाने वाले प्रश्न
क्या कोई फ़िनटेक बैंक बने बिना अफ़्रीका में ई-मनी जारी कर सकती है?
कई बाज़ारों में हाँ, ई-मनी या भुगतान सेवा लाइसेंस के तहत। बैंक नेतृत्व वाले बाज़ारों में फ़िनटेक किसी लाइसेंसशुदा बैंक के साथ साझेदारी करती है।
ग्राहकों का धन कहाँ रखा जाना चाहिए?
आम तौर पर लाइसेंसशुदा बैंकों में ट्रस्ट या सुरक्षा खातों में, प्रदाता के अपने धन से अलग और प्रचलन में ई-मनी के एक-के-बदले-एक बराबर।
क्या नियामक स्थानीय होस्टिंग की माँग करते हैं?
कई पसंद करते हैं या अनिवार्य करते हैं कि मुख्य ग्राहक और लेनदेन डेटा देश में होस्ट हो, या कम से कम माँगने पर नियामक को उपलब्ध हो। अपने बाज़ार के डेटा संरक्षण और भुगतान नियम जाँचें।
क्या तकनीकी ऑडिट ज़रूरी है?
अक्सर हाँ: लॉन्च से पहले और उसके बाद समय-समय पर प्रणाली की सुरक्षा, नियंत्रण और लचीलेपन की स्वतंत्र समीक्षा।
क्या एक प्लेटफ़ॉर्म कई देशों को सेवा दे सकता है?
हाँ, यदि वह हर देश के लिए अलग इंस्टेंस, मुद्राएँ, भाषाएँ और भुगतान चैनल समर्थित करता है, ताकि हर लाइसेंस का अपना लेजर, डेटा और रिपोर्टिंग हो।
PesaBridge विनियमित ऑपरेटरों के लिए बना है: दैनिक मिलान के साथ डबल-एंट्री लेजर, कॉन्फ़िगर करने योग्य KYC स्तर और सीमाएँ, AML स्क्रीनिंग हुक, एक ही रिवर्सल इंजन, मेकर-चेकर नियंत्रण, हस्ताक्षरित वेबहुक और हर ऑपरेटर के लिए आपकी अपनी तैनाती और डेटाबेस। सुरक्षा और अनुपालन देखें या समीक्षक को वास्तविक प्रणाली दिखाने के लिए परीक्षण पहुँच का अनुरोध करें।