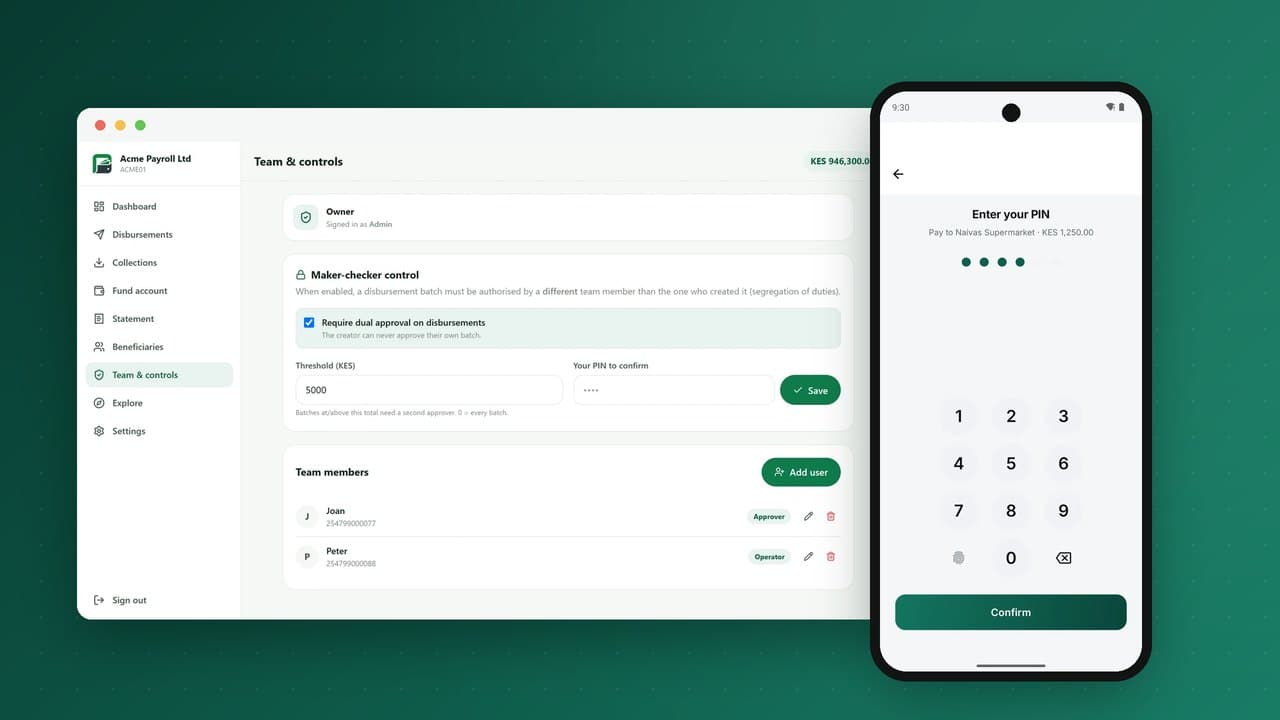
किसी नई मोबाइल मनी सेवा के लॉन्च के कुछ ही हफ़्तों में धोखाधड़ी पहुँच जाती है, और यह शायद ही कभी हैकिंग जैसी दिखती है। यह एक दोस्ताना फ़ोन कॉल, ग़लती से पैसे भेजे जाने का दावा करने वाला संदेश, रातों-रात बदला गया SIM कार्ड, या चुपचाप नियम मोड़ने वाले एजेंट जैसी दिखती है। क्योंकि मोबाइल मनी तुरंत और अंतिम होती है, इसलिए रोकथाम वसूली से कहीं ज़्यादा मायने रखती है। यह गाइड उन धोखाधड़ी योजनाओं से गुज़रती है जिनके ख़िलाफ़ हर ऑपरेटर को डिज़ाइन करना चाहिए, उन्हें रोकने वाले नियंत्रणों से, और ऐसा धोखाधड़ी-रोधी कार्यक्रम बनाने के तरीक़े से जो सेवा को इस्तेमाल में कष्टदायक बनाए बिना ग्राहकों की रक्षा करे।
मोबाइल मनी को निशाना क्यों बनाया जाता है
- गति और अंतिमता: पैसा सेकंडों में चलता है और मिनटों में नकद निकाला जा सकता है।
- नए उपयोगकर्ता: कई ग्राहक डिजिटल वित्त में नए हैं और घोटालों से अनजान हैं।
- पहचान के रूप में फ़ोन नंबर: SIM पर नियंत्रण का मतलब वॉलेट पर नियंत्रण हो सकता है।
- बिखरे हुए एजेंट: हज़ारों स्वतंत्र व्यवसाय नकदी और ग्राहक डेटा संभालते हैं।
- पैमाना: लाखों छोटे लेन-देन अच्छी निगरानी के बिना असामान्य गतिविधि को छिपाना आसान बना देते हैं।
नौ योजनाएँ जिनके ख़िलाफ़ डिज़ाइन करना ज़रूरी है
1. सोशल इंजीनियरिंग और पहचान की नक़ल
सबसे आम धोखाधड़ी, बहुत बड़े अंतर से। कॉल करने वाला ग्राहक सेवा, प्रदाता की "सुरक्षा टीम", बैंक या किसी रिश्तेदार बनकर पीड़ित को PIN, वन-टाइम कोड बताने या पैसे भेजकर किसी लेन-देन को "वापस" करने के लिए मना लेता है।
नियंत्रण: बार-बार यह शिक्षा कि प्रदाता कभी PIN नहीं माँगता; SMS के लिए आधिकारिक प्रेषक ID; ऐप में ऐसे संदेश जिनकी नक़ल न हो सके; PIN रीसेट के बाद प्रतीक्षा अवधि और अतिरिक्त जाँच; नए प्राप्तकर्ताओं पर वेग नियम।
2. "ग़लती से भेजा गया पैसा"
पीड़ित को एक नक़ली SMS मिलता है कि पैसा आया है, फिर एक कॉल आती है जिसमें उसे वापस भेजने को कहा जाता है। असल में कोई पैसा आया ही नहीं।
नियंत्रण: ग्राहकों को SMS नहीं, बल्कि ऐप या मेन्यू में बैलेंस जाँचना सिखाएँ; असली रसीदें पहचानने योग्य बनाएँ; एक औपचारिक रिवर्सल रास्ता दें ताकि ग्राहकों को कभी ख़ुद पैसा "वापस भेजना" न पड़े।
3. SIM स्वैप
धोखेबाज़ पीड़ित के नंबर के लिए रिप्लेसमेंट SIM हासिल करता है, अक्सर जाली पहचान पत्र या किसी रिटेल आउटलेट के अंदरूनी व्यक्ति की मदद से, फिर PIN रीसेट करके वॉलेट ख़ाली कर देता है।
नियंत्रण: जहाँ उपलब्ध हो, मोबाइल नेटवर्क से SIM-स्वैप संकेत जोड़ें; SIM बदलने के बाद कुछ समय तक लेन-देन रोकें या सीमित करें; PIN रीसेट के लिए अतिरिक्त सत्यापन माँगें; ग्राहक को दूसरे चैनल से सूचित करें; रीसेट के तुरंत बाद निकासी सीमित करें।
4. PIN चोरी और कंधे के ऊपर से झाँकना
एजेंटों के पास या साझा फ़ोनों पर देखे गए PIN, या नक़ली एजेंटों द्वारा इकट्ठा किए गए PIN।
नियंत्रण: हर चैनल में PIN छिपाना; बार-बार असफल प्रयासों के बाद वॉलेट लॉक; ऐप में बायोमेट्रिक साइन-इन और ऑटो-लॉक; प्रति-लेन-देन और दैनिक सीमाएँ।
5. ऐप के ज़रिए खाते पर क़ब्ज़ा
चोरी हुए लॉगिन विवरण या चोरी हुआ अनलॉक फ़ोन ऐप तक पहुँचने के लिए इस्तेमाल होता है।
नियंत्रण: सिर्फ़ लॉगिन पर नहीं, हर पैसे वाली कार्रवाई पर PIN; ऐप के बैकग्राउंड में जाने पर ऑटो-लॉक; नए डिवाइस के सत्यापन के साथ डिवाइस पंजीकरण; नए डिवाइस से लॉगिन पर अलर्ट।
6. एजेंट धोखाधड़ी
एजेंट ज़्यादा कमीशन कमाने के लिए लेन-देन बाँट सकते हैं, अनौपचारिक शुल्क ले सकते हैं, KYC को दरकिनार करने वाली सीधी जमा कर सकते हैं, या ग्राहकों के PIN इकट्ठा कर सकते हैं। धोखेबाज़ मुख्यालय बनकर एजेंटों को भी निशाना बनाते हैं।
नियंत्रण: बँटे हुए लेन-देन और असामान्य पैटर्न का विश्लेषण; दिखाई देने वाली दरें और आधिकारिक शुल्क दिखाने वाली SMS रसीदें; एजेंट प्रशिक्षण; स्पष्ट नियम कि मुख्यालय कभी ट्रांसफ़र नहीं माँगता; हर एजेंट के लिए सीमाएँ और निगरानी। अधिक जानकारी एजेंट नेटवर्क की व्याख्या में।
7. व्यापारी धोखाधड़ी
व्यापारियों को दिखाई गई नक़ली भुगतान पुष्टि, कर्मचारियों द्वारा रिफ़ंड का दुरुपयोग, या ऐसे व्यापारी जो धोखाधड़ी की रक़म इकट्ठा करने का मुखौटा हों।
नियंत्रण: व्यापारी ऐप में पुष्टि या बैलेंस पर भरोसा करें; प्रॉम्प्ट-टू-पे और डायनेमिक QR ताकि रक़म व्यापारी तय करे; रिफ़ंड केवल मूल भुगतानों के विरुद्ध और मंज़ूरी के साथ; व्यापारियों की उचित जाँच और निगरानी। देखें व्यापारी भुगतान।
8. म्यूल खाते
अक्सर उधार लिए या चोरी हुए पहचान पत्रों से पंजीकृत खाते, जिनका उपयोग चोरी के पैसे को जल्दी पाने और आगे भेजने के लिए होता है।
नियंत्रण: न्यूनतम सत्यापित खातों के लिए कम सीमाओं वाला स्तरीय KYC; ऐसे खातों की निगरानी जो कई असंबंधित प्रेषकों से पैसा पाकर तुरंत नकद निकालते हैं; प्रति एजेंट और प्रति पहचान पत्र पंजीकरण की सीमा; खातों, डिवाइस और एजेंटों के बीच लिंक विश्लेषण।
9. आंतरिक धोखाधड़ी
बैक-ऑफ़िस पहुँच वाले कर्मचारी जो सीमाएँ बदलते हैं, लेन-देन रिवर्स करते हैं या अनुचित रूप से खाते बनाते हैं।
नियंत्रण: भूमिका-आधारित पहुँच; रिवर्सल, सीमा परिवर्तन और मैन्युअल समायोजन जैसी संवेदनशील कार्रवाइयों पर मेकर-चेकर; अपरिवर्तनीय ऑडिट लॉग; नियमित पहुँच समीक्षा।
ऐसे नियंत्रण जो प्लेटफ़ॉर्म में होने चाहिए, नीति में नहीं
धोखाधड़ी नीति उतनी ही अच्छी होती है जितना उसे लागू करने वाला सिस्टम। ये चीज़ें प्लेटफ़ॉर्म में बनी होनी चाहिए:
| नियंत्रण | क्या रोकता है |
|---|---|
| हर पैसे वाली कार्रवाई पर PIN, असफल प्रयासों के बाद वॉलेट लॉक | चोरी हुए फ़ोन, अनुमान से लगाए गए PIN |
| KYC स्तर से जुड़ी प्रति-लेन-देन और दैनिक सीमाएँ | म्यूल खाते, किसी एक सेंध से बड़ा नुक़सान |
| वेग और सीमा नियम | तेज़ी से ख़ाली करना, रक़म बाँटना, म्यूल व्यवहार |
| पुष्टि से पहले प्राप्तकर्ता का नाम दिखाना | ग़लत और कुछ धोखाधड़ी वाले ट्रांसफ़र |
| ऐप में बायोमेट्रिक साइन-इन और ऑटो-लॉक | आकस्मिक खाता क़ब्ज़ा |
| बैक ऑफ़िस और कॉर्पोरेट खातों में मेकर-चेकर | आंतरिक और कॉर्पोरेट धोखाधड़ी |
| एक ही, ऑडिट किया गया रिवर्सल इंजन | बिना रिकॉर्ड के मैन्युअल समायोजन |
| साझेदारों के लिए हस्ताक्षरित वेबहुक | एकीकृत व्यापारियों को नक़ली भुगतान सूचनाएँ |
| AML स्क्रीनिंग जुड़ाव बिंदु और केस प्रबंधन | प्रतिबंधित पक्ष, मनी लॉन्ड्रिंग पैटर्न |
लेन-देन की निगरानी जो काम करे
हर निगरानी कार्यक्रम की शुरुआत नियमों से होती है। मोबाइल मनी के लिए उपयोगी नियमों में शामिल हैं:
- असंबंधित प्रेषकों से कई आने वाले ट्रांसफ़र जिनके तुरंत बाद नकद निकासी हो;
- सीमा से ठीक नीचे के लेन-देन जो कम समय में दोहराए जाएँ;
- निष्क्रिय खाता जो अचानक बड़ी रक़में पाए और आगे भेजे;
- PIN रीसेट या SIM बदलने के तुरंत बाद गतिविधि;
- पंजीकरण और सक्रिय ग्राहकों के असामान्य अनुपात वाले एजेंट;
- कम समय में एक ही पहचान पत्र, डिवाइस या एजेंट से पंजीकृत कई खाते।
हर अलर्ट को एक ज़िम्मेदार व्यक्ति, एक दर्ज निर्णय और, जहाँ ज़रूरी हो, वित्तीय खुफ़िया इकाई को रिपोर्ट की ज़रूरत होती है। समय के साथ, समीक्षा किए गए अलर्ट के नतीजे बेहतर स्कोरिंग सिखा सकते हैं, लेकिन शुरुआत में ज़्यादातर मूल्य नियमों और अच्छे केस प्रबंधन से आता है।
रियल-टाइम बनाम बाद में
कुछ नियंत्रणों को पैसा चलने से पहले काम करना चाहिए: सीमाएँ, PIN जाँच, SIM स्वैप के बाद रोक, वेग सीमाएँ। दूसरे बाद में काम करते हैं: अलर्ट समीक्षा, जाँच, खाता प्रतिबंध। दोनों डिज़ाइन करें। रियल-टाइम नियंत्रण नुक़सान रोकते हैं; बाद की समीक्षा वे पैटर्न ढूँढती है जिन्हें अगला रियल-टाइम नियम पकड़ेगा।
ग्राहक शिक्षा: सबसे सस्ता नियंत्रण
ज़्यादातर धोखाधड़ी इसलिए सफल होती है क्योंकि ग्राहक को कुछ करने के लिए मना लिया जाता है। शिक्षा इसे मापने योग्य रूप से कम करती है जब वह:
- दोहराई जाए मुख्य क्षणों पर: पंजीकरण, PIN रीसेट, पहला बड़ा ट्रांसफ़र।
- विशिष्ट हो: "हम आपका PIN माँगने के लिए कभी कॉल नहीं करेंगे" "सुरक्षित रहें" से बेहतर है।
- स्थानीय भाषाओं में और एजेंटों के ज़रिए दी जाए, सिर्फ़ ऐप में नहीं।
- उत्पाद द्वारा समर्थित हो: किसी नए प्राप्तकर्ता को पहली बार भेजते समय, या PIN बदलने के ठीक बाद ऐप में चेतावनी।
पीड़ितों के साथ अच्छा व्यवहार
धोखाधड़ी पीड़ितों के साथ आपका व्यवहार आपके ब्रांड पर भरोसे को आकार देता है। रिपोर्ट करने का तेज़ चैनल दें, धोखाधड़ी की रिपोर्ट होने और पैसा अभी भी वहीं होने पर प्राप्तकर्ता खातों को तुरंत फ़्रीज़ करें, तुरंत जाँच करें, ग्राहक को सूचित रखें, और अनौपचारिक समाधानों के बजाय नियंत्रित रिवर्सल प्रक्रिया का उपयोग करें। हर रिवर्सल को मूल लेन-देन से जुड़ा पूरा रिकॉर्ड छोड़ना चाहिए।
एक SIM-स्वैप हमले की संरचना, और इसे कहाँ रोका जा सकता है
एक हमले को चरण-दर-चरण देखना दिखाता है कि परतदार नियंत्रण क्यों ज़रूरी हैं। हर चरण इसे रोकने का मौक़ा है:
| हमलावर का कदम | इसे रोक सकने वाला नियंत्रण |
|---|---|
| सोशल मीडिया या डेटा लीक से पीड़ित का नाम, पहचान संख्या और फ़ोन नंबर जुटाता है | पहचान विवरण साझा करने के बारे में ग्राहक शिक्षा; एजेंटों के पास डेटा सुरक्षा |
| जाली पहचान पत्र से रिटेल आउटलेट पर रिप्लेसमेंट SIM लेता है | मोबाइल नेटवर्क का SIM-स्वैप सत्यापन; आउटलेट कर्मचारियों का प्रशिक्षण |
| पीड़ित के फ़ोन का सिग्नल चला जाता है; अब हमलावर के फ़ोन पर पीड़ित के SMS आते हैं | मोबाइल नेटवर्क या वॉलेट से पीड़ित को दूसरे चैनल से अलर्ट |
| हमलावर वॉलेट का PIN रीसेट करने का अनुरोध करता है | SIM-बदलाव संकेत रीसेट को रोकता या टालता है; अतिरिक्त पहचान प्रश्न या एजेंट पर सत्यापन |
| हमलावर नए डिवाइस पर ऐप में लॉगिन करता है | नए डिवाइस का सत्यापन; पंजीकृत ईमेल या नामित परिजन को अलर्ट |
| हमलावर बैलेंस कई म्यूल खातों में भेजता है | SIM बदलने या PIN रीसेट के बाद ट्रांसफ़र पर रोक; वेग सीमाएँ; नए प्राप्तकर्ता की सीमाएँ |
| म्यूल एजेंटों से नकद निकालते हैं | पैसा मिलने के बाद तेज़ नकद निकासी की निगरानी; एजेंट अलर्ट; धोखाधड़ी की रिपोर्ट पर प्राप्तकर्ता फ़्रीज़ |
कोई भी एक नियंत्रण संपूर्ण नहीं है, लेकिन हमलावर को सभी से पार पाना होगा। यही गहराई में रक्षा का सिद्धांत है, और इसीलिए धोखाधड़ी की रोकथाम एक साथ प्लेटफ़ॉर्म, नेटवर्क ऑपरेटर संबंध, एजेंट नेटवर्क और ग्राहक शिक्षा में डिज़ाइन की जानी चाहिए।
रुकावट और सुरक्षा में संतुलन
हर नियंत्रण कुछ रुकावट जोड़ता है। बहुत कम हो तो धोखाधड़ी बढ़ती है; बहुत ज़्यादा हो तो असली ग्राहक लेन-देन या सेवा छोड़ देते हैं। उपयोगी सिद्धांत:
- जोखिम-आधारित रुकावट: जहाँ जोखिम ऊँचा हो वहाँ जाँचें जोड़ें, जैसे नए प्राप्तकर्ता को पहला ट्रांसफ़र, PIN रीसेट के बाद गतिविधि या असामान्य रूप से बड़ी रक़में, और नियमित लेन-देन तेज़ रखें।
- रोक के बजाय सीमाएँ: किसी जोखिम भरी घटना के बाद अस्थायी कम सीमा ग्राहक की रक्षा करती है, उसे ज़रूरी भुगतान करने से रोके बिना।
- जाँच समझाएँ: "आपकी सुरक्षा के लिए, PIN बदलने के बाद 24 घंटे तक ट्रांसफ़र सीमित हैं" बिना कारण बताई विफलता से कहीं ज़्यादा आसानी से स्वीकार होता है।
- फ़ॉल्स पॉज़िटिव मापें: हर नियम से प्रभावित असली ग्राहकों पर नज़र रखें, और उन नियमों को समायोजित करें जो सुरक्षा से ज़्यादा परेशानी देते हैं।
नए वॉलेट के लिए 30-60-90 दिन की धोखाधड़ी योजना
लॉन्च से पहले
- नए खातों के लिए KYC स्तर और सतर्क सीमाएँ कॉन्फ़िगर करें।
- असफल PIN प्रयासों के बाद वॉलेट लॉक और हर पैसे वाली कार्रवाई पर PIN सक्षम करें।
- जहाँ संभव हो, मोबाइल नेटवर्क ऑपरेटरों के साथ SIM-स्वैप संकेत साझा करने पर सहमति बनाएँ।
- हर लॉन्च भाषा में ग्राहक और एजेंट शिक्षा संदेश लिखें।
- धोखाधड़ी रिपोर्टिंग चैनल और फ़्रीज़ प्रक्रिया तय करें।
पहले 30 दिन
- हर रिपोर्ट किए गए धोखाधड़ी मामले की ख़ुद समीक्षा करें; हर एक को किसी योजना से जोड़ें।
- मुख्य निगरानी नियम चालू करें: पैसा मिलने के बाद तेज़ नकद निकासी, एक प्राप्तकर्ता को कई प्रेषक, PIN रीसेट के बाद गतिविधि।
- एजेंटों को पहले से देखी गई योजनाओं के बारे में बताएँ।
दिन 31 से 60
- अलर्ट के नतीजों के आधार पर नियम समायोजित करें; जो केवल शोर पैदा करते हैं उन्हें हटाएँ।
- अगर सोशल इंजीनियरिंग बढ़ रही हो तो नए प्राप्तकर्ताओं और पहली बार के बड़े ट्रांसफ़र पर सीमाएँ जोड़ें।
- पुष्ट मामलों में शामिल खातों, डिवाइस और एजेंटों पर लिंक विश्लेषण शुरू करें।
दिन 61 से 90
- प्रबंधन के लिए मासिक धोखाधड़ी डैशबोर्ड प्रकाशित करें।
- एजेंटों पर मिस्ट्री-शॉपिंग का एक दौर चलाएँ।
- KYC स्तर के अनुसार सीमाओं की वास्तविक ग्राहक ज़रूरतों और धोखाधड़ी पैटर्न के मुक़ाबले समीक्षा करें।
धोखाधड़ी संचालन मॉडल
छोटे ऑपरेटरों को भी स्पष्ट ज़िम्मेदारी चाहिए। एक सामान्य मॉडल:
- धोखाधड़ी विश्लेषक रोज़ अलर्ट की निगरानी करते हैं और मामलों की जाँच करते हैं।
- धोखाधड़ी प्रमुख नियमों, मीट्रिक्स और मोबाइल नेटवर्क ऑपरेटरों व क़ानून प्रवर्तन से संपर्क के ज़िम्मेदार होते हैं।
- ग्राहक सेवा को धोखाधड़ी रिपोर्ट पहचानने और दिन हो या रात, तुरंत फ़्रीज़ शुरू करने का प्रशिक्षण दिया जाता है।
- अनुपालन संदिग्ध लेन-देन रिपोर्ट और नियामक से संवाद संभालता है।
- एजेंट नेटवर्क प्रबंधक एजेंट से जुड़े मामले और प्रशिक्षण संभालते हैं।
सबसे महत्वपूर्ण परिचालन प्रतिबद्धता गति है: रात 10 बजे आई धोखाधड़ी रिपोर्ट पर अगली सुबह नहीं, मिनटों में फ़्रीज़ होना चाहिए, क्योंकि चोरी का पैसा अक्सर एक घंटे के भीतर नकद निकाल लिया जाता है।
धोखाधड़ी कार्यक्रम के मीट्रिक्स
- लेन-देन मूल्य के हिस्से के रूप में धोखाधड़ी से नुक़सान;
- प्रति दस लाख लेन-देन रिपोर्ट की गई धोखाधड़ी, प्रकार के अनुसार;
- रिपोर्ट से खाता फ़्रीज़ होने तक का समय;
- वसूले गए नुक़सान का हिस्सा;
- हर नियम के लिए अलर्ट की संख्या और ट्रू पॉज़िटिव दर;
- ग़लत रोक के बारे में ग्राहकों की शिकायतें, जो दिखाती हैं कि नियंत्रण कहाँ ज़्यादा सख़्त हैं।
पहले दिन से इकट्ठा करने लायक संकेत
अच्छे धोखाधड़ी निर्णय उस डेटा पर निर्भर करते हैं जिसे आप तभी इस्तेमाल कर सकते हैं जब आपने उसे इकट्ठा किया हो। लॉन्च से ही सुनिश्चित करें कि प्लेटफ़ॉर्म दर्ज करे:
- डिवाइस पहचानकर्ता और वह तारीख़ जब हर डिवाइस पहली बार किसी खाते पर दिखा;
- SIM बदलने की घटनाएँ जहाँ मोबाइल नेटवर्क उन्हें साझा करता है;
- PIN रीसेट और असफल PIN प्रयास, समय और चैनल के साथ;
- प्राप्तकर्ता इतिहास: हर ग्राहक ने हर प्राप्तकर्ता को पहली बार कब भुगतान किया;
- चैनल और स्थान संदर्भ: USSD, ऐप या एजेंट, और संबंधित एजेंट;
- पंजीकरण संदर्भ: किस एजेंट ने खाता पंजीकृत किया, किस पहचान पत्र से, और वह कितनी जल्दी सक्रिय हुआ।
इनके साथ, "नए डिवाइस पर PIN रीसेट के 24 घंटे के भीतर नए प्राप्तकर्ता को बड़ा ट्रांसफ़र" जैसे नियम लिखना आसान और बेहद प्रभावी हो जाता है। इनके बिना, जाँचकर्ताओं को कॉल लॉग से घटनाओं को दोबारा जोड़ना पड़ता है।
धोखाधड़ी कार्यक्रमों की आम ग़लतियाँ
- बहुत ज़्यादा रोकना। जो नियम कई असली ग्राहकों को रोकते हैं वे उन्हें वापस नकदी की ओर धकेलते हैं और सहायता लागत बढ़ाते हैं। फ़ॉल्स पॉज़िटिव को नुक़सान जितनी ही सावधानी से मापें।
- बिना ज़िम्मेदार के नियम। हर नियम को किसी ऐसे व्यक्ति की ज़रूरत है जो उसके नतीजों की समीक्षा करे और उसे समायोजित करे।
- रिपोर्ट पर धीमी प्रतिक्रिया। चोरी का पैसा मिनटों में चलता है। पीड़ित की रिपोर्ट पर दिनों में नहीं, मिनटों में कार्रवाई होनी चाहिए।
- अंदरूनी लोगों को नज़रअंदाज़ करना। कर्मचारी और एजेंट धोखाधड़ी अक्सर ग्राहक धोखाधड़ी से बड़ी होती है। कर्तव्यों का पृथक्करण और ऑडिट ट्रेल कंपनी के अंदर भी लागू होते हैं।
मोबाइल मनी धोखाधड़ी के प्रमुख शब्द
| शब्द | अर्थ |
|---|---|
| SIM स्वैप | ग्राहक का फ़ोन नंबर नए SIM कार्ड पर ले जाना, कभी-कभी धोखे से, ताकि उसके खाते पर क़ब्ज़ा किया जा सके। |
| सोशल इंजीनियरिंग | किसी व्यक्ति को PIN या कोड बताने, या पैसे भेजने के लिए धोखा देना। |
| खाता क़ब्ज़ा | किसी अपराधी का असली ग्राहक के वॉलेट पर नियंत्रण पा लेना। |
| म्यूल खाता | चोरी का पैसा पाने और आगे भेजने के लिए इस्तेमाल होने वाला वॉलेट, अक्सर उधार लिए या ख़रीदे गए पहचान पत्रों से पंजीकृत। |
| वेग नियम | ऐसा नियम जो कम समय में लेन-देन की संख्या या मूल्य को सीमित या चिह्नित करता है। |
| फ़ॉल्स पॉज़िटिव | असली लेन-देन जिसे ग़लती से संदिग्ध मानकर चिह्नित या रोका गया। |
| स्टेप-अप जाँच | जोखिम भरी कार्रवाइयों के लिए ज़रूरी अतिरिक्त सत्यापन, जैसे कॉल-बैक या दूसरा कोड। |
| कर्तव्यों का पृथक्करण | यह सुनिश्चित करना कि कोई एक व्यक्ति किसी संवेदनशील कार्रवाई को शुरू और मंज़ूर दोनों न कर सके। |
अक्सर पूछे जाने वाले प्रश्न
सबसे आम मोबाइल मनी धोखाधड़ी कौन सी है?
सोशल इंजीनियरिंग: ग्राहकों को अपना PIN बताने या पैसे भेजने के लिए मनाना, अक्सर ग्राहक सेवा बनकर या यह दावा करके कि पैसा ग़लती से भेजा गया।
SIM-स्वैप धोखाधड़ी कैसे काम करती है?
धोखेबाज़ पीड़ित के नंबर के लिए रिप्लेसमेंट SIM लेता है, फिर उससे वॉलेट PIN रीसेट करके पैसा निकाल लेता है। ऑपरेटर SIM-बदलाव संकेतों, SIM बदलने के बाद रोक और मज़बूत PIN-रीसेट जाँचों से इसका मुक़ाबला करते हैं।
क्या धोखाधड़ी वाला ट्रांसफ़र वापस हो सकता है?
अगर पैसा अभी भी प्राप्तकर्ता के खाते में है, तो प्रदाता अक्सर नियंत्रित प्रक्रिया से उसे फ़्रीज़ और रिवर्स कर सकता है। नकद निकल जाने के बाद वसूली बहुत कठिन होती है, इसीलिए रोकथाम मायने रखती है।
क्या KYC स्तर धोखाधड़ी कम करते हैं?
हाँ। न्यूनतम सत्यापित खातों पर कम सीमाएँ म्यूल खातों का मूल्य घटाती हैं और किसी एक सेंध से होने वाले नुक़सान को सीमित करती हैं।
PesaBridge इन नियंत्रणों को कोर में रखता है: हर पैसे वाली कार्रवाई पर PIN, असफल प्रयासों के बाद वॉलेट लॉक, KYC स्तर के अनुसार प्रति-लेन-देन और दैनिक सीमाएँ, ऐप में बायोमेट्रिक साइन-इन और ऑटो-लॉक, वेग और सीमा नियमों के साथ AML स्क्रीनिंग जुड़ाव बिंदु, बैक ऑफ़िस में मेकर-चेकर और एक ही ऑडिट किया गया रिवर्सल इंजन। सुरक्षा और अनुपालन देखें या हमारी टीम से बात करें।