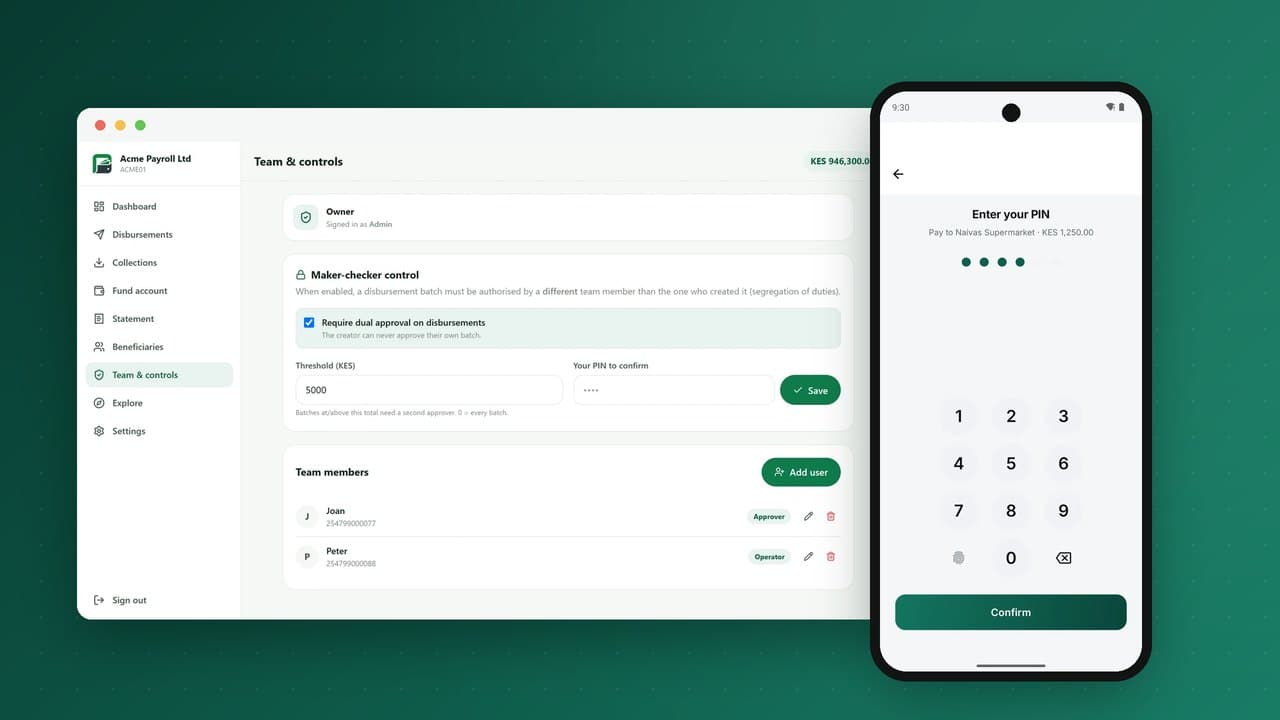
La fraude arrive sur un nouveau service de mobile money quelques semaines après le lancement, et elle ressemble rarement à du piratage. Elle ressemble à un appel aimable, à un message affirmant qu'un montant a été envoyé par erreur, à une carte SIM remplacée pendant la nuit, ou à un agent qui contourne discrètement les règles. Comme le mobile money est instantané et définitif, la prévention compte bien plus que le recouvrement. Ce guide passe en revue les schémas de fraude contre lesquels tout opérateur doit se prémunir, les contrôles qui les arrêtent, et la manière de bâtir un programme antifraude qui protège les clients sans rendre le service pénible à utiliser.
Pourquoi le mobile money est ciblé
- Rapidité et irrévocabilité : l'argent circule en quelques secondes et peut être retiré en espèces en quelques minutes.
- Nouveaux utilisateurs : beaucoup de clients découvrent la finance numérique et connaissent mal les arnaques.
- Le numéro de téléphone comme identité : contrôler une SIM peut signifier contrôler un portefeuille.
- Agents dispersés : des milliers d'entreprises indépendantes manipulent des espèces et des données clients.
- Volume : des millions de petites transactions permettent de cacher facilement des anomalies sans bonne surveillance.
Les neuf schémas contre lesquels concevoir
1. Ingénierie sociale et usurpation d'identité
De loin la fraude la plus courante. Un appelant se fait passer pour le service client, l'« équipe sécurité » du fournisseur, une banque ou même un proche, et persuade la victime de communiquer son code PIN, un code à usage unique, ou d'« annuler » une transaction en envoyant de l'argent.
Contrôles : rappeler sans cesse que le fournisseur ne demande jamais de code PIN ; identifiants d'expéditeur officiels pour les SMS ; messages dans l'application impossibles à usurper ; périodes de carence et vérifications supplémentaires après une réinitialisation du PIN ; règles de vélocité sur les nouveaux bénéficiaires.
2. « Argent envoyé par erreur »
La victime reçoit un faux SMS annonçant l'arrivée d'un montant, suivi d'un appel lui demandant de le renvoyer. Aucun argent n'est jamais arrivé.
Contrôles : apprendre aux clients à vérifier le solde dans l'application ou le menu, pas dans le SMS ; rendre les vrais reçus reconnaissables ; offrir une procédure formelle d'annulation pour que les clients n'aient jamais à « renvoyer » l'argent eux-mêmes.
3. Échange de SIM
Un fraudeur obtient une SIM de remplacement pour le numéro de la victime, souvent avec une fausse pièce d'identité ou un complice dans un point de vente, puis réinitialise le PIN et vide le portefeuille.
Contrôles : intégrer les signaux d'échange de SIM de l'opérateur mobile lorsqu'ils existent ; bloquer ou limiter les transactions pendant une période après un changement de SIM ; exiger une vérification supplémentaire pour réinitialiser le PIN ; alerter le client par un autre canal ; limiter les retraits juste après une réinitialisation.
4. Vol de PIN et regard par-dessus l'épaule
Codes PIN observés chez des agents ou sur des téléphones partagés, ou collectés par de faux agents.
Contrôles : masquage du PIN sur tous les canaux ; verrouillage du portefeuille après plusieurs tentatives échouées ; connexion biométrique et verrouillage automatique dans les applications ; plafonds par transaction et journaliers.
5. Prise de contrôle du compte via l'application
Identifiants volés ou téléphone volé déverrouillé utilisés pour accéder à l'application.
Contrôles : PIN pour chaque opération financière, pas seulement à la connexion ; verrouillage automatique quand l'application passe en arrière-plan ; enregistrement des appareils avec vérification pour tout nouvel appareil ; alertes lors des connexions depuis un nouvel appareil.
6. Fraude des agents
Les agents peuvent fractionner les transactions pour toucher plus de commissions, facturer des frais officieux, effectuer des dépôts directs qui contournent le KYC ou collecter les codes PIN des clients. Les fraudeurs ciblent aussi les agents en se faisant passer pour le siège.
Contrôles : analyse des transactions fractionnées et des schémas inhabituels ; tarifs affichés et reçus SMS indiquant les frais officiels ; formation des agents ; règle claire selon laquelle le siège ne demande jamais de transfert ; plafonds et surveillance par agent. Plus de détails dans les réseaux d'agents expliqués.
7. Fraude des commerçants
Fausses confirmations de paiement montrées aux commerçants, remboursements détournés par le personnel, ou commerçants servant de façade à la collecte de fonds frauduleux.
Contrôles : les commerçants se fient aux confirmations dans l'application ou au solde ; paiement sur demande et QR dynamique pour que le commerçant fixe le montant ; remboursements uniquement sur des paiements d'origine et avec approbation ; vigilance et surveillance des commerçants. Voir les paiements marchands.
8. Comptes mules
Comptes ouverts, souvent avec des pièces d'identité empruntées ou volées, pour recevoir et déplacer rapidement des fonds volés.
Contrôles : KYC par niveaux avec plafonds bas pour les comptes peu vérifiés ; surveillance des comptes qui reçoivent de nombreux expéditeurs sans lien et retirent aussitôt ; limites d'inscriptions par agent et par pièce d'identité ; analyse des liens entre comptes, appareils et agents.
9. Fraude interne
Employés ayant accès au back-office qui modifient des plafonds, annulent des transactions ou créent des comptes de manière abusive.
Contrôles : accès par rôle ; principe des quatre yeux sur les actions sensibles comme les annulations, les changements de plafond et les ajustements manuels ; journaux d'audit immuables ; revues régulières des accès.
Des contrôles qui relèvent de la plateforme, pas de la politique
Une politique antifraude ne vaut que par le système qui l'applique. Les éléments suivants doivent être intégrés à la plateforme :
| Contrôle | Ce qu'il arrête |
|---|---|
| PIN pour chaque opération financière, verrouillage après échecs | Téléphones volés, PIN devinés |
| Plafonds par transaction et journaliers liés au niveau KYC | Comptes mules, grosses pertes dues à une seule compromission |
| Règles de vélocité et de seuils | Vidage rapide, fractionnement, comportement de mule |
| Nom du bénéficiaire affiché avant confirmation | Transferts erronés et certains transferts frauduleux |
| Connexion biométrique et verrouillage automatique dans les applications | Prise de contrôle opportuniste du compte |
| Principe des quatre yeux au back-office et sur les comptes entreprises | Fraude interne et fraude d'entreprise |
| Moteur d'annulation unique et audité | Ajustements manuels sans trace |
| Webhooks signés pour les partenaires | Fausses notifications de paiement aux commerçants intégrés |
| Points d'accroche de filtrage LBC et gestion des dossiers | Parties sanctionnées, schémas de blanchiment |
Une surveillance des transactions qui fonctionne
Les règles sont le point de départ de tout programme de surveillance. Règles utiles pour le mobile money :
- nombreux virements entrants d'expéditeurs sans lien suivis d'un retrait immédiat ;
- transactions juste sous les plafonds répétées sur de courtes périodes ;
- compte dormant qui reçoit et déplace soudain de grosses sommes ;
- activité juste après une réinitialisation du PIN ou un changement de SIM ;
- agents avec un ratio inhabituel entre inscriptions et clients actifs ;
- nombreux comptes ouverts avec la même pièce d'identité, le même appareil ou le même agent en peu de temps.
Chaque alerte a besoin d'un responsable, d'une décision documentée et, si nécessaire, d'une déclaration à la cellule de renseignement financier. Avec le temps, les résultats des alertes examinées peuvent entraîner un meilleur scoring, mais au début, ce sont les règles et une bonne gestion des dossiers qui apportent l'essentiel de la valeur.
Temps réel ou a posteriori
Certains contrôles doivent agir avant que l'argent ne bouge : plafonds, vérification du PIN, blocages après échange de SIM, limites de vélocité. D'autres agissent après coup : examen des alertes, enquêtes, restrictions de compte. Concevez les deux. Les contrôles en temps réel stoppent les dégâts ; l'examen a posteriori trouve les schémas que la prochaine règle en temps réel devra intercepter.
L'éducation des clients : le contrôle le moins cher
La plupart des fraudes réussissent parce qu'un client est persuadé d'agir. L'éducation les réduit de façon mesurable lorsqu'elle est :
- Répétée aux moments clés : inscription, réinitialisation du PIN, premier gros transfert.
- Précise : « Nous ne vous appellerons jamais pour demander votre PIN » vaut mieux que « restez prudent ».
- Diffusée dans les langues locales et par les agents, pas seulement dans l'application.
- Soutenue par le produit : avertissements dans l'application lors d'un premier envoi à un nouveau bénéficiaire, ou juste après un changement de PIN.
Bien traiter les victimes
La façon dont vous traitez les victimes de fraude façonne la confiance dans votre marque. Offrez un canal de signalement rapide, gelez vite les comptes destinataires quand une fraude est signalée et que les fonds s'y trouvent encore, enquêtez rapidement, tenez le client informé et utilisez la procédure d'annulation contrôlée plutôt que des arrangements informels. Chaque annulation doit laisser une trace complète liée à la transaction d'origine.
Anatomie d'une attaque par échange de SIM, et où l'arrêter
Suivre une seule attaque montre pourquoi les contrôles en couches comptent. Chaque étape est une occasion de l'arrêter :
| Étape de l'attaquant | Contrôle qui peut l'arrêter |
|---|---|
| Rassemble le nom, le numéro d'identité et le numéro de téléphone de la victime sur les réseaux sociaux ou via une fuite de données | Sensibilisation des clients au partage de leurs données d'identité ; protection des données chez les agents |
| Obtient une SIM de remplacement dans un point de vente avec une fausse pièce d'identité | Vérification de l'échange de SIM par l'opérateur mobile ; formation du personnel des points de vente |
| Le téléphone de la victime perd le réseau ; celui de l'attaquant reçoit désormais ses SMS | Alerte de l'opérateur mobile ou du portefeuille à la victime par un autre canal |
| L'attaquant demande une réinitialisation du PIN du portefeuille | Le signal de changement de SIM bloque ou retarde la réinitialisation ; questions d'identité supplémentaires ou vérification chez un agent |
| L'attaquant se connecte à l'application sur un nouvel appareil | Vérification des nouveaux appareils ; alerte à l'e-mail enregistré ou au proche désigné |
| L'attaquant envoie le solde vers plusieurs comptes mules | Blocage des transferts après un changement de SIM ou une réinitialisation du PIN ; limites de vélocité ; plafonds pour les nouveaux bénéficiaires |
| Les mules retirent l'argent chez des agents | Surveillance des retraits rapides après réception ; alertes aux agents ; gel du destinataire dès le signalement |
Aucun contrôle n'est parfait à lui seul, mais l'attaquant doit tous les franchir. C'est le principe de la défense en profondeur, et c'est pourquoi la prévention de la fraude doit être conçue en même temps dans la plateforme, dans la relation avec l'opérateur mobile, dans le réseau d'agents et dans l'éducation des clients.
Équilibrer friction et protection
Chaque contrôle ajoute un peu de friction. Trop peu, et la fraude grandit ; trop, et les vrais clients abandonnent les transactions ou le service. Principes utiles :
- Friction fondée sur le risque : ajoutez des vérifications là où le risque est élevé, comme le premier transfert vers un nouveau bénéficiaire, une activité après réinitialisation du PIN ou des montants inhabituels, et gardez les transactions courantes rapides.
- Des plafonds plutôt que des blocages : un plafond temporairement réduit après un événement à risque protège le client sans l'empêcher de payer l'essentiel.
- Expliquez la vérification : « Pour votre sécurité, les transferts sont limités pendant 24 heures après un changement de PIN » est bien mieux accepté qu'un échec inexpliqué.
- Mesurez les faux positifs : suivez les vrais clients touchés par chaque règle, et ajustez les règles qui causent plus de gêne qu'elles n'apportent de protection.
Un plan antifraude à 30, 60 et 90 jours pour un nouveau portefeuille
Avant le lancement
- Configurer les niveaux KYC et des plafonds prudents pour les nouveaux comptes.
- Activer le verrouillage après échecs du PIN et le PIN pour chaque opération financière.
- Convenir du partage des signaux d'échange de SIM avec les opérateurs mobiles lorsque c'est possible.
- Rédiger les messages d'éducation des clients et des agents dans chaque langue de lancement.
- Définir le canal de signalement de fraude et la procédure de gel.
Les 30 premiers jours
- Examiner personnellement chaque cas de fraude signalé ; rattacher chacun à un schéma.
- Activer les règles de surveillance de base : retrait rapide après réception, nombreux expéditeurs vers un même destinataire, activité après réinitialisation du PIN.
- Informer les agents des schémas déjà observés.
Jours 31 à 60
- Ajuster les règles selon l'issue des alertes ; retirer celles qui ne produisent que du bruit.
- Ajouter des plafonds pour les nouveaux bénéficiaires et les premiers gros transferts si l'ingénierie sociale progresse.
- Lancer l'analyse des liens entre comptes, appareils et agents impliqués dans les cas confirmés.
Jours 61 à 90
- Publier un tableau de bord mensuel de la fraude pour la direction.
- Organiser une campagne de clients mystères chez les agents.
- Revoir les plafonds par niveau KYC au regard des besoins réels des clients et des schémas de fraude.
L'organisation antifraude
Même les petits opérateurs ont besoin de responsabilités claires. Un modèle type :
- Les analystes fraude surveillent les alertes et instruisent les dossiers chaque jour.
- Un responsable fraude porte les règles, les indicateurs et les relations avec les opérateurs mobiles et les forces de l'ordre.
- Le service client est formé à reconnaître les signalements de fraude et à déclencher les gels immédiatement, de jour comme de nuit.
- La conformité gère les déclarations de transactions suspectes et la communication avec le régulateur.
- Les gestionnaires du réseau d'agents traitent les dossiers liés aux agents et leur formation.
L'engagement opérationnel le plus important est la rapidité : un signalement de fraude à 22 h doit entraîner un gel en quelques minutes, pas le lendemain matin, car les fonds volés sont souvent retirés dans l'heure.
Indicateurs d'un programme antifraude
- pertes dues à la fraude en part de la valeur des transactions ;
- nombre de fraudes signalées par million de transactions, par type ;
- délai entre le signalement et le gel du compte ;
- part des pertes récupérées ;
- volumes d'alertes et taux de vrais positifs par règle ;
- plaintes de clients pour blocages injustifiés, qui montrent où les contrôles sont trop serrés.
Les signaux à collecter dès le premier jour
De bonnes décisions antifraude dépendent de données que vous ne pouvez utiliser que si vous les avez collectées. Dès le lancement, assurez-vous que la plateforme enregistre :
- Les identifiants d'appareil et la date à laquelle chaque appareil a été vu pour la première fois sur un compte ;
- Les changements de SIM lorsque l'opérateur mobile les partage ;
- Les réinitialisations et tentatives échouées de PIN, avec horodatage et canal ;
- L'historique des bénéficiaires : quand chaque destinataire a été payé pour la première fois par chaque client ;
- Le contexte de canal et de lieu : USSD, application ou agent, et l'agent concerné ;
- Le contexte d'inscription : quel agent a ouvert le compte, avec quelle pièce d'identité, et en combien de temps il est devenu actif.
Avec ces données, une règle comme « gros transfert vers un nouveau bénéficiaire dans les 24 heures suivant une réinitialisation du PIN sur un nouvel appareil » devient simple à écrire et très efficace. Sans elles, les enquêteurs doivent reconstituer les événements à partir des journaux d'appels.
Erreurs fréquentes des programmes antifraude
- Bloquer trop. Les règles qui arrêtent beaucoup de vrais clients les renvoient vers les espèces et génèrent des coûts de support. Mesurez les faux positifs avec autant de soin que les pertes.
- Des règles sans responsable. Chaque règle a besoin de quelqu'un qui examine ses résultats et l'ajuste.
- Réagir lentement aux signalements. L'argent volé bouge en quelques minutes. Le signalement d'une victime doit déclencher une action en quelques minutes, pas en quelques jours.
- Ignorer les risques internes. La fraude du personnel et des agents dépasse souvent celle des clients. La séparation des tâches et les pistes d'audit s'appliquent aussi à l'intérieur de l'entreprise.
Termes clés de la fraude au mobile money
| Terme | Signification |
|---|---|
| Échange de SIM | Transfert du numéro de téléphone d'un client vers une nouvelle carte SIM, parfois frauduleusement, pour prendre le contrôle de son compte. |
| Ingénierie sociale | Manipuler une personne pour qu'elle révèle un PIN ou un code, ou qu'elle envoie de l'argent. |
| Prise de contrôle de compte | Un criminel qui prend le contrôle du portefeuille d'un vrai client. |
| Compte mule | Portefeuille utilisé pour recevoir et déplacer des fonds volés, souvent ouvert avec des pièces d'identité empruntées ou achetées. |
| Règle de vélocité | Règle qui limite ou signale le nombre ou la valeur des transactions sur une courte période. |
| Faux positif | Transaction légitime signalée ou bloquée à tort comme suspecte. |
| Vérification renforcée | Vérification supplémentaire, comme un rappel téléphonique ou un second code, exigée pour les actions à risque. |
| Séparation des tâches | Garantir qu'aucune personne ne puisse à la fois initier et approuver une action sensible. |
Questions fréquentes
Quelle est la fraude au mobile money la plus courante ?
L'ingénierie sociale : persuader des clients de communiquer leur PIN ou d'envoyer de l'argent, souvent en se faisant passer pour le service client ou en prétendant qu'un montant a été envoyé par erreur.
Comment fonctionne la fraude par échange de SIM ?
Un fraudeur obtient une SIM de remplacement pour le numéro de la victime, puis l'utilise pour réinitialiser le PIN du portefeuille et déplacer les fonds. Les opérateurs la contrent avec les signaux de changement de SIM, des blocages après un changement de SIM et des vérifications renforcées lors de la réinitialisation du PIN.
Un transfert frauduleux peut-il être annulé ?
Si les fonds sont encore sur le compte destinataire, le fournisseur peut souvent les geler et les annuler via une procédure contrôlée. Une fois retirés en espèces, le recouvrement est bien plus difficile, d'où l'importance de la prévention.
Les niveaux KYC réduisent-ils la fraude ?
Oui. Des plafonds bas sur les comptes peu vérifiés réduisent la valeur des comptes mules et limitent les pertes dues à une seule compromission.
PesaBridge place ces contrôles au cœur du système : PIN pour chaque opération financière, verrouillage du portefeuille après échecs, plafonds par transaction et journaliers selon le niveau KYC, connexion biométrique et verrouillage automatique dans les applications, points d'accroche de filtrage LBC avec règles de vélocité et de seuils, principe des quatre yeux au back-office et moteur d'annulation unique et audité. Découvrez la sécurité et la conformité ou parlez à notre équipe.