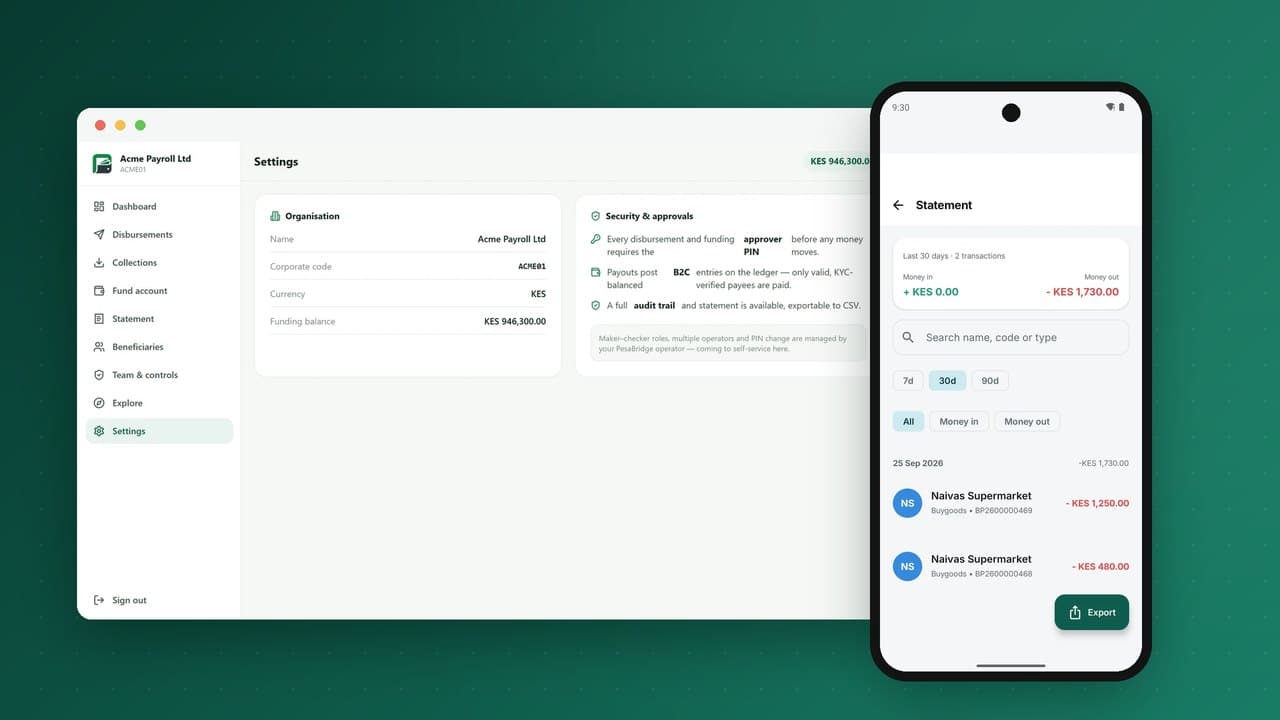
Antes que um único cliente possa ter moeda eletrónica na sua carteira, um banco central tem de concordar que pode confiar-lha. O licenciamento é normalmente a etapa mais longa no lançamento de um serviço de dinheiro móvel, e aquela em que a preparação compensa mais. Este guia explica como funciona a regulação da moeda eletrónica em África, os modelos de licenciamento que os reguladores usam, o que os avaliadores examinam de facto e como preparar a sua tecnologia para que se torne prova a seu favor, em vez de uma lista de perguntas em aberto.
Este artigo é uma visão geral prática, não aconselhamento jurídico. As regras mudam e cada regulador tem os seus próprios requisitos; confirme sempre a posição atual junto do banco central e de um advogado local qualificado.
Porque é que a moeda eletrónica é regulada
Quando um cliente coloca dinheiro numa carteira, confia que o fornecedor lho devolverá quando pedir. A regulação da moeda eletrónica existe para tornar essa confiança segura. Os reguladores preocupam-se acima de tudo com cinco coisas:
- Salvaguarda: os fundos dos clientes têm de estar cobertos um para um por dinheiro detido em fideicomisso, separado do dinheiro próprio do fornecedor.
- Integridade do sistema: as transações têm de ser exatas, definitivas e auditáveis, e o sistema tem de ser resiliente.
- Crime financeiro: os controlos de KYC, de prevenção do branqueamento de capitais e do financiamento do terrorismo têm de funcionar em escala.
- Proteção do consumidor: comissões transparentes, resolução de litígios, proteção de dados e tratamento justo.
- Concorrência e interoperabilidade: cada vez mais, os reguladores querem que as carteiras se liguem entre si e aos bancos.
Tudo num pedido de licença remete para um destes pontos.
Os três modelos regulatórios
No continente, os reguladores seguiram três grandes abordagens sobre quem pode emitir moeda eletrónica:
| Modelo | Quem emite moeda eletrónica | Onde se encontra |
|---|---|---|
| Liderado por não-bancos | Entidades não bancárias licenciadas, incluindo operadoras de telecomunicações e fintechs, emitem moeda eletrónica diretamente ao abrigo de uma licença de pagamentos ou de moeda eletrónica | Grande parte da África Oriental, Gana e muitos outros mercados |
| Liderado por bancos | Só os bancos emitem moeda eletrónica; operadoras e fintechs fazem parceria com um banco | Historicamente a África do Sul e o Egito, entre outros |
| Híbrido / licença especial | Instituições de objeto específico, como os bancos de serviços de pagamento, com atividades restritas | Por exemplo, os bancos de serviços de pagamento da Nigéria |
O modelo define o seu percurso. Num mercado liderado por não-bancos, uma fintech ou operadora pode candidatar-se diretamente. Num mercado liderado por bancos, a sua estratégia começa por encontrar o parceiro bancário certo.
Um retrato de alguns quadros africanos
O detalhe difere de país para país, mas alguns exemplos mostram a amplitude:
- Quénia: o Central Bank of Kenya autoriza prestadores de serviços de pagamento, incluindo emissores de moeda eletrónica, ao abrigo do National Payment System Act (2011) e dos National Payment System Regulations (2014). Os fundos dos clientes são detidos em contas fiduciárias em bancos.
- Nigéria: o Central Bank of Nigeria licencia operadores de dinheiro móvel e outras categorias de serviços de pagamento e, em 2018, criou os bancos de serviços de pagamento, uma licença bancária restrita orientada para a inclusão financeira. O CBN define também um quadro de KYC em três níveis para as contas.
- Gana: o Bank of Ghana emite licenças de emissor de moeda eletrónica a entidades não bancárias e regula os serviços de pagamento ao abrigo do Payment Systems and Services Act, 2019 (Act 987). O Gana exigiu também que os fornecedores partilhem com os clientes os juros obtidos sobre os saldos fiduciários.
- Uganda: o Bank of Uganda licencia prestadores de serviços de pagamento e emissores de moeda eletrónica ao abrigo do National Payment Systems Act, 2020.
- Tanzânia: o Bank of Tanzania licencia emissores de moeda eletrónica ao abrigo do National Payment Systems Act (2015) e dos respetivos regulamentos de moeda eletrónica. A Tanzânia foi também pioneira na interoperabilidade entre carteiras.
- UEMOA (União Económica e Monetária da África Ocidental): o BCEAO regula as instituições de moeda eletrónica nos seus oito Estados-membros, permitindo emissores não bancários licenciados ao lado dos bancos.
- Etiópia: uma diretiva de 2020 do National Bank of Ethiopia abriu a emissão de instrumentos de pagamento a empresas não bancárias, e uma carteira operada por uma operadora de telecomunicações foi lançada em 2021.
- Egito: as carteiras móveis são lideradas por bancos; as operadoras de telecomunicações oferecem carteiras em parceria com bancos licenciados.
A tendência é consistente: mais reguladores estão a abrir a moeda eletrónica a não-bancos, a formalizar o KYC por níveis, a impulsionar a interoperabilidade e a dar mais atenção aos resultados para os consumidores e à resiliência operacional.
O que um pedido de licença normalmente contém
Os requisitos variam, mas a maioria dos pedidos cobre os mesmos temas:
- Informação societária: documentos de constituição, estrutura acionista, beneficiários efetivos, contas auditadas.
- Avaliações de idoneidade e competência de administradores, acionistas e quadros superiores.
- Capital: capital mínimo realizado e, muitas vezes, requisitos de capital contínuos.
- Plano de negócios: produtos, clientes-alvo, projeções, tabela de comissões e estratégia de distribuição.
- Mecanismos de salvaguarda: escritura fiduciária, fiduciário, bancos custodiantes e reconciliação diária dos fundos.
- Quadro de gestão de riscos: riscos operacionais, de liquidez, de crédito (se existir), de fraude e tecnológicos.
- Políticas de PBC/FT: níveis de KYC, classificação de risco dos clientes, regras de monitorização, filtragem de sanções, comunicação à unidade de informação financeira.
- Gestão de agentes: seleção, diligência devida, formação, monitorização e cessação.
- Proteção do consumidor: divulgação de comissões, tratamento de reclamações, resolução de litígios e proteção de dados.
- Tecnologia: arquitetura do sistema, controlos de segurança, alojamento e localização dos dados, continuidade de negócio e recuperação de desastres, dependências de terceiros e, muitas vezes, uma auditoria independente ao sistema.
- Subcontratação: contratos com fornecedores de tecnologia, incluindo direitos de auditoria para o regulador.
O que os avaliadores procuram na sua tecnologia
As secções de tecnologia são onde muitos pedidos encalham, porque os avaliadores fazem perguntas precisas e respostas vagas geram várias rondas de seguimento. Prepare provas concretas para cada um destes pontos:
Integridade do razão
Consegue provar, a qualquer momento, que o total de todas as carteiras dos clientes é igual aos fundos em fideicomisso? Um razão de partidas dobradas, em que cada transação lança débitos e créditos equilibrados, e uma reconciliação diária com os extratos bancários respondem diretamente a isto. Mostre o relatório de reconciliação, não apenas a política.
Finalidade das transações e estornos
Como são tratadas as transações falhadas e erradas? Os avaliadores querem ver que nada é apagado, que os estornos são controlados e aprovados, e que a pista de auditoria liga cada estorno à transação original.
Níveis de KYC e limites
Como são integrados os clientes em cada nível, que limites se aplicam e como são aplicados em tempo real? Um modelo de níveis configurável, como o descrito em níveis de KYC que um regulador aceita, com limites aplicados pelo razão e não pela aplicação, é uma prova forte.
Monitorização e reporte
Que regras correm, quem analisa os alertas e com que rapidez? Consegue produzir os reportes periódicos do regulador diretamente a partir do sistema?
Segurança
PINs, encriptação em trânsito e em repouso, controlo de acessos no back-office, dupla validação em ações sensíveis, associação de dispositivos, testes de intrusão e webhooks assinados para integrações com parceiros.
Resiliência
Objetivos de disponibilidade, cópias de segurança, um plano de recuperação de desastres testado e o que acontece aos fundos e dados dos clientes se o fornecedor de tecnologia falhar.
Localização e propriedade dos dados
Onde estão alojados os dados dos clientes, quem lhes pode aceder e se é o seu proprietário. Muitos reguladores preferem ou exigem alojamento no país para os dados financeiros essenciais e querem que seja o licenciado, e não um fornecedor, a controlá-los.
Porque uma plataforma em funcionamento acelera a aprovação
Os reguladores sentem-se mais confortáveis a aprovar o que conseguem ver. Um requerente que consegue mostrar um ambiente de testes ao vivo, guiar o avaliador na integração de um cliente em cada nível de KYC, executar uma transferência e um estorno e imprimir o relatório de reconciliação responde a uma dúzia de perguntas de uma vez. Demonstra também prontidão operacional: que consegue operar o serviço no primeiro dia, e não apenas descrevê-lo.
Esta é uma razão prática pela qual muitos novos licenciados usam uma plataforma white-label comprovada. Os controlos que os reguladores pedem já existem, estão documentados e podem ser demonstrados num sistema real com a marca e a instância do próprio requerente. Veja white-label ou desenvolvimento próprio para a comparação completa.
A vida depois da licença: obrigações contínuas
A aprovação é o início da supervisão, não o fim. Conte com:
- Reportes periódicos sobre clientes, agentes, volumes e valores de transações, saldos fiduciários e reclamações.
- Reconciliação diária de salvaguarda, com regras de escalonamento para qualquer diferença.
- Comunicações de transações suspeitas e respostas a pedidos de informação da unidade de informação financeira.
- Notificações ou aprovações de alterações para novos produtos, tarifários, alterações significativas ao sistema e acordos de subcontratação.
- Inspeções no local abrangendo conformidade, tecnologia e gestão de agentes.
- Comunicação de incidentes como interrupções, violações de dados e fraudes graves.
Integre tudo isto na plataforma e no calendário operacional desde o primeiro dia. Um relatório gerado automaticamente todos os meses sai muito mais barato do que uma correria todos os trimestres.
Razões comuns para atrasos nos pedidos
- Mecanismos de salvaguarda não finalizados com o fiduciário e os bancos custodiantes.
- Documentação tecnológica que descreve intenções em vez de um sistema existente.
- Ausência de propriedade ou controlo claro dos dados dos clientes quando um fornecedor aloja a plataforma.
- Políticas de gestão de agentes sem as ferramentas para as aplicar.
- Regras de monitorização de PBC genéricas em vez de adaptadas às tipologias do dinheiro móvel.
- Planos de continuidade de negócio nunca testados.
Preparar um dossiê de provas tecnológicas
Os avaliadores respondem melhor a provas concretas. Reúna um dossiê antes de submeter e mantenha-o atualizado durante a avaliação:
| Prova | O que demonstra |
|---|---|
| Diagrama de arquitetura com fluxos de dados e locais de alojamento | Onde estão o dinheiro e os dados, e quem lhes pode aceder |
| Nota de desenho do razão com um balancete de exemplo | Que cada movimento é equilibrado e rastreável |
| Exemplo de relatório diário de reconciliação de salvaguarda | Que a moeda eletrónica iguala os saldos fiduciários, todos os dias |
| Matriz de níveis de KYC com limites por nível | Integração proporcional e limites aplicados |
| Lista de regras de monitorização de PBC e capturas do fluxo de casos | Que a atividade suspeita é detetada e tratada |
| Política de estornos com um exemplo de pista de auditoria | Que as correções nunca apagam o histórico |
| Matriz de controlo de acessos e configuração de dupla validação | Segregação de funções no back-office |
| Resumo do teste de intrusão e estado da remediação | Que a segurança foi testada de forma independente |
| Plano de continuidade e recuperação com resultados de testes | Que o serviço sobrevive a falhas |
| Contratos com fornecedores com direitos de auditoria e de acesso aos dados | Que o licenciado mantém o controlo da tecnologia subcontratada |
| Exemplos de reportes regulatórios gerados pelo sistema | Que o reporte é automatizado e fiável |
Um calendário típico do pedido
Cada regulador é diferente, mas os pedidos tendem a passar pelas mesmas etapas:
- Contacto prévio: uma reunião introdutória com o banco central para apresentar o negócio e perceber as expectativas.
- Submissão do pedido completo com documentos de suporte e taxas.
- Verificação de completude: o regulador confirma que está tudo o que é exigido e pede o que falta.
- Análise substantiva: perguntas detalhadas sobre governação, risco, PBC, tecnologia e plano de negócios, muitas vezes em várias rondas.
- Visita no local ou demonstração do sistema: os avaliadores veem a plataforma e a operação.
- Aprovação de princípio, muitas vezes com condições como injeção de capital, contratações finais ou uma auditoria ao sistema.
- Licença definitiva quando as condições são cumpridas, por vezes seguida de um período piloto restrito.
Os pedidos mais rápidos são aqueles em que as respostas já existem: um sistema em funcionamento, controlos documentados e uma equipa capaz de explicar ambos.
Trabalhar com o seu fornecedor de tecnologia durante a avaliação
Se usa um fornecedor de plataforma, envolva-o cedo. Um bom fornecedor:
- fornece documentação padrão sobre arquitetura, segurança, desenho do razão e controlos;
- participa em sessões técnicas com o regulador quando necessário;
- apoia auditorias independentes e testes de intrusão na sua implementação;
- implementa um ambiente dedicado em seu nome, para que o regulador veja o seu serviço e não uma demonstração partilhada;
- aceita por escrito que é o proprietário dos seus dados e que o regulador pode aceder aos seus sistemas.
Fazer parceria com um banco
Se a sua própria licença não for o primeiro passo certo, uma parceria com um banco licenciado pode levá-lo ao mercado mais depressa. O banco detém a licença e a responsabilidade regulatória; o senhor traz a distribuição, o produto e o foco no cliente. Conte que o banco exija os mesmos controlos que um regulador: integridade do razão, KYC, monitorização de PBC, segurança e reporte. Uma plataforma que já cumpre esses padrões encurta a diligência do banco tanto quanto a avaliação de um regulador.
Proteção do consumidor em detalhe
A proteção do consumidor passou de um parágrafo do pedido a uma prioridade de supervisão. Os reguladores esperam cada vez mais:
- Transparência de comissões: o tarifário completo publicado, e a comissão mostrada antes de cada transação ser confirmada.
- Termos claros em linguagem simples e nas línguas locais.
- Tratamento de reclamações com prazos de resposta definidos, escalonamento para o regulador e registo de cada reclamação.
- Transferências erradas: um processo documentado para recuperar fundos enviados ao destinatário errado.
- Contas inativas: regras para avisar os clientes e tratar saldos não reclamados.
- Proteção de dados: consentimento para o uso de dados, segurança dos dados pessoais e direito dos clientes a aceder às suas informações e a corrigi-las.
- Acessibilidade: serviços utilizáveis por clientes com telemóveis básicos e literacia limitada.
- Tratamento justo no crédito quando a carteira oferece empréstimos, incluindo a divulgação do custo total do crédito.
Integre-os no produto e não no manual: comissão mostrada antes da confirmação, recibos para cada transação, um registo de reclamações com carimbo temporal e controlos de acesso aos dados no back-office. Quando o regulador perguntar como trata os clientes, é o sistema que deve responder.
Mais armadilhas que os avaliadores assinalam
- Políticas genéricas. Documentos copiados de outro mercado, com as leis e limiares errados, mostram que o requerente não compreende as regras locais.
- Planos sem financiamento. Planos de negócios que assumem crescimento rápido sem o capital para o sustentar levantam dúvidas sobre a viabilidade.
- Governação fraca. Conselhos sem membros independentes nem experiência relevante são uma causa frequente de atrasos.
- Uma plataforma que não consegue demonstrar controlos. Os reguladores pedem cada vez mais para ver limites, pistas de auditoria e relatórios a funcionar, e não apenas descritos.
Termos-chave na regulação da moeda eletrónica
| Termo | Significado |
|---|---|
| Moeda eletrónica | Valor monetário armazenado, emitido contra a receção de fundos, reembolsável ao par e utilizável para pagamentos. |
| IME | Instituição de moeda eletrónica: uma entidade não bancária licenciada para emitir moeda eletrónica. |
| Conta fiduciária | Conta bancária que detém fundos iguais a toda a moeda eletrónica em circulação, segregada do dinheiro próprio do emissor. |
| KYC por níveis | Níveis de verificação dos clientes, com limites mais elevados para clientes mais completamente verificados. |
| Sandbox | Programa de um regulador que permite testar ao vivo, de forma limitada, novos produtos sob supervisão. |
| Idoneidade e competência | A avaliação, pelo regulador, da integridade e competência de proprietários, administradores e gestores. |
| PBC/FT | Prevenção do branqueamento de capitais e combate ao financiamento do terrorismo: as regras e controlos para prevenir ambos. |
Perguntas frequentes
Uma fintech pode emitir moeda eletrónica em África sem ser um banco?
Em muitos mercados, sim, ao abrigo de uma licença de moeda eletrónica ou de serviços de pagamento. Em mercados liderados por bancos, a fintech faz parceria com um banco licenciado.
Onde têm de estar os fundos dos clientes?
Normalmente em contas fiduciárias ou de salvaguarda em bancos licenciados, separadas dos fundos próprios do fornecedor e correspondendo um para um à moeda eletrónica em circulação.
Os reguladores exigem alojamento local?
Muitos preferem ou exigem que os dados essenciais de clientes e transações estejam alojados no país, ou pelo menos acessíveis ao regulador a pedido. Verifique a regulação de proteção de dados e de pagamentos do seu mercado.
É exigida uma auditoria tecnológica?
Muitas vezes, sim: uma revisão independente da segurança, dos controlos e da resiliência do sistema antes do lançamento e, depois, periodicamente.
Uma plataforma pode servir vários países?
Sim, se suportar instâncias, moedas, línguas e canais separados por país, para que cada licença tenha o seu próprio razão, dados e reporte.
A PesaBridge foi concebida para operadores regulados: um razão de partidas dobradas com reconciliação diária, níveis de KYC e limites configuráveis, pontos de integração para filtragem de PBC, um único motor de estornos, dupla validação, webhooks assinados e a sua própria implementação e base de dados por operador. Veja segurança e conformidade ou peça acesso de teste para guiar um avaliador pelo sistema real.