A fraude chega a um novo serviço de dinheiro móvel poucas semanas após o lançamento, e raramente parece pirataria informática. Parece uma chamada simpática, uma mensagem a dizer que foi enviado dinheiro por engano, um cartão SIM substituído durante a noite, ou um agente a contornar discretamente as regras. Como o dinheiro móvel é instantâneo e definitivo, a prevenção importa muito mais do que a recuperação. Este guia percorre os esquemas de fraude contra os quais todo o operador tem de se preparar, os controlos que os travam e como construir um programa antifraude que proteja os clientes sem tornar o serviço penoso de usar.
Porque é que o dinheiro móvel é alvo
- Rapidez e irreversibilidade: o dinheiro move-se em segundos e pode ser levantado em minutos.
- Utilizadores novos: muitos clientes são novos nas finanças digitais e não conhecem os golpes.
- Número de telefone como identidade: controlar um SIM pode significar controlar uma carteira.
- Agentes dispersos: milhares de negócios independentes lidam com numerário e dados de clientes.
- Escala: milhões de pequenas transações tornam fácil esconder anomalias sem boa monitorização.
Os nove esquemas a ter em conta no desenho
1. Engenharia social e falsificação de identidade
De longe a fraude mais comum. Quem liga faz-se passar pelo apoio ao cliente, pela "equipa de segurança" do fornecedor, por um banco ou até por um familiar, e convence a vítima a partilhar o PIN, um código de uso único, ou a "anular" uma transação enviando dinheiro.
Controlos: educação repetida de que o fornecedor nunca pede o PIN; identificadores oficiais de remetente para SMS; mensagens na aplicação impossíveis de falsificar; períodos de espera e verificações extra depois de redefinir o PIN; regras de velocidade para novos destinatários.
2. "Dinheiro enviado por engano"
A vítima recebe um SMS falso a dizer que chegou dinheiro, seguido de uma chamada a pedir que o devolva. Nunca chegou dinheiro nenhum.
Controlos: ensinar os clientes a verificar o saldo na aplicação ou no menu, não no SMS; tornar os recibos genuínos reconhecíveis; oferecer uma via formal de estorno para que os clientes nunca tenham de "devolver" dinheiro por conta própria.
3. Troca de SIM
Um burlão obtém um SIM de substituição para o número da vítima, muitas vezes com um documento falso ou um cúmplice numa loja, depois redefine o PIN e esvazia a carteira.
Controlos: integrar os sinais de troca de SIM da operadora móvel quando existam; bloquear ou limitar transações durante um período após uma troca de SIM; exigir verificação adicional para redefinir o PIN; alertar o cliente por outro canal; limitar levantamentos logo após uma redefinição.
4. Roubo de PIN e espreitar por cima do ombro
PINs observados em agentes ou em telemóveis partilhados, ou recolhidos por falsos agentes.
Controlos: ocultação do PIN em todos os canais; bloqueio da carteira após várias tentativas falhadas; entrada biométrica e bloqueio automático nas aplicações; limites por transação e diários.
5. Apropriação da conta através da aplicação
Credenciais roubadas ou um telemóvel roubado e desbloqueado usados para aceder à aplicação.
Controlos: PIN em cada operação com dinheiro, não só no início de sessão; bloqueio automático quando a aplicação passa para segundo plano; registo de dispositivos com verificação para dispositivos novos; alertas para inícios de sessão em dispositivos novos.
6. Fraude de agentes
Os agentes podem dividir transações para ganhar mais comissão, cobrar taxas não oficiais, fazer depósitos diretos que contornam o KYC ou recolher os PINs dos clientes. Os burlões também visam os agentes fazendo-se passar pela sede.
Controlos: análise de transações divididas e padrões invulgares; tarifas visíveis e recibos por SMS com a taxa oficial; formação dos agentes; regras claras de que a sede nunca pede transferências; limites e monitorização por agente. Mais em as redes de agentes explicadas.
7. Fraude de comerciantes
Confirmações de pagamento falsas mostradas a comerciantes, reembolsos abusados por funcionários, ou comerciantes que servem de fachada para recolher dinheiro de fraudes.
Controlos: os comerciantes confiam nas confirmações na aplicação ou no saldo; pagamento por pedido e QR dinâmico para que seja o comerciante a definir o montante; reembolsos apenas contra pagamentos originais e com aprovação; diligência e monitorização dos comerciantes. Ver pagamentos a comerciantes.
8. Contas mula
Contas registadas, muitas vezes com documentos emprestados ou roubados, para receber e mover rapidamente fundos roubados.
Controlos: KYC por níveis com limites baixos para contas pouco verificadas; monitorização de contas que recebem de muitos remetentes sem relação e levantam de imediato; limites de registos por agente e por documento; análise de ligações entre contas, dispositivos e agentes.
9. Fraude interna
Funcionários com acesso ao back-office que alteram limites, estornam transações ou criam contas indevidamente.
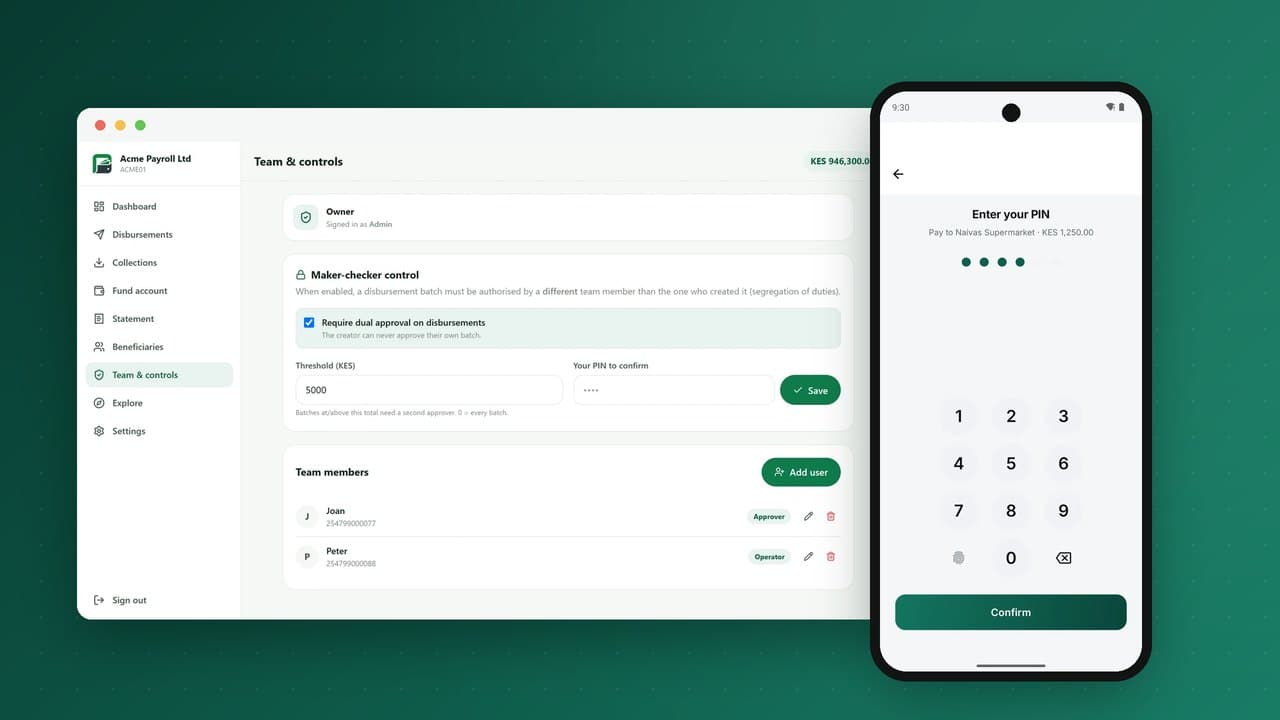
Controlos: acesso por perfis; princípio dos quatro olhos em ações sensíveis como estornos, alterações de limites e ajustes manuais; registos de auditoria imutáveis; revisões regulares de acessos.
Controlos que pertencem à plataforma, não à política
Uma política antifraude vale tanto quanto o sistema que a aplica. O seguinte deve estar integrado na plataforma:
| Controlo | O que trava |
|---|---|
| PIN em cada operação com dinheiro, bloqueio após tentativas falhadas | Telemóveis roubados, PINs adivinhados |
| Limites por transação e diários ligados ao nível de KYC | Contas mula, grandes perdas por um único comprometimento |
| Regras de velocidade e de limiares | Esvaziamento rápido, fracionamento, comportamento de mula |
| Nome do destinatário mostrado antes da confirmação | Transferências por engano e algumas fraudulentas |
| Entrada biométrica e bloqueio automático nas aplicações | Apropriação oportunista da conta |
| Princípio dos quatro olhos no back-office e em contas empresariais | Fraude interna e empresarial |
| Motor de estornos único e auditado | Ajustes manuais sem rasto |
| Webhooks assinados para parceiros | Notificações de pagamento falsas a comerciantes integrados |
| Pontos de integração de filtragem PBC e gestão de casos | Partes sancionadas, padrões de branqueamento |
Monitorização de transações que funciona
As regras são o ponto de partida de qualquer programa de monitorização. Regras úteis no dinheiro móvel:
- muitas transferências recebidas de remetentes sem relação seguidas de levantamento imediato;
- transações mesmo abaixo dos limites repetidas em janelas curtas;
- uma conta inativa que de repente recebe e movimenta grandes somas;
- atividade logo após a redefinição do PIN ou uma troca de SIM;
- agentes com rácios invulgares entre registos e clientes ativos;
- muitas contas registadas com o mesmo documento, dispositivo ou agente num curto período.
Cada alerta precisa de um responsável, de uma decisão documentada e, quando exigido, de uma comunicação à unidade de informação financeira. Com o tempo, os resultados dos alertas revistos podem treinar uma pontuação melhor, mas no início são as regras e uma boa gestão de casos que entregam a maior parte do valor.
Tempo real vs. a posteriori
Alguns controlos têm de atuar antes de o dinheiro se mover: limites, verificação do PIN, bloqueios após troca de SIM, tetos de velocidade. Outros funcionam depois: revisão de alertas, investigações, restrições de conta. Desenhe ambos. Os controlos em tempo real travam o dano; a revisão a posteriori encontra os padrões que a próxima regra em tempo real deve apanhar.
Educação dos clientes: o controlo mais barato
A maioria das fraudes resulta porque um cliente é convencido a agir. A educação reduz isso de forma mensurável quando é:
- Repetida em momentos-chave: registo, redefinição do PIN, primeira transferência grande.
- Específica: "Nunca lhe ligaremos a pedir o PIN" é melhor do que "mantenha-se seguro".
- Feita nas línguas locais e através dos agentes, não só na aplicação.
- Apoiada pelo produto: avisos na aplicação ao enviar pela primeira vez a um novo destinatário, ou logo após uma alteração do PIN.
Tratar bem as vítimas
A forma como trata as vítimas de fraude molda a confiança na sua marca. Ofereça um canal rápido de denúncia, congele depressa as contas destinatárias quando a fraude é comunicada e os fundos ainda lá estão, investigue com rapidez, mantenha o cliente informado e use o processo de estorno controlado em vez de soluções informais. Cada estorno deve deixar um rasto completo ligado à transação original.
Anatomia de um ataque de troca de SIM, e onde pode ser travado
Seguir um único ataque mostra porque é que os controlos em camadas importam. Cada passo é uma oportunidade para o travar:
| Passo do atacante | Controlo que o pode travar |
|---|---|
| Reúne o nome, o número de identificação e o telefone da vítima nas redes sociais ou numa fuga de dados | Educação dos clientes sobre a partilha de dados de identificação; proteção de dados nos agentes |
| Obtém um SIM de substituição numa loja com um documento falso | Verificação de troca de SIM pela operadora móvel; formação do pessoal das lojas |
| O telemóvel da vítima perde rede; o do atacante passa a receber os SMS da vítima | Alerta da operadora móvel ou da carteira à vítima por outro canal |
| O atacante pede a redefinição do PIN da carteira | O sinal de troca de SIM bloqueia ou atrasa a redefinição; perguntas de identidade adicionais ou verificação num agente |
| O atacante entra na aplicação num dispositivo novo | Verificação de dispositivos novos; alerta para o e-mail registado ou o contacto de confiança |
| O atacante envia o saldo para várias contas mula | Retenção de transferências após troca de SIM ou redefinição do PIN; limites de velocidade; limites para novos destinatários |
| As mulas levantam o dinheiro em agentes | Monitorização de levantamentos rápidos após receção; alertas aos agentes; congelamento do destinatário quando a fraude é comunicada |
Nenhum controlo isolado é perfeito, mas o atacante tem de passar por todos. É o princípio da defesa em profundidade, e é por isso que a prevenção da fraude tem de ser desenhada ao mesmo tempo na plataforma, na relação com a operadora móvel, na rede de agentes e na educação dos clientes.
Equilibrar atrito e proteção
Cada controlo acrescenta algum atrito. Pouco demais, e a fraude cresce; demais, e os clientes genuínos abandonam as transações ou o serviço. Princípios úteis:
- Atrito baseado no risco: acrescente verificações onde o risco é alto, como a primeira transferência para um novo destinatário, atividade após redefinição do PIN ou montantes invulgarmente altos, e mantenha rápidas as transações de rotina.
- Limites em vez de bloqueios: um limite temporariamente mais baixo após um evento de risco protege o cliente sem o impedir de pagar o essencial.
- Explique a verificação: "Para sua segurança, as transferências ficam limitadas durante 24 horas após uma alteração do PIN" é muito mais aceite do que uma falha sem explicação.
- Meça os falsos positivos: acompanhe os clientes genuínos afetados por cada regra, e ajuste as regras que causam mais incómodo do que proteção.
Um plano antifraude a 30, 60 e 90 dias para uma nova carteira
Antes do lançamento
- Configurar os níveis de KYC e limites prudentes para contas novas.
- Ativar o bloqueio da carteira após PINs falhados e o PIN em cada operação com dinheiro.
- Acordar a partilha de sinais de troca de SIM com as operadoras móveis sempre que possível.
- Escrever mensagens de educação para clientes e agentes em cada língua de lançamento.
- Definir o canal de denúncia de fraude e o procedimento de congelamento.
Primeiros 30 dias
- Rever pessoalmente cada caso de fraude comunicado; associar cada um a um esquema.
- Ativar as regras de monitorização essenciais: levantamento rápido após receção, muitos remetentes para um destinatário, atividade após redefinição do PIN.
- Informar os agentes sobre os esquemas já observados.
Dias 31 a 60
- Ajustar as regras com base nos resultados dos alertas; retirar as que só geram ruído.
- Acrescentar limites para novos destinatários e primeiras transferências grandes se a engenharia social estiver a aumentar.
- Iniciar a análise de ligações entre contas, dispositivos e agentes envolvidos em casos confirmados.
Dias 61 a 90
- Publicar um painel mensal de fraude para a gestão.
- Fazer uma ronda de cliente mistério nos agentes.
- Rever os limites por nível de KYC face às necessidades reais dos clientes e aos padrões de fraude.
O modelo operacional antifraude
Mesmo os pequenos operadores precisam de responsabilidades claras. Um modelo típico:
- Analistas de fraude monitorizam alertas e investigam casos diariamente.
- Um responsável de fraude detém as regras, as métricas e a ligação com as operadoras móveis e as autoridades policiais.
- O apoio ao cliente é treinado para reconhecer denúncias de fraude e acionar congelamentos de imediato, de dia ou de noite.
- A conformidade trata das comunicações de operações suspeitas e da comunicação com o regulador.
- Os gestores da rede de agentes tratam dos casos relacionados com agentes e da formação.
O compromisso operacional mais importante é a rapidez: uma denúncia de fraude às 22h tem de levar a um congelamento em minutos, não na manhã seguinte, porque os fundos roubados são muitas vezes levantados na primeira hora.
Métricas de um programa antifraude
- perdas por fraude em percentagem do valor transacionado;
- número de fraudes comunicadas por milhão de transações, por tipo;
- tempo entre a denúncia e o congelamento da conta;
- percentagem das perdas recuperadas;
- volumes de alertas e taxas de verdadeiros positivos por regra;
- reclamações de clientes por bloqueios indevidos, que mostram onde os controlos estão demasiado apertados.
Sinais que vale a pena recolher desde o primeiro dia
Boas decisões antifraude dependem de dados que só pode usar se os tiver recolhido. Desde o lançamento, garanta que a plataforma regista:
- Identificadores de dispositivo e a data em que cada dispositivo foi visto pela primeira vez numa conta;
- Eventos de troca de SIM quando a operadora móvel os partilha;
- Redefinições de PIN e tentativas falhadas, com data, hora e canal;
- Histórico de destinatários: quando cada destinatário foi pago pela primeira vez por cada cliente;
- Contexto de canal e localização: USSD, aplicação ou agente, e o agente envolvido;
- Contexto do registo: que agente registou a conta, com que documento, e quão depressa ficou ativa.
Com estes dados, regras como "transferência grande para um novo destinatário nas 24 horas após uma redefinição do PIN num dispositivo novo" tornam-se simples de escrever e muito eficazes. Sem eles, os investigadores ficam a reconstruir os acontecimentos a partir de registos de chamadas.
Erros comuns nos programas antifraude
- Bloquear demais. Regras que travam muitos clientes genuínos empurram-nos de volta para o numerário e geram custos de suporte. Meça os falsos positivos com o mesmo cuidado que as perdas.
- Regras sem responsável. Cada regra precisa de alguém que reveja os resultados e a ajuste.
- Resposta lenta às denúncias. O dinheiro roubado move-se em minutos. A denúncia de uma vítima tem de levar a ação em minutos, não em dias.
- Ignorar o risco interno. A fraude de funcionários e agentes é muitas vezes maior do que a de clientes. A separação de funções e as pistas de auditoria aplicam-se também dentro da empresa.
Termos-chave da fraude no dinheiro móvel
| Termo | Significado |
|---|---|
| Troca de SIM | Passar o número de telefone de um cliente para um novo cartão SIM, por vezes de forma fraudulenta, para tomar conta da sua conta. |
| Engenharia social | Enganar uma pessoa para que revele um PIN ou código, ou envie dinheiro. |
| Apropriação de conta | Um criminoso que ganha controlo da carteira de um cliente genuíno. |
| Conta mula | Carteira usada para receber e movimentar fundos roubados, muitas vezes registada com documentos emprestados ou comprados. |
| Regra de velocidade | Regra que limita ou sinaliza o número ou o valor das transações num curto período. |
| Falso positivo | Transação genuína sinalizada ou bloqueada por engano como suspeita. |
| Verificação reforçada | Verificação extra, como uma chamada de confirmação ou um segundo código, exigida para ações de risco. |
| Separação de funções | Garantir que nenhuma pessoa pode iniciar e aprovar sozinha uma ação sensível. |
Perguntas frequentes
Qual é a fraude mais comum no dinheiro móvel?
A engenharia social: convencer clientes a partilhar o PIN ou a enviar dinheiro, muitas vezes fingindo ser o apoio ao cliente ou alegando que foi enviado dinheiro por engano.
Como funciona a fraude de troca de SIM?
Um burlão obtém um SIM de substituição para o número da vítima e usa-o para redefinir o PIN da carteira e movimentar fundos. Os operadores combatem-na com sinais de troca de SIM, retenções após a troca e verificações mais fortes na redefinição do PIN.
Uma transferência fraudulenta pode ser estornada?
Se os fundos ainda estiverem na conta destinatária, o fornecedor consegue muitas vezes congelá-los e estorná-los através de um processo controlado. Depois de levantados, a recuperação é muito mais difícil, e é por isso que a prevenção importa.
Os níveis de KYC reduzem a fraude?
Sim. Limites baixos em contas pouco verificadas reduzem o valor das contas mula e limitam as perdas de qualquer comprometimento isolado.
A PesaBridge coloca estes controlos no núcleo: PIN em cada operação com dinheiro, bloqueio da carteira após tentativas falhadas, tetos por transação e diários por nível de KYC, entrada biométrica e bloqueio automático nas aplicações, pontos de integração de filtragem PBC com regras de velocidade e de limiares, princípio dos quatro olhos no back-office e um motor de estornos único e auditado. Veja segurança e conformidade ou fale com a nossa equipa.