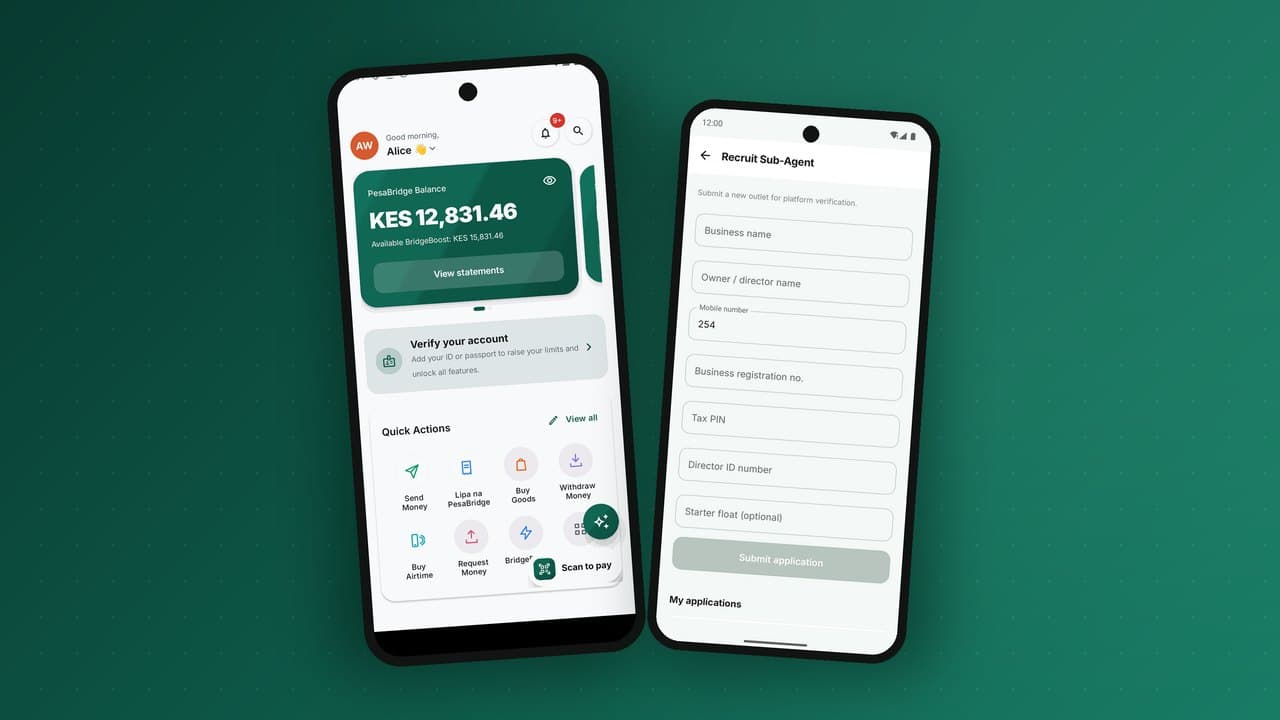
Todas as carteiras enfrentam a mesma contradição aparente no primeiro dia. Torne a adesão rigorosa o suficiente para satisfazer um regulador e a maioria das pessoas desiste antes de terminar — o cliente sem conta bancária que procura alcançar não tem uma fatura para carregar nem paciência para ir a um balcão. Torne-a solta o suficiente para crescer depressa e passa a ser um canal de branqueamento, e o banco central que lhe deu a licença tira-a. Visto como um único botão entre "aberto" e "controlado", este problema não tem uma boa posição.
A solução não é encontrar o ponto perfeito nesse botão. É perceber que o botão é o modelo errado. O modelo certo é o KYC por níveis, baseado no risco, em que o acesso cresce com a verificação e os limites são aplicados pelo razão em vez de prometidos pela aplicação. Desenhados assim, acesso aberto e controlo forte deixam de ser opostos.
Porque "baseado no risco" é a expressão que importa
Os quadros regulatórios do dinheiro móvel — e as orientações do GAFI de que a maioria descende — não exigem que todos passem a mesma fasquia de identidade. Exigem que os controlos sejam proporcionais ao risco. Uma carteira que pode guardar alguns dólares e enviar alguns por dia é um instrumento de baixo risco; exigir um passaporte para a abrir é mau negócio e, numa regulação focada na inclusão, muitas vezes explicitamente desaconselhado. Uma carteira que pode movimentar grandes somas além-fronteiras é um instrumento de alto risco e justifica verificação completa. O KYC baseado no risco limita-se a alinhar a verificação exigida com a capacidade concedida.
Esta mudança de perspetiva é libertadora. Já não procura um único limiar que seja ao mesmo tempo acolhedor e seguro. Está a construir uma escada: fácil de subir o primeiro degrau, com cada degrau acima a exigir — e a desbloquear — mais.
Três níveis, por exemplo
Uma estrutura típica e bem aceite pelos reguladores é assim. Os números exatos são definidos por mercado com o regulador local; é a forma que se transpõe.
- Nível 1 — Básico. Abrir uma carteira apenas com um número de telefone, verificado por SMS. Limites baixos por transação, por dia e de saldo. É o nível da inclusão: qualquer pessoa com um SIM pode começar em menos de um minuto, e são os limites apertados que tornam a verificação mínima aceitável para o regulador.
- Nível 2 — Verificado. Acrescentar um documento de identificação oficial — um número, uma foto do documento — para subir os limites ao nível do dia a dia. A maioria dos clientes ativos está aqui.
- Nível 3 — Completo. Documento mais uma selfie comparada com o documento, revista na aplicação, desbloqueando os limites completos e os serviços de maior valor. É o nível que suporta volumes sérios, com a verificação que um regulador espera para volumes sérios.
A experiência do cliente que isto produz é a que quer: sem atrito no início, com a verificação pedida exatamente quando o próprio comportamento do cliente — querer enviar mais — cria essa necessidade. Ninguém tem de mostrar um passaporte para receber os primeiros dez dólares.
O princípio que torna isto real: os limites vivem no razão
É aqui que a maioria dos desenhos de KYC falha em silêncio. Definem bem os níveis e depois aplicam os limites no sítio errado — na aplicação, como um botão desativado ou uma verificação do lado do cliente. Isso não é aplicação; é uma sugestão. Quem conseguir chegar diretamente à API, ou usar um cliente modificado, pode ignorá-la.
Um limite que o cliente pode ultrapassar não é um limite. É um rótulo.
Num sistema bem construído, o teto do nível é um invariante aplicado pelo razão, verificado dentro da mesma operação atómica que lançaria a transação. Um cliente de nível 1 que tente ultrapassar o limite diário não recebe uma recusa educada na interface — o movimento de dinheiro é rejeitado no momento em que ocorreria, em todos os canais, porque a regra vive onde vive o dinheiro. A função da aplicação é tornar a regra visível e agradável; a do razão é torná-la verdadeira. O nível de KYC passa a ser uma propriedade da conta que o núcleo consulta em cada transação, e não um ecrã que o cliente passou uma vez.
Acima dos níveis: a camada de PBC
Os níveis determinam quanto um cliente verificado pode fazer. Não apanham, por si só, um cliente verificado a comportar-se como um branqueador. Essa é a função da camada de prevenção do branqueamento acima dos níveis, e um regulador vai perguntar por tudo isto:
- Filtragem de sanções e PEP. Clientes novos e existentes são filtrados contra listas de sanções e de pessoas politicamente expostas, com pontos de integração para refiltrar quando essas listas mudam. Uma correspondência é sinalizada para revisão, nem bloqueada nem permitida em silêncio.
- Regras de velocidade e de limiares. Os padrões importam tanto como os montantes. Uma série de transações mesmo abaixo do limite, uma mudança súbita de comportamento, o fracionamento entre contas — tudo isto é revelado por regras que observam o fluxo ao longo do tempo, não só a transação em causa.
- Tratamento de atividade suspeita. Quando algo dispara uma regra, tem de ir para algum lado — uma fila, um revisor, uma decisão e, quando exigido, uma comunicação à unidade de informação financeira. Um alerta sem processo por trás é um passivo, não um controlo.
Um exemplo concreto de limites por nível
Os números abaixo são ilustrativos. Os limites reais são acordados com o regulador e variam por mercado, mas as proporções são típicas.
| Nível | Verificação | Transação única | Total diário | Saldo máximo |
|---|---|---|---|---|
| Nível 1 — Básico | Número de telefone, nome | Baixo (ex. 10 000) | Baixo (ex. 20 000) | Baixo (ex. 50 000) |
| Nível 2 — Verificado | Documento de identificação oficial | Médio (ex. 70 000) | Médio (ex. 150 000) | Médio (ex. 300 000) |
| Nível 3 — Completo | Documento mais selfie comparada e revista | Alto (ex. 150 000) | Alto (ex. 500 000) | Alto (ex. 1 000 000) |
Em cada transação fazem-se três verificações: o montante face ao limite por transação, o total do dia face ao limite diário e o saldo resultante face ao máximo. Cada verificação corre no núcleo, no momento em que o dinheiro se moveria, em todos os canais.
Desenhar o percurso de subida de nível
Os níveis só funcionam se subir for fácil. O melhor momento para pedir mais verificação é quando o cliente atinge um limite, porque é aí que percebe porque é que importa. Um bom percurso de subida:
- explica o limite em palavras simples no momento em que é atingido, e diz o que o nível seguinte desbloqueia;
- permite iniciar a subida logo na aplicação, ou indica o agente mais próximo;
- diz quanto tempo demora a revisão e avisa quando estiver concluída;
- guarda o que já foi submetido se algo tiver de ser refeito, em vez de recomeçar do zero;
- regista quem reviu a subida e com que provas, para a pista de auditoria.
Adesão assistida por agentes
Em muitos mercados, a maioria das carteiras é aberta num agente, não numa aplicação. Os agentes podem recolher dados e fotos dos documentos e, em alguns quadros, fazer a verificação em nome do fornecedor. Isso torna a adesão por agente poderosa e arriscada. Controlos que funcionam: a identidade do agente fica registada em cada registo que faz; o fornecedor revê centralmente uma amostra ou a totalidade dos registos; padrões invulgares, como muitos registos com dados semelhantes ou atividade imediata de alto valor, são sinalizados; e os agentes que registam contas fraudulentas perdem a comissão e, se necessário, a agência.
Erros comuns no desenho de KYC
- Pedir tudo à partida. Os clientes desistem da adesão, e os que mais quer incluir são os primeiros a sair.
- Aplicar limites na aplicação. Os limites têm de viver no núcleo, ou são sugestões.
- Nenhuma reverificação. Os documentos expiram e as circunstâncias mudam. Planeie revisões periódicas dos clientes de níveis superiores.
- Tratar uma correspondência de filtragem como veredicto. A maioria das correspondências de sanções e PEP são falsos positivos. Precisam de revisão, não de rejeição automática.
- Perder as provas. Uma verificação que não consegue mostrar ao regulador não aconteceu, do ponto de vista dele.
A pista de auditoria é o resultado a entregar
Quando um regulador o examina, não está realmente a testar se tem regras. Está a testar se consegue provar o que aconteceu — quem foi verificado em que nível, quando, com que provas; que transações foram filtradas; o que foi sinalizado e o que foi decidido. É por isso que o razão imutável, só de acréscimo, discutido na literatura técnica é também um ativo de conformidade. Como o histórico nunca é reescrito, cada verificação, cada controlo de limite, cada estorno deixa um registo permanente, ordenado e consultável. Os relatórios prontos para o regulador passam a ser uma vista sobre esse registo, e não uma correria para reconstruir uma história depois.
Localização dos dados e quem detém a relação
Há mais uma dimensão que interessa cada vez mais ao regulador: onde vivem os dados dos clientes e quem os controla. Uma plataforma que junta os clientes de todos os operadores numa base de dados partilhada cria um problema de soberania dos dados no momento em que um regulador os pede. O modelo mais limpo — e aquele com que os reguladores se sentem mais confortáveis — é a implementação por operador: cada instituição corre a sua própria instância e a sua própria base de dados, para que os dados dos clientes fiquem com a entidade licenciada que detém a relação e responde por ela. A conformidade não é só controlos; é jurisdição, e a arquitetura decide a jurisdição.
A conformidade como facilitador, não como travão
O instinto é tratar o KYC e a PBC como um imposto sobre o crescimento — atrito a minimizar. Desenhados como uma única porta rigorosa, é exatamente isso que são. Desenhados como níveis baseados no risco e aplicados pelo razão, com uma verdadeira camada de PBC e uma pista de auditoria por cima, tornam-se o contrário: o que lhe permite integrar quem não tem conta bancária num minuto e manter a licença enquanto cresce. Os dois objetivos deixam de competir, porque cada nível conquista a confiança que o seguinte exige.
Verificação remota bem feita
Onde as regras permitem a adesão na aplicação, a qualidade das verificações remotas decide até onde os clientes podem ir sem visitar um agente. Boas práticas incluem orientação clara para fotografar o documento, verificações automáticas de desfocagem e reflexos antes de enviar, uma selfie ao vivo em vez de uma foto carregada, comparação da selfie com a foto do documento e um revisor humano para tudo o que as verificações automáticas não conseguem decidir. Cada passo deve dizer ao cliente o que está a acontecer e quanto tempo vai demorar. As rejeições devem explicar o que corrigir, para que um cliente genuíno tenha sucesso à segunda tentativa.
Proteger os documentos de identificação
O KYC cria um dos conjuntos de dados mais sensíveis que uma empresa pode deter: números de identificação, fotos de documentos e rostos. As leis de proteção de dados em África definem cada vez mais regras sobre como são recolhidos, guardados e partilhados. Guarde os documentos encriptados, restrinja o acesso ao pessoal que precisa, registe cada consulta, conserve os documentos apenas pelo tempo que a lei exige e garanta que os clientes sabem o que guarda e porquê. Uma fuga de dados de identidade prejudica os clientes durante anos, porque, ao contrário de uma palavra-passe, um rosto ou um número de identificação não se mudam.
Medir a adesão
| Métrica | O que lhe diz |
|---|---|
| Taxa de conclusão por passo | Onde os clientes desistem durante o registo |
| Tempo até subir de nível | Quanto tempo demora passar do nível 1 para o 2 ou 3 |
| Percentagem de clientes por nível | Se os limites correspondem à forma como as pessoas usam realmente a carteira |
| Taxa de rejeição e motivos | Se a orientação é clara, e se as tentativas de fraude estão a aumentar |
| Alertas de filtragem e desfechos | Quantas correspondências são verdadeiras, e com que rapidez são resolvidas |
Estes números ajudam também nas conversas com os reguladores. Mostrar que os níveis funcionam como desenhado, que as subidas são revistas e que os alertas são fechados a tempo é a melhor prova de que uma abordagem baseada no risco está a ser gerida com responsabilidade.
KYC de empresas e agentes
Comerciantes, agentes e clientes empresariais passam pela sua própria verificação, muitas vezes chamada conhecer a empresa. A lógica é a mesma escada baseada no risco: um vendedor de mercado pode começar com um documento pessoal e limites baixos, uma loja registada acrescenta o registo comercial, e uma empresa que paga centenas de funcionários apresenta os documentos de registo, administradores e beneficiários efetivos. Os agentes têm obrigações adicionais porque integram clientes e lidam com numerário, pelo que as suas verificações incluem normalmente instalações, historial de atividade e um contrato de agência assinado. Os limites e permissões de cada nível empresarial vivem no núcleo, exatamente como para os clientes.
Desenhar os níveis com o regulador, não para ele
Os melhores desenhos de níveis são acordados cedo com o regulador, não apresentados no fim. Partilhe os níveis propostos, os limites, as provas exigidas em cada um e a monitorização por cima, e peça opinião antes de construir o percurso de adesão. Mostre como os limites são aplicados no núcleo e como as exceções são revistas. Um regulador que entende o desenho tem mais probabilidade de o aprovar, e de apoiar ajustes mais tarde, como subir os limites do nível 1 quando os dados mostrarem que o risco é baixo.
Perguntas frequentes
Um cliente pode abrir uma carteira sem qualquer documento?
Em muitos quadros, sim, no nível mais baixo com limites apertados, verificado pelo número de telefone. É o regulador que decide se isso é permitido e quais são os limites.
O que acontece quando o documento de um cliente é rejeitado?
Fica no nível atual, é-lhe explicado porquê e pode tentar de novo. A rejeição, o motivo e o revisor ficam registados.
Os níveis aplicam-se a agentes e comerciantes?
Sim, de forma semelhante. As contas empresariais são normalmente escalonadas pelos documentos apresentados, desde um documento pessoal para um microcomerciante até ao registo da empresa e aos beneficiários efetivos para negócios maiores.
Com que frequência devem os clientes ser reverificados?
Clientes de nível baixo e baixo risco raramente precisam. Os níveis superiores são normalmente revistos periodicamente, quando os documentos expiram ou quando o comportamento muda muito. O calendário faz parte da abordagem baseada no risco acordada com o regulador.
Os limites podem variar por canal?
Podem, mas raramente é sensato. Se o USSD ou o canal de agentes tiver limites mais folgados do que a aplicação, a fraude passa para o canal mais folgado. Manter um único conjunto de limites por nível, aplicado no núcleo para todos os canais, é mais simples de explicar e de defender.
A PesaBridge integra a conformidade no núcleo — níveis configuráveis com limites aplicados pelo razão, pontos de integração para filtragem e velocidade, uma pista de auditoria imutável e localização dos dados por operador — para que crescimento e controlo sejam desenhados juntos, e não trocados um pelo outro.