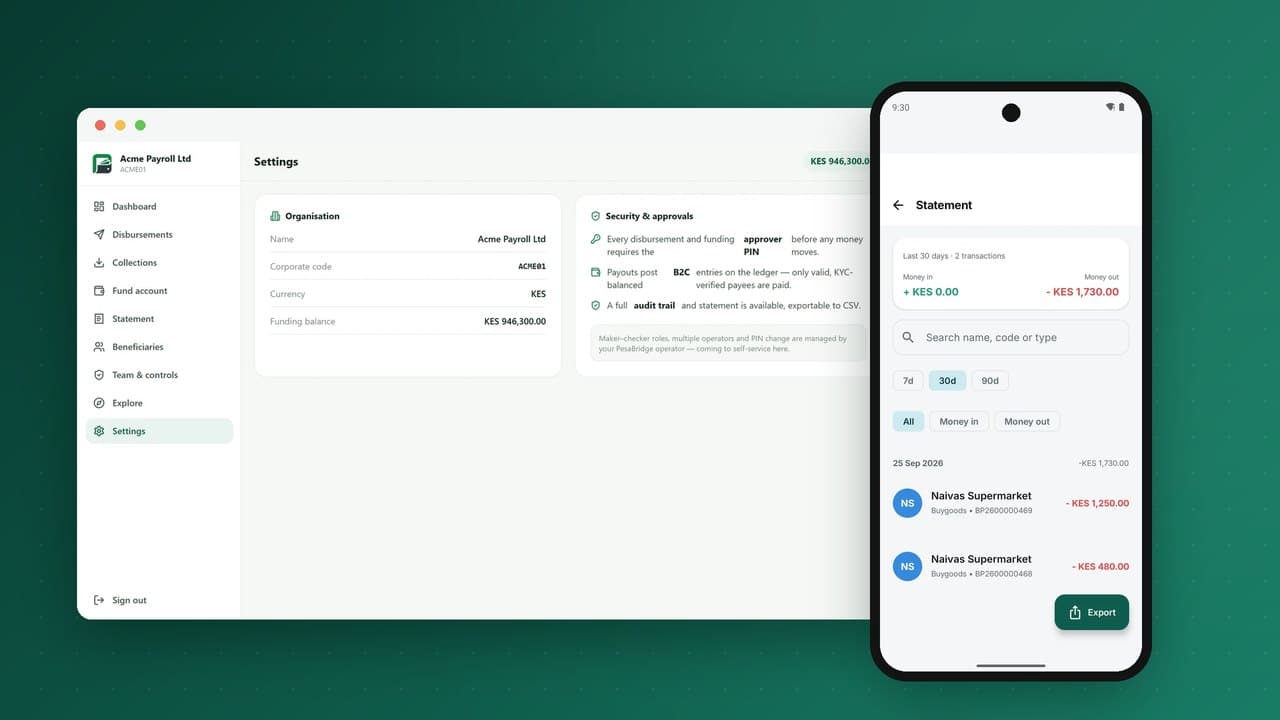
Antes de que un solo cliente pueda tener dinero electrónico en su billetera, un banco central tiene que aceptar que se le puede confiar. La licencia suele ser el paso más largo para lanzar un servicio de dinero móvil, y aquel en el que la preparación más rinde. Esta guía explica cómo funciona la regulación del dinero electrónico en África, los modelos de licencia que usan los reguladores, qué examinan realmente los evaluadores y cómo preparar su tecnología para que se convierta en prueba a su favor y no en una lista de preguntas abiertas.
Este artículo es una visión práctica, no asesoramiento jurídico. Las normas cambian y cada regulador tiene sus propios requisitos; confirme siempre la posición actual con el banco central y con un abogado local cualificado.
Por qué se regula el dinero electrónico
Cuando un cliente deposita efectivo en una billetera, confía en que el proveedor se lo devolverá cuando lo pida. La regulación del dinero electrónico existe para que esa confianza sea segura. A los reguladores les importan sobre todo cinco cosas:
- Salvaguarda: los fondos de los clientes deben estar respaldados uno a uno por dinero mantenido en fideicomiso, separado del dinero propio del proveedor.
- Integridad del sistema: las transacciones deben ser exactas, definitivas y auditables, y el sistema debe ser resiliente.
- Delitos financieros: los controles de KYC, prevención del lavado de dinero y contra la financiación del terrorismo deben funcionar a escala.
- Protección al consumidor: comisiones transparentes, resolución de disputas, protección de datos y trato justo.
- Competencia e interoperabilidad: cada vez más, los reguladores quieren que las billeteras se conecten entre sí y con los bancos.
Todo lo que contiene una solicitud de licencia remite a uno de estos puntos.
Los tres modelos regulatorios
En el continente, los reguladores han adoptado tres grandes enfoques sobre quién puede emitir dinero electrónico:
| Modelo | Quién emite dinero electrónico | Dónde se ve |
|---|---|---|
| Liderado por entidades no bancarias | Entidades no bancarias con licencia, incluidas operadoras de telecomunicaciones y fintechs, emiten dinero electrónico directamente con una licencia de pagos o de dinero electrónico | Gran parte de África Oriental, Ghana y muchos otros mercados |
| Liderado por bancos | Solo los bancos emiten dinero electrónico; operadoras y fintechs se asocian con un banco | Históricamente Sudáfrica y Egipto, entre otros |
| Híbrido / licencia especial | Instituciones de propósito especial, como los bancos de servicios de pago, con actividades restringidas | Por ejemplo, los bancos de servicios de pago de Nigeria |
El modelo decide su ruta. En un mercado liderado por entidades no bancarias, una fintech u operadora puede solicitar directamente. En un mercado liderado por bancos, su estrategia empieza por encontrar el socio bancario adecuado.
Una muestra de marcos africanos
El detalle varía de un país a otro, pero algunos ejemplos muestran la variedad:
- Kenia: el Central Bank of Kenya autoriza a los proveedores de servicios de pago, incluidos los emisores de dinero electrónico, en virtud de la National Payment System Act (2011) y las National Payment System Regulations (2014). Los fondos de los clientes se mantienen en cuentas fiduciarias en bancos.
- Nigeria: el Central Bank of Nigeria otorga licencias a operadores de dinero móvil y otras categorías de servicios de pago y, en 2018, creó los bancos de servicios de pago, una licencia bancaria restringida orientada a la inclusión financiera. El CBN también define un marco de KYC de tres niveles para las cuentas.
- Ghana: el Bank of Ghana emite licencias de emisor de dinero electrónico a entidades no bancarias y regula los servicios de pago en virtud de la Payment Systems and Services Act, 2019 (Act 987). Ghana también ha exigido a los proveedores compartir con los clientes los intereses obtenidos sobre los saldos fiduciarios.
- Uganda: el Bank of Uganda otorga licencias a proveedores de servicios de pago y emisores de dinero electrónico en virtud de la National Payment Systems Act, 2020.
- Tanzania: el Bank of Tanzania otorga licencias a emisores de dinero electrónico en virtud de la National Payment Systems Act (2015) y sus reglamentos de dinero electrónico. Tanzania también fue pionera en la interoperabilidad entre billeteras.
- UEMOA (Unión Económica y Monetaria de África Occidental): el BCEAO regula las instituciones de dinero electrónico en sus ocho Estados miembros, permitiendo emisores no bancarios con licencia junto a los bancos.
- Etiopía: una directiva de 2020 del National Bank of Ethiopia abrió la emisión de instrumentos de pago a empresas no bancarias, y una billetera operada por una empresa de telecomunicaciones se lanzó en 2021.
- Egipto: las billeteras móviles están lideradas por bancos; las operadoras de telecomunicaciones ofrecen billeteras en alianza con bancos con licencia.
La dirección es constante: más reguladores abren el dinero electrónico a entidades no bancarias, formalizan el KYC por niveles, impulsan la interoperabilidad y prestan más atención a los resultados para el consumidor y a la resiliencia operativa.
Qué contiene normalmente una solicitud de licencia
Los requisitos varían, pero la mayoría de las solicitudes cubren los mismos temas:
- Información societaria: documentos de constitución, accionariado, beneficiarios finales, estados financieros auditados.
- Evaluaciones de idoneidad de directores, accionistas y alta dirección.
- Capital: capital mínimo desembolsado y, a menudo, requisitos de capital continuos.
- Plan de negocio: productos, clientes objetivo, proyecciones, estructura de comisiones y estrategia de distribución.
- Mecanismos de salvaguarda: escritura de fideicomiso, fiduciario, bancos custodios y conciliación diaria de los fondos.
- Marco de gestión de riesgos: riesgos operativos, de liquidez, de crédito (si lo hay), de fraude y tecnológicos.
- Políticas de PBC/FT: niveles de KYC, calificación de riesgo de clientes, reglas de monitoreo, filtrado de sanciones, reportes a la unidad de inteligencia financiera.
- Gestión de agentes: selección, diligencia debida, formación, monitoreo y terminación.
- Protección al consumidor: divulgación de comisiones, gestión de reclamaciones, resolución de disputas y protección de datos.
- Tecnología: arquitectura del sistema, controles de seguridad, alojamiento y ubicación de los datos, continuidad del negocio y recuperación ante desastres, dependencias de terceros y, a menudo, una auditoría independiente del sistema.
- Externalización: contratos con proveedores tecnológicos, incluidos los derechos de auditoría del regulador.
Lo que los evaluadores buscan en su tecnología
Las secciones de tecnología son donde muchas solicitudes se atascan, porque los evaluadores hacen preguntas precisas y las respuestas vagas generan varias rondas de seguimiento. Prepare pruebas concretas para cada uno de estos puntos:
Integridad del libro mayor
¿Puede demostrar, en cualquier momento, que el total de todas las billeteras de clientes es igual a los fondos en fideicomiso? Un libro mayor de partida doble, en el que cada transacción registra débitos y créditos equilibrados, y una conciliación diaria con los extractos bancarios responden a esto directamente. Muestre el informe de conciliación, no solo la política.
Firmeza de las transacciones y reversiones
¿Cómo se tratan las transacciones fallidas y erróneas? Los evaluadores quieren ver que nunca se borra nada, que las reversiones están controladas y aprobadas, y que la pista de auditoría vincula cada reversión con su transacción original.
Niveles de KYC y límites
¿Cómo se incorporan los clientes en cada nivel, qué límites se aplican y cómo se hacen cumplir en tiempo real? Un modelo de niveles configurable, como el descrito en niveles de KYC que un regulador acepta, con límites aplicados por el libro mayor y no por la aplicación, es una prueba sólida.
Monitoreo y reportes
¿Qué reglas se ejecutan, quién revisa las alertas y con qué rapidez? ¿Puede generar los reportes periódicos del regulador directamente desde el sistema?
Seguridad
PIN, cifrado en tránsito y en reposo, control de acceso en el back-office, doble validación en acciones sensibles, vinculación de dispositivos, pruebas de penetración y webhooks firmados para integraciones con socios.
Resiliencia
Objetivos de disponibilidad, copias de seguridad, un plan de recuperación ante desastres probado y qué ocurre con los fondos y datos de los clientes si el proveedor tecnológico falla.
Ubicación y propiedad de los datos
Dónde se alojan los datos de los clientes, quién puede acceder a ellos y si usted es su propietario. Muchos reguladores prefieren o exigen el alojamiento en el país para los datos financieros esenciales, y quieren que sea el titular de la licencia, y no un proveedor, quien los controle.
Por qué una plataforma en funcionamiento acelera la aprobación
Los reguladores se sienten más cómodos aprobando lo que pueden ver. Un solicitante que puede mostrar un entorno de pruebas en vivo, guiar al evaluador por la incorporación de un cliente en cada nivel de KYC, realizar una transferencia y una reversión e imprimir el informe de conciliación responde a una docena de preguntas a la vez. También demuestra preparación operativa: que puede operar el servicio desde el primer día, y no solo describirlo.
Esta es una razón práctica por la que muchos nuevos licenciatarios usan una plataforma de marca blanca probada. Los controles que piden los reguladores ya existen, están documentados y pueden demostrarse en un sistema real bajo la marca e instancia del propio solicitante. Vea marca blanca o desarrollo propio para la comparación completa.
La vida después de la licencia: obligaciones continuas
La aprobación es el comienzo de la supervisión, no el final. Prevea:
- Reportes periódicos sobre clientes, agentes, volúmenes y valores de transacciones, saldos fiduciarios y reclamaciones.
- Conciliación diaria de salvaguarda, con reglas de escalamiento para cualquier diferencia.
- Reportes de operaciones sospechosas y respuestas a solicitudes de información de la unidad de inteligencia financiera.
- Notificaciones o aprobaciones de cambios para nuevos productos, tarifas, cambios significativos del sistema y acuerdos de externalización.
- Inspecciones in situ que cubren cumplimiento, tecnología y gestión de agentes.
- Reporte de incidentes por caídas, brechas de datos y fraudes importantes.
Incorpore todo esto a la plataforma y al calendario operativo desde el primer día. Un informe generado automáticamente cada mes cuesta mucho menos que una carrera contrarreloj cada trimestre.
Motivos habituales de retraso en las solicitudes
- Mecanismos de salvaguarda no cerrados con el fiduciario y los bancos custodios.
- Documentación tecnológica que describe intenciones en lugar de un sistema existente.
- Falta de propiedad o control claro de los datos de los clientes cuando un proveedor aloja la plataforma.
- Políticas de gestión de agentes sin las herramientas para hacerlas cumplir.
- Reglas de monitoreo de PBC genéricas en lugar de adaptadas a las tipologías del dinero móvil.
- Planes de continuidad del negocio que nunca se han probado.
Preparar un expediente de pruebas tecnológicas
Los evaluadores responden mejor a pruebas concretas. Reúna un expediente antes de presentar la solicitud y manténgalo actualizado durante la revisión:
| Prueba | Qué demuestra |
|---|---|
| Diagrama de arquitectura con flujos de datos y ubicaciones de alojamiento | Dónde están el dinero y los datos, y quién puede acceder |
| Nota de diseño del libro mayor con un balance de comprobación de ejemplo | Que cada movimiento está equilibrado y es trazable |
| Ejemplo de informe diario de conciliación de salvaguarda | Que el dinero electrónico iguala los saldos fiduciarios, cada día |
| Matriz de niveles de KYC con límites por nivel | Incorporación proporcionada y límites aplicados |
| Lista de reglas de monitoreo de PBC y capturas del flujo de casos | Que la actividad sospechosa se detecta y se gestiona |
| Política de reversiones con un ejemplo de pista de auditoría | Que las correcciones nunca borran el historial |
| Matriz de control de accesos y configuración de doble validación | Segregación de funciones en el back-office |
| Resumen de la prueba de penetración y estado de la remediación | Que la seguridad se ha probado de forma independiente |
| Plan de continuidad y recuperación con resultados de pruebas | Que el servicio sobrevive a fallos |
| Contratos con proveedores con derechos de auditoría y de acceso a datos | Que el licenciatario mantiene el control de la tecnología externalizada |
| Ejemplos de reportes regulatorios generados por el sistema | Que los reportes son automáticos y fiables |
Un calendario típico de solicitud
Cada regulador es distinto, pero las solicitudes suelen pasar por las mismas etapas:
- Contacto previo: una reunión introductoria con el banco central para presentar el negocio y entender las expectativas.
- Presentación de la solicitud completa con documentos de respaldo y tasas.
- Revisión de integridad: el regulador comprueba que está todo lo exigido y pide lo que falta.
- Revisión de fondo: preguntas detalladas sobre gobierno, riesgo, PBC, tecnología y plan de negocio, a menudo en varias rondas.
- Visita in situ o demostración del sistema: los evaluadores ven la plataforma y la operación.
- Aprobación en principio, a menudo con condiciones como aportación de capital, contrataciones finales o una auditoría del sistema.
- Licencia definitiva una vez cumplidas las condiciones, a veces seguida de un periodo piloto restringido.
Las solicitudes más rápidas son aquellas cuyas respuestas ya existen: un sistema en funcionamiento, controles documentados y un equipo capaz de explicar ambos.
Trabajar con su proveedor tecnológico durante la revisión
Si usa un proveedor de plataforma, involúcrelo pronto. Un buen proveedor:
- aporta documentación estándar sobre arquitectura, seguridad, diseño del libro mayor y controles;
- participa en sesiones técnicas con el regulador cuando hace falta;
- apoya auditorías independientes y pruebas de penetración sobre su despliegue;
- despliega un entorno dedicado a su nombre, para que el regulador vea su servicio y no una demostración compartida;
- acepta por escrito que usted es el propietario de sus datos y que el regulador puede acceder a sus sistemas.
Asociarse con un banco
Si su propia licencia no es el primer paso adecuado, asociarse con un banco con licencia puede llevarle al mercado más rápido. El banco tiene la licencia y la responsabilidad regulatoria; usted aporta la distribución, el producto y el enfoque en el cliente. Espere que el banco exija los mismos controles que un regulador: integridad del libro mayor, KYC, monitoreo de PBC, seguridad y reportes. Una plataforma que ya cumple esos estándares acorta la diligencia del banco tanto como la revisión de un regulador.
La protección al consumidor en detalle
La protección al consumidor ha pasado de ser un párrafo de la solicitud a una prioridad de supervisión. Los reguladores esperan cada vez más:
- Transparencia de comisiones: la tarifa completa publicada, y la comisión mostrada antes de confirmar cada transacción.
- Condiciones claras en lenguaje sencillo y en idiomas locales.
- Gestión de reclamaciones con plazos de respuesta definidos, escalamiento al regulador y registro de cada reclamación.
- Transferencias erróneas: un proceso documentado para recuperar fondos enviados al destinatario equivocado.
- Cuentas inactivas: reglas para avisar a los clientes y gestionar los saldos no reclamados.
- Protección de datos: consentimiento para el uso de datos, seguridad de los datos personales y derecho de los clientes a acceder a su información y corregirla.
- Accesibilidad: servicios utilizables por clientes con teléfonos básicos y alfabetización limitada.
- Trato justo en el crédito cuando la billetera ofrece préstamos, incluida la divulgación del costo total del crédito.
Incorpórelos al producto y no al manual: comisión mostrada antes de confirmar, recibos de cada transacción, un registro de reclamaciones con marca de tiempo y controles de acceso a datos en el back-office. Cuando el regulador pregunte cómo trata a sus clientes, debe responder el sistema.
Más trampas que señalan los evaluadores
- Políticas genéricas. Documentos copiados de otro mercado, con leyes y umbrales equivocados, indican que el solicitante no entiende las normas locales.
- Planes sin financiación. Planes de negocio que suponen un crecimiento rápido sin el capital para sostenerlo generan dudas sobre la viabilidad.
- Gobierno débil. Consejos sin miembros independientes ni experiencia relevante son un motivo frecuente de retrasos.
- Una plataforma que no puede demostrar controles. Los reguladores piden cada vez más ver límites, pistas de auditoría e informes funcionando, no solo descritos.
Términos clave de la regulación del dinero electrónico
| Término | Significado |
|---|---|
| Dinero electrónico | Valor monetario almacenado, emitido contra la recepción de fondos, reembolsable a la par y utilizable para pagos. |
| EDE | Entidad de dinero electrónico: una entidad no bancaria con licencia para emitir dinero electrónico. |
| Cuenta fiduciaria | Cuenta bancaria que mantiene fondos iguales a todo el dinero electrónico en circulación, separada del dinero propio del emisor. |
| KYC por niveles | Niveles de verificación de clientes, con límites más altos para los clientes verificados de forma más completa. |
| Sandbox | Programa de un regulador que permite probar en vivo, de forma limitada, nuevos productos bajo supervisión. |
| Idoneidad | La evaluación del regulador sobre la integridad y competencia de propietarios, directores y gerentes. |
| PBC/FT | Prevención del blanqueo de capitales y de la financiación del terrorismo: las normas y controles para prevenir ambos. |
Preguntas frecuentes
¿Puede una fintech emitir dinero electrónico en África sin ser un banco?
En muchos mercados, sí, con una licencia de dinero electrónico o de servicios de pago. En los mercados liderados por bancos, la fintech se asocia con un banco con licencia.
¿Dónde deben mantenerse los fondos de los clientes?
Normalmente en cuentas fiduciarias o de salvaguarda en bancos con licencia, separadas de los fondos propios del proveedor y equivalentes uno a uno al dinero electrónico en circulación.
¿Exigen los reguladores alojamiento local?
Muchos prefieren o exigen que los datos esenciales de clientes y transacciones se alojen en el país, o al menos que estén accesibles para el regulador cuando lo pida. Consulte la normativa de protección de datos y de pagos de su mercado.
¿Se exige una auditoría tecnológica?
A menudo, sí: una revisión independiente de la seguridad, los controles y la resiliencia del sistema antes del lanzamiento y, después, de forma periódica.
¿Puede una plataforma servir a varios países?
Sí, si admite instancias, monedas, idiomas y canales separados por país, para que cada licencia tenga su propio libro mayor, sus datos y sus reportes.
PesaBridge está diseñada para operadores regulados: un libro mayor de partida doble con conciliación diaria, niveles de KYC y límites configurables, puntos de integración para el filtrado de PBC, un único motor de reversiones, doble validación, webhooks firmados y su propio despliegue y base de datos por operador. Vea seguridad y cumplimiento o solicite acceso de prueba para guiar a un evaluador por el sistema real.