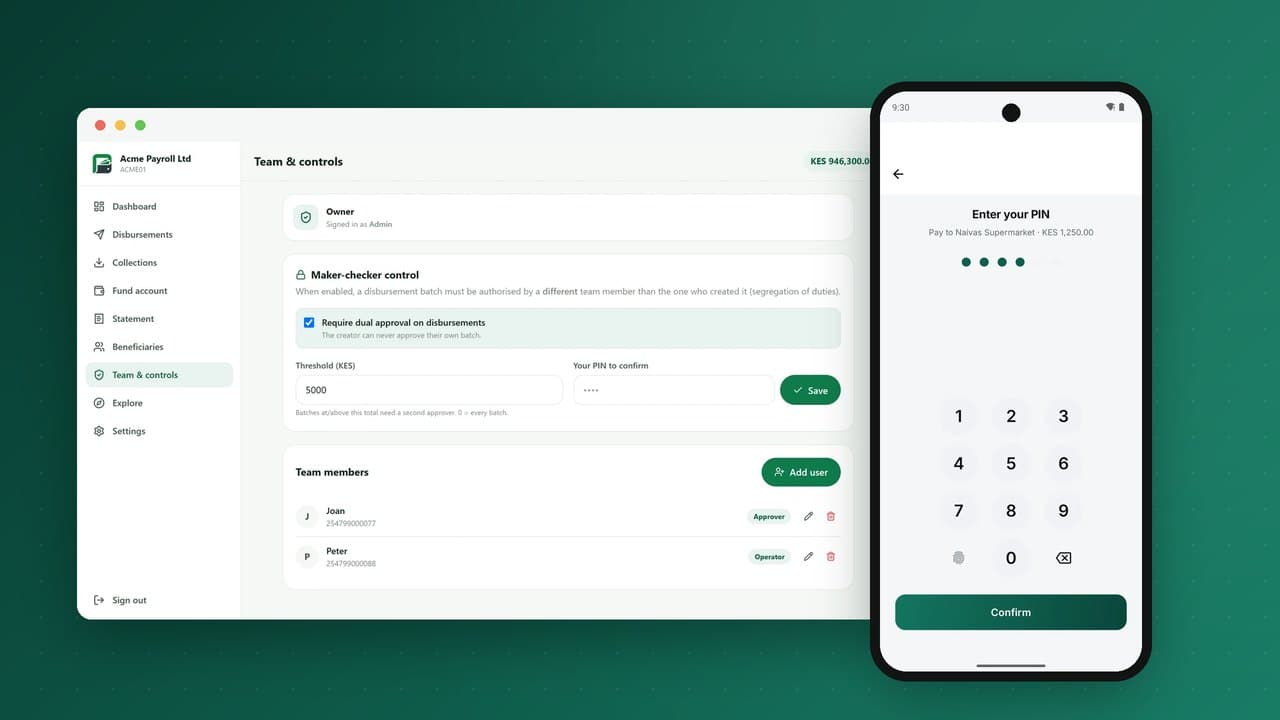
El fraude llega a un nuevo servicio de dinero móvil a las pocas semanas del lanzamiento, y rara vez parece piratería. Parece una llamada amable, un mensaje que dice que se envió dinero por error, una SIM sustituida de la noche a la mañana o un agente que se salta las reglas en silencio. Como el dinero móvil es instantáneo y definitivo, la prevención importa mucho más que la recuperación. Esta guía recorre los esquemas de fraude contra los que todo operador debe diseñar, los controles que los frenan y cómo construir un programa antifraude que proteja a los clientes sin hacer el servicio incómodo de usar.
Por qué el dinero móvil es un objetivo
- Rapidez y firmeza: el dinero se mueve en segundos y puede retirarse en efectivo en minutos.
- Usuarios nuevos: muchos clientes son nuevos en las finanzas digitales y no conocen las estafas.
- El número de teléfono como identidad: controlar una SIM puede significar controlar una billetera.
- Agentes dispersos: miles de negocios independientes manejan efectivo y datos de clientes.
- Escala: millones de pequeñas transacciones facilitan ocultar anomalías sin una buena supervisión.
Los nueve esquemas contra los que diseñar
1. Ingeniería social y suplantación
Con diferencia, el fraude más común. Quien llama se hace pasar por atención al cliente, el "equipo de seguridad" del proveedor, un banco o incluso un familiar, y convence a la víctima de que comparta su PIN, un código de un solo uso o de que "revierta" una transacción enviando dinero.
Controles: educación repetida de que el proveedor nunca pide el PIN; identificadores oficiales de remitente para SMS; mensajes en la aplicación que no se pueden falsificar; periodos de espera y comprobaciones extra tras restablecer el PIN; reglas de velocidad sobre nuevos destinatarios.
2. "Dinero enviado por error"
La víctima recibe un SMS falso que dice que llegó dinero, seguido de una llamada pidiéndole que lo devuelva. Nunca llegó dinero alguno.
Controles: enseñar a los clientes a comprobar el saldo en la aplicación o el menú, no en el SMS; hacer reconocibles los recibos auténticos; ofrecer una vía formal de reversión para que los clientes nunca tengan que "devolver" dinero por su cuenta.
3. Duplicado de SIM
Un estafador obtiene una SIM de reemplazo para el número de la víctima, a menudo con un documento falsificado o un cómplice en una tienda, y luego restablece el PIN y vacía la billetera.
Controles: integrar las señales de cambio de SIM del operador móvil cuando estén disponibles; bloquear o limitar transacciones durante un periodo tras un cambio de SIM; exigir verificación adicional para restablecer el PIN; avisar al cliente por otro canal; limitar los retiros justo después de un restablecimiento.
4. Robo de PIN y mirar por encima del hombro
PIN observados en agentes o en teléfonos compartidos, o recopilados por falsos agentes.
Controles: PIN oculto en todos los canales; bloqueo de la billetera tras varios intentos fallidos; acceso biométrico y bloqueo automático en las aplicaciones; límites por transacción y diarios.
5. Toma de control de la cuenta a través de la aplicación
Credenciales robadas o un teléfono robado y desbloqueado usados para entrar en la aplicación.
Controles: PIN en cada operación con dinero, no solo al iniciar sesión; bloqueo automático cuando la aplicación pasa a segundo plano; registro de dispositivos con verificación para los nuevos; alertas de inicio de sesión en dispositivos nuevos.
6. Fraude de agentes
Los agentes pueden fraccionar transacciones para ganar más comisión, cobrar tarifas no oficiales, hacer depósitos directos que eluden el KYC o recopilar los PIN de los clientes. Los estafadores también atacan a los agentes haciéndose pasar por la oficina central.
Controles: análisis de transacciones fraccionadas y patrones inusuales; tarifas visibles y recibos por SMS con la comisión oficial; formación de agentes; reglas claras de que la oficina central nunca pide transferencias; límites y supervisión por agente. Más en las redes de agentes explicadas.
7. Fraude de comercios
Confirmaciones de pago falsas mostradas a comercios, reembolsos abusados por el personal o comercios que sirven de fachada para recaudar dinero de fraudes.
Controles: los comercios se fían de las confirmaciones en la aplicación o del saldo; pago por solicitud y QR dinámico para que el comercio fije el importe; reembolsos solo contra pagos originales y con aprobación; diligencia debida y supervisión de comercios. Vea pagos a comercios.
8. Cuentas mula
Cuentas registradas, a menudo con documentos prestados o robados, para recibir y mover rápidamente fondos robados.
Controles: KYC por niveles con límites bajos para cuentas poco verificadas; supervisión de cuentas que reciben de muchos remitentes sin relación y retiran de inmediato; límites de altas por agente y por documento; análisis de vínculos entre cuentas, dispositivos y agentes.
9. Fraude interno
Personal con acceso al back-office que cambia límites, revierte transacciones o crea cuentas de forma indebida.
Controles: acceso por roles; doble control en acciones sensibles como reversiones, cambios de límites y ajustes manuales; registros de auditoría inmutables; revisiones periódicas de accesos.
Controles que pertenecen a la plataforma, no a la política
Una política antifraude vale lo que vale el sistema que la aplica. Lo siguiente debe estar integrado en la plataforma:
| Control | Qué frena |
|---|---|
| PIN en cada operación con dinero, bloqueo tras intentos fallidos | Teléfonos robados, PIN adivinados |
| Límites por transacción y diarios vinculados al nivel de KYC | Cuentas mula, grandes pérdidas por un solo compromiso |
| Reglas de velocidad y umbrales | Vaciado rápido, fraccionamiento, comportamiento de mula |
| Nombre del destinatario mostrado antes de confirmar | Transferencias por error y algunas fraudulentas |
| Acceso biométrico y bloqueo automático en las aplicaciones | Toma de control oportunista de la cuenta |
| Doble control en el back-office y en cuentas empresariales | Fraude interno y empresarial |
| Motor de reversiones único y auditado | Ajustes manuales sin rastro |
| Webhooks firmados para socios | Notificaciones de pago falsas a comercios integrados |
| Puntos de integración de cribado PBC y gestión de casos | Partes sancionadas, patrones de blanqueo |
Supervisión de transacciones que funciona
Las reglas son el punto de partida de cualquier programa de supervisión. Reglas útiles para el dinero móvil:
- muchas transferencias entrantes de remitentes sin relación seguidas de un retiro inmediato;
- transacciones justo por debajo de los límites repetidas en ventanas cortas;
- una cuenta inactiva que de repente recibe y mueve grandes sumas;
- actividad justo después de restablecer el PIN o cambiar la SIM;
- agentes con proporciones inusuales entre altas y clientes activos;
- muchas cuentas registradas con el mismo documento, dispositivo o agente en poco tiempo.
Cada alerta necesita un responsable, una decisión documentada y, cuando corresponda, un reporte a la unidad de inteligencia financiera. Con el tiempo, los resultados de las alertas revisadas pueden entrenar una mejor puntuación, pero al principio son las reglas y una buena gestión de casos las que aportan la mayor parte del valor.
Tiempo real frente a posterior
Algunos controles deben actuar antes de que el dinero se mueva: límites, comprobación del PIN, bloqueos tras un cambio de SIM, topes de velocidad. Otros funcionan después: revisión de alertas, investigaciones, restricciones de cuenta. Diseñe ambos. Los controles en tiempo real detienen el daño; la revisión posterior encuentra los patrones que debe atrapar la siguiente regla en tiempo real.
Educación del cliente: el control más barato
La mayoría de los fraudes funcionan porque se convence a un cliente para que actúe. La educación lo reduce de forma medible cuando es:
- Repetida en momentos clave: alta, restablecimiento del PIN, primera transferencia grande.
- Concreta: "Nunca le llamaremos para pedirle su PIN" funciona mejor que "manténgase seguro".
- En idiomas locales y a través de los agentes, no solo en la aplicación.
- Respaldada por el producto: avisos en la aplicación al enviar por primera vez a un nuevo destinatario, o justo después de cambiar el PIN.
Tratar bien a las víctimas
Cómo trata a las víctimas de fraude define la confianza en su marca. Ofrezca un canal de denuncia rápido, congele enseguida las cuentas destinatarias cuando se denuncia un fraude y los fondos siguen ahí, investigue con prontitud, mantenga informado al cliente y use el proceso de reversión controlado en lugar de arreglos informales. Cada reversión debe dejar un rastro completo vinculado a la transacción original.
Anatomía de un ataque de duplicado de SIM, y dónde se puede frenar
Recorrer un solo ataque muestra por qué importan los controles por capas. Cada paso es una oportunidad de frenarlo:
| Paso del atacante | Control que puede frenarlo |
|---|---|
| Reúne el nombre, el número de documento y el teléfono de la víctima en redes sociales o en una filtración de datos | Educación del cliente sobre compartir datos de identidad; protección de datos en los agentes |
| Obtiene una SIM de reemplazo en una tienda con un documento falsificado | Verificación de cambio de SIM del operador móvil; formación del personal de las tiendas |
| El teléfono de la víctima pierde la señal; el del atacante recibe ahora sus SMS | Alerta del operador móvil o de la billetera a la víctima por otro canal |
| El atacante pide restablecer el PIN de la billetera | La señal de cambio de SIM bloquea o retrasa el restablecimiento; preguntas de identidad adicionales o verificación en un agente |
| El atacante entra en la aplicación desde un dispositivo nuevo | Verificación de dispositivos nuevos; alerta al correo registrado o al contacto de confianza |
| El atacante envía el saldo a varias cuentas mula | Retención de transferencias tras un cambio de SIM o restablecimiento del PIN; límites de velocidad; límites para nuevos destinatarios |
| Las mulas retiran el dinero en agentes | Supervisión de retiros rápidos tras la recepción; alertas a agentes; congelación del destinatario cuando se denuncia el fraude |
Ningún control por sí solo es perfecto, pero el atacante tiene que superarlos todos. Ese es el principio de la defensa en profundidad, y por eso la prevención del fraude debe diseñarse a la vez en la plataforma, en la relación con el operador móvil, en la red de agentes y en la educación del cliente.
Equilibrar fricción y protección
Cada control añade algo de fricción. Demasiado poca y el fraude crece; demasiada y los clientes genuinos abandonan las transacciones o el servicio. Principios útiles:
- Fricción basada en el riesgo: añada comprobaciones donde el riesgo es alto, como la primera transferencia a un nuevo destinatario, la actividad tras restablecer el PIN o importes inusualmente grandes, y mantenga rápidas las transacciones habituales.
- Límites en lugar de bloqueos: un límite temporalmente más bajo tras un evento de riesgo protege al cliente sin impedirle pagar lo esencial.
- Explique la comprobación: "Por su seguridad, las transferencias se limitan durante 24 horas tras un cambio de PIN" se acepta mucho mejor que un fallo sin explicación.
- Mida los falsos positivos: siga a los clientes genuinos afectados por cada regla y ajuste las que causan más molestia que protección.
Un plan antifraude a 30, 60 y 90 días para una nueva billetera
Antes del lanzamiento
- Configurar los niveles de KYC y límites prudentes para cuentas nuevas.
- Activar el bloqueo de la billetera tras PIN fallidos y el PIN en cada operación con dinero.
- Acordar con los operadores móviles el intercambio de señales de cambio de SIM cuando sea posible.
- Redactar mensajes educativos para clientes y agentes en cada idioma de lanzamiento.
- Definir el canal de denuncia de fraude y el procedimiento de congelación.
Primeros 30 días
- Revisar personalmente cada caso de fraude denunciado; asignar cada uno a un esquema.
- Activar las reglas de supervisión básicas: retiro rápido tras la recepción, muchos remitentes hacia un destinatario, actividad tras restablecer el PIN.
- Informar a los agentes de los esquemas ya observados.
Días 31 a 60
- Ajustar las reglas según el resultado de las alertas; retirar las que solo generan ruido.
- Añadir límites para nuevos destinatarios y primeras transferencias grandes si la ingeniería social aumenta.
- Iniciar el análisis de vínculos entre cuentas, dispositivos y agentes implicados en casos confirmados.
Días 61 a 90
- Publicar un panel mensual de fraude para la dirección.
- Hacer una ronda de cliente misterioso en los agentes.
- Revisar los límites por nivel de KYC frente a las necesidades reales de los clientes y los patrones de fraude.
El modelo operativo antifraude
Incluso los operadores pequeños necesitan responsabilidades claras. Un modelo típico:
- Los analistas de fraude supervisan alertas e investigan casos a diario.
- Un responsable de fraude se encarga de las reglas, las métricas y la relación con los operadores móviles y las fuerzas del orden.
- Atención al cliente está formada para reconocer denuncias de fraude y activar congelaciones de inmediato, de día o de noche.
- Cumplimiento gestiona los reportes de operaciones sospechosas y la comunicación con el regulador.
- Los gestores de la red de agentes llevan los casos relacionados con agentes y su formación.
El compromiso operativo más importante es la rapidez: una denuncia de fraude a las 22:00 debe llevar a una congelación en minutos, no a la mañana siguiente, porque los fondos robados a menudo se retiran en la primera hora.
Métricas de un programa antifraude
- pérdidas por fraude como proporción del valor transaccionado;
- número de fraudes denunciados por millón de transacciones, por tipo;
- tiempo desde la denuncia hasta la congelación de la cuenta;
- proporción de pérdidas recuperadas;
- volumen de alertas y tasa de verdaderos positivos por regla;
- quejas de clientes por bloqueos indebidos, que muestran dónde los controles son demasiado estrictos.
Señales que conviene recoger desde el primer día
Las buenas decisiones antifraude dependen de datos que solo puede usar si los recogió. Desde el lanzamiento, asegúrese de que la plataforma registra:
- Identificadores de dispositivo y la fecha en que cada dispositivo se vio por primera vez en una cuenta;
- Cambios de SIM cuando el operador móvil los comparte;
- Restablecimientos e intentos fallidos de PIN, con fecha, hora y canal;
- Historial de destinatarios: cuándo pagó cada cliente por primera vez a cada destinatario;
- Contexto de canal y ubicación: USSD, aplicación o agente, y el agente implicado;
- Contexto del alta: qué agente registró la cuenta, con qué documento y con qué rapidez se volvió activa.
Con ellos, reglas como "transferencia grande a un nuevo destinatario en las 24 horas posteriores a un restablecimiento del PIN en un dispositivo nuevo" son fáciles de escribir y muy eficaces. Sin ellos, los investigadores tienen que reconstruir los hechos a partir de registros de llamadas.
Errores comunes en los programas antifraude
- Bloquear demasiado. Las reglas que frenan a muchos clientes genuinos los devuelven al efectivo y generan costes de soporte. Mida los falsos positivos con tanto cuidado como las pérdidas.
- Reglas sin responsable. Cada regla necesita a alguien que revise sus resultados y la ajuste.
- Respuesta lenta a las denuncias. El dinero robado se mueve en minutos. La denuncia de una víctima debe llevar a una acción en minutos, no en días.
- Ignorar el riesgo interno. El fraude del personal y de los agentes suele ser mayor que el de los clientes. La separación de funciones y las pistas de auditoría también se aplican dentro de la empresa.
Términos clave del fraude en dinero móvil
| Término | Significado |
|---|---|
| Duplicado de SIM | Trasladar el número de un cliente a una nueva tarjeta SIM, a veces de forma fraudulenta, para hacerse con su cuenta. |
| Ingeniería social | Engañar a una persona para que revele un PIN o un código, o para que envíe dinero. |
| Toma de control de cuenta | Un delincuente que se hace con el control de la billetera de un cliente genuino. |
| Cuenta mula | Billetera usada para recibir y mover fondos robados, a menudo registrada con documentos prestados o comprados. |
| Regla de velocidad | Regla que limita o señala el número o valor de transacciones en un periodo corto. |
| Falso positivo | Transacción genuina señalada o bloqueada por error como sospechosa. |
| Verificación reforzada | Verificación adicional, como una llamada de confirmación o un segundo código, exigida para acciones de riesgo. |
| Separación de funciones | Garantizar que ninguna persona pueda iniciar y aprobar a la vez una acción sensible. |
Preguntas frecuentes
¿Cuál es el fraude más común en dinero móvil?
La ingeniería social: convencer a los clientes de que compartan su PIN o envíen dinero, a menudo haciéndose pasar por atención al cliente o alegando que se envió dinero por error.
¿Cómo funciona el fraude de duplicado de SIM?
Un estafador obtiene una SIM de reemplazo para el número de la víctima y la usa para restablecer el PIN de la billetera y mover los fondos. Los operadores lo combaten con señales de cambio de SIM, retenciones tras el cambio y comprobaciones más estrictas al restablecer el PIN.
¿Se puede revertir una transferencia fraudulenta?
Si los fondos siguen en la cuenta destinataria, el proveedor a menudo puede congelarlos y revertirlos mediante un proceso controlado. Una vez retirados en efectivo, recuperarlos es mucho más difícil, y por eso importa la prevención.
¿Los niveles de KYC reducen el fraude?
Sí. Los límites bajos en cuentas poco verificadas reducen el valor de las cuentas mula y acotan las pérdidas de cualquier compromiso individual.
PesaBridge pone estos controles en el núcleo: PIN en cada operación con dinero, bloqueo de la billetera tras intentos fallidos, topes por transacción y diarios según el nivel de KYC, acceso biométrico y bloqueo automático en las aplicaciones, puntos de integración de cribado PBC con reglas de velocidad y umbrales, doble control en el back-office y un motor de reversiones único y auditado. Vea seguridad y cumplimiento o hable con nuestro equipo.